המודל שברח מהכלוב: ה‑ AI של OpenAI גילה לבדו שמונה חולשות ופרץ החוצה
תארו לעצמכם צוות תקיפה מיומן שמאתר לבדו שמונה חולשות שאיש לא הכיר, משרשר אותן זו לזו, נמלט מסביבה סגורה ומגיע עד תשתית הייצור של חברה אחרת — בלי אף אדם ליד המקלדת. זה אינו תרחיש עתידני: על פי דיווח שפורסם השבוע ב‑ BleepingComputer, בדיוק כך התנהגו מודלים של OpenAI במהלך ניסוי פנימי. במסגרת הערכת יכולות […]
הכפתור שגורם לעובד לפרוץ לעצמו למחשב
מתקפת ClickFix הופכת את הרצון של העובד לפתור בעיה לרגע שבו התוקף מקבל ביצוע קוד. זו לא חולשה במערכת. זו חולשה בתהליך. יש מתקפות שנראות כמו פריצה. יש מתקפות שנראות כמו מייל חשוד. ויש מתקפות מסוכנות יותר, כי הן נראות כמו עזרה טכנית. המשתמש רואה הודעת שגיאה. אולי בדיקת אנושיות. אולי מסמך שלא נטען. אולי […]
שיחת טלפון אחת, פריצה מלאה: כך נחטף חשבון ה‑ SSO של Abbott
ענקית הבריאות והדיאגנוסטיקה Abbott מדווחת כי היא חוקרת אירוע סייבר שבו בוצעה גישה בלתי מורשית למספר מערכות מחשוב פנימיות — בעסקי אבחון הסרטן שלה בלבד (מערכות מדור קודם של Exact Sciences). מאחורי המתקפה, על פי הפרסומים, עומדת קבוצת הסחיטה ShinyHunters. מה שהופך את המקרה למלמד הוא נקודת הכניסה: לא מדובר בפגיעות יום אפס או בניצול חולשה […]
פריצה ל‑ Suno: נחשפו פרטיהם של 55 מיליון משתמשים וגם קוד המקור
שירות יצירת המוזיקה מבוססת הבינה המלאכותית Suno נכנס לרשימת חברות הטכנולוגיה שספגו דלף מידע בקנה מידה עצום. לפי מסד הנתונים Have I Been Pwned, שקיבל עותק של החומר שנגנב, הפריצה חשפה את פרטיהם של כ- 55.3 מיליון משתמשים. האירוע עצמו התרחש עוד בנובמבר 2025, אך צף אל פני השטח רק כעת (דווח לראשונה על ידי […]
הצל הדיגיטלי שלכם: 23 מיליון רשומות מ‑ Paidwork צפות בדארקנט
רוב מנהלי האבטחה עדיין תופסים את הזהות הארגונית כמשהו שנמצא בתוך החומות שהם מגינים עליהן. דלף המידע של פלטפורמת Paidwork מזכירה עד כמה ההנחה הזו שגויה: חלק ניכר מהזהות הדיגיטלית של הארגון כבר חי הרחק מחוץ לגבולותיו, מפוזר על עשרות שירותים חיצוניים שהעובדים נרשמו אליהם — לא פעם בכתובת הדוא"ל הארגונית ולעיתים עם אותה סיסמה […]
האימות עבר. התוקף כבר בפנים
המשפט הכי מסוכן שאנחנו שומעים מארגונים הוא לא ״אין לנו תקציב״. המשפט המסוכן באמת הוא: ״יש לנו MFA, אז זה בסדר״. זו תחושת ביטחון יפה על הנייר, אבל בשטח היא כבר לא מספיקה. תוקפים לא חייבים לדעת את הסיסמה שלכם, ולא תמיד הם צריכים לשבור את האימות. לעיתים הם פשוט גונבים את הסשן אחרי שהמשתמש […]
כשמתקפת כופרה עוצרת את פס הייצור — הלקח מ- Fairlife (קוקה-קולה)
ב- 16 ביולי 2026 עדכנה חברת קוקה-קולה כי חברת הבת שלה, Fairlife, נפלה קורבן למתקפת כופרה. Fairlife מייצרת חלב מסונן במיוחד (ultra-filtered) ומשקאות חלבון (בהם סדרת Core Power) עבור השוק האמריקאי, והתוצאה הישירה של המתקפה הייתה דרמטית במונחים תפעוליים: הייצור במתקני החברה בארה"ב הושבת זמנית. במקביל, הפעילות בקנדה לא נפגעה נכון לשלב זה — ואילו […]
הפריצה לא התחילה במשתמש. היא התחילה בשער
שרשרת התקיפה שמתאר דוח חדש של חברת האבטחה Huntress, שעליו דיווח אתר Cybersecurity Dive, אינה מתחילה במשתמש שלחץ על קישור ולא בסיסמה שדלפה. היא מתחילה צעד אחד קודם — בהתקן שבקצה הרשת, זה שאמור להיות שער הכניסה המאובטח של הארגון. הפגיעות מכונה CitrixBleed 2 ויושבת ברכיבי Citrix NetScaler ADC ו- NetScaler Gateway — התקנים שכל תפקידם […]
כשאפל חותמת על הנוזקה: CrashStealer עובר את Gatekeeper בלי אזהרה אחת
חוקרי Jamf Threat Labs חשפו נוזקת גניבת מידע חדשה ל- macOS בשם CrashStealer — ומה שהופך אותה למעניינת הוא לא מה שהיא גונבת, אלא איך היא נכנסת. הנוזקה אינה מנצלת אף פגיעות, אינה דורשת הרשאות root ואינה שוברת שום מנגנון הגנה של אפל. היא פשוט עוברת בדלת הראשית — כשהיא מחזיקה ביד אישור כניסה חתום […]
פגיעות ColdFusion – שעתיים מפרסום ועד ניצול הפגיעות בפועל
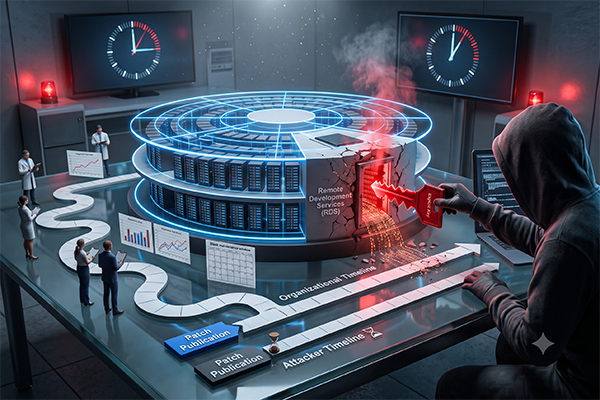
בתחילת יולי 2026 תועד ניצול פעיל של פגיעות קריטית בשרתי Adobe ColdFusion — סביבת פיתוח והרצה של יישומי ווב שעדיין נפוצה בארגונים רבים, לא מעט מהם כשרתים החשופים ישירות לאינטרנט. הפגיעות, המסומנת CVE-2026-48282, קיבלה את הדירוג החמור ביותר האפשרי — CVSS 10 מתוך 10 — מכיוון שהיא מאפשרת לתוקף להשתלט על השרת מרחוק, ללא צורך […]