העברה אוטומטית במייל: הדליפה שאף אחד לא בודק
העברה אוטומטית במייל היא אפשרות שקיימת כמעט בכל שירות דואר אלקטרוני. היא מאפשרת להגדיר שכל הודעה שמגיעה לתיבת הדואר, או רק הודעות שעונות לתנאים מסוימים, תישלח אוטומטית גם לכתובת אחרת,
החיבור השקט שפותח ל AI את הארגון
יש חיבורים שנראים קטנים מדי כדי להגיע לדיון הנהלה. MCP הוא בדיוק כזה. הוא לא עוד תקן טכני למפתחים, לא עוד צעצוע של צוות החדשנות, ולא עוד דרך נוחה לחבר
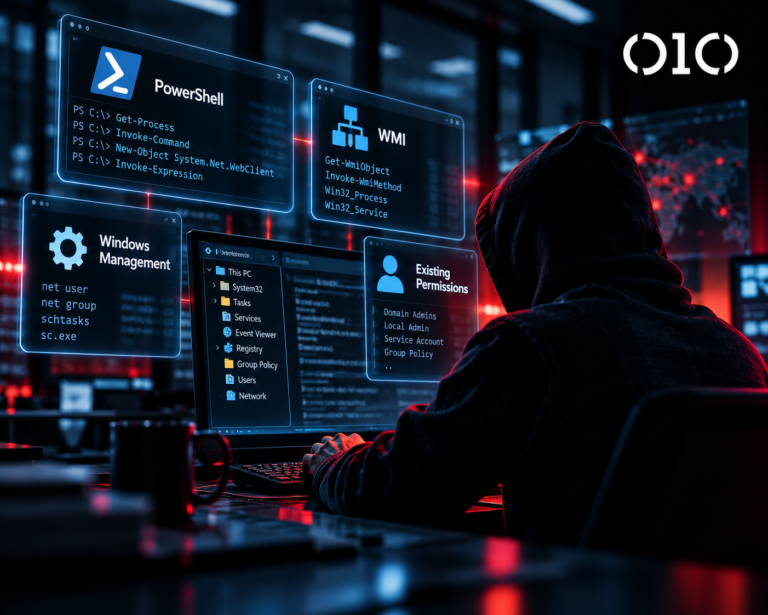
התוקף לא צריך נוזקה. הוא צריך רק הרשאה אחת.
הפריצה המסוכנת ביותר היא לא תמיד קובץ זדוני שמערכת האבטחה מזהה מיד. לפעמים אין קובץ. אין חתימה. אין תוכנה חדשה. אין אפילו פעולה שנראית חריגה לעין לא מיומנת. התוקף נכנס,
הפרצה שכמעט כל ארגון מפספס
אחד הסיכונין הכי משמעותיים בארגון הוא לא תמיד השרת עם המידע הרגיש. לפעמים הוא הקופסה שנמצאת בקצה הרשת, זו שכולם מניחים שהיא מגנה על הארגון, ולכן אף אחד לא מתייחס
לפני שאתם נותנים הרשאה לסוכן AI, תקראו את זה
העובד לא הדביק סיסמה בצ׳אט. הוא לא הוריד קובץ נגוע. הוא לא אישר תשלום חשוד. הוא רק ביקש מסוכן AI לסכם מיילים, לפתוח משימות, לבדוק קבצים, לשלוח תשובה ללקוח ולעדכן
SOC בלי תגובה הוא רק מסך יפה
ההתראה נדלקה. עכשיו מתחיל המבחן האמיתי בשעה שתיים בלילה נוצר משתמש חדש עם הרשאות ניהול. דקה אחר כך נכנסת התחברות ממדינה שלא הופיעה אצלכם אף פעם. אחרי עוד שלוש דקות
הדומיין ששכחתם יכול להפיל אתכם
דומיין לא נעלם כשהקמפיין נגמר. הוא לא מפסיק להיות מסוכן כשמוצר נסגר. הוא לא הופך חסר ערך רק כי מחלקת השיווק עברה הלאה, החברה רכשה מותג חדש, הספק הוחלף או
הספק שלכם יכול להיות הפרצה הבאה
הפריצה הבאה לא תמיד תגיע דרך עובד שלחץ על קישור. היא יכולה להגיע דרך ספק אמין, יועץ מוכר, חברת תוכנה, איש תמיכה חיצוני או שותף עסקי שקיבל גישה לפני שנתיים
תוסף אחד בדפדפן יכול לחשוף את כל הארגון
יש החלטות אבטחה שנראות קטנות מדי בשביל ישיבת הנהלה. תוסף דפדפן הוא בדיוק אחת מהן. עובד רוצה לצלם מסך, לתרגם טקסט, לחסום פרסומות, לחתום מסמך, לנהל סיסמאות, לסכם מייל, לשפר
הכפתור שגורם לעובד לפרוץ לעצמו למחשב
מתקפת ClickFix הופכת את הרצון של העובד לפתור בעיה לרגע שבו התוקף מקבל ביצוע קוד. זו לא חולשה במערכת. זו חולשה בתהליך. יש מתקפות שנראות כמו פריצה. יש מתקפות שנראות
האימות עבר. התוקף כבר בפנים
המשפט הכי מסוכן שאנחנו שומעים מארגונים הוא לא ״אין לנו תקציב״. המשפט המסוכן באמת הוא: ״יש לנו MFA, אז זה בסדר״. זו תחושת ביטחון יפה על הנייר, אבל בשטח היא
הרשאות מנהל קבועות הן פצצה מתקתקת
הפריצה הבאה לא חייבת להתחיל במייל פישינג. היא יכולה להתחיל במשהו הרבה יותר משעמם והרבה יותר מסוכן: חשבון אדמין שנשאר פתוח כל הזמן. לא כי מישהו צריך אותו עכשיו. לא
הזהויות שלא עוזבות לעולם
התקיפה הבאה לא חייבת להתחיל בעובד שלחץ על קישור. היא יכולה להתחיל בחשבון שירות שפתחו לפני שנתיים בשביל אינטגרציה קטנה, בטוקן של מערכת אוטומציה, ביישום ענן שקיבל הרשאה לקרוא דואר,
האפליקציה שאישרתם הרגע פתחה לתוקף את הענן
הסכנה הכי שקטה בענן הארגוני לא תמיד נראית כמו פריצה. לפעמים היא נראית כמו כפתור כחול ותמים: התחבר עם Microsoft, התחבר עם Google, אשר גישה. העובד לא נתן סיסמה לתוקף.
המפתח שכבר דלף: למה API Keys מסכנים את העסק
יש אירועי סייבר שלא מתחילים במייל חשוד, לא בקובץ נגוע ולא בפריצה דרמטית לשרת. הם מתחילים בשורה אחת שנשארה במקום הלא נכון: מפתח API, טוקן, סוד גישה, Client Secret או
אבטחת דפדפן: ההאקרים כבר עובדים בטאב שלכם
אם אתם עדיין בונים את ההגנה סביב הרשת, אתם מגנים על החלק הלא נכון. היום רוב העבודה מתרחשת בתוך הדפדפן: מייל, קבצים, CRM, הנהלת חשבונות, מערכות HR, כלים של בינה
האורחים שלא יוצאים: הפריצה השקטה ב Microsoft 365
למה משתמשי אורח הם הסיכון הכי לא מדובר בארגון שיתוף חיצוני הוא מנוע עסקי. אתם חייבים לעבוד עם ספקי IT, מפתחים, רואי חשבון ומשרדי עורכי דין. בפועל זה אומר Teams,
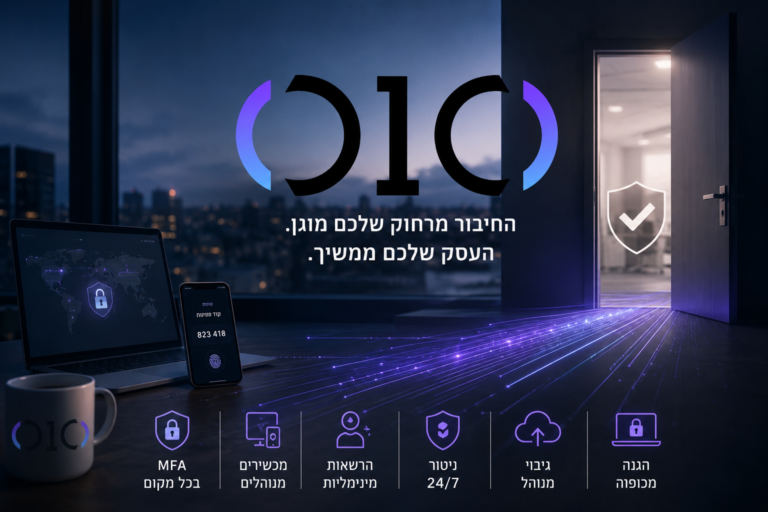
חיבור מרחוק הוא דלת פתוחה: 11 חוקים שיחסכו לכם כופרה
אם יש משפט אחד שאנחנו חוזרים עליו אצל לקוחות, הוא זה: חיבור מרחוק הוא לא נוחות, הוא כוח. וכוח מושך תוקפים. ברגע שנתתם לעובדים ולספקים דרך להיכנס למערכות מחוץ למשרד,
אין לכם DMARC? כל אחד יכול לשלוח מייל בשם החברה שלכם
יש עסקים שמאמינים שאבטחת דוא״ל זה אנטי ספאם ועוד הדרכת עובדים פעם בשנה. זו אשליה מסוכנת. כל עוד הדומיין שלכם לא מוגן, תוקף יכול לשלוח הודעה שנראית כאילו יצאה מכם,
שיחת AI אחת והמידע בחוץ: כך עוצרים דלף לפני שהוא מתחיל
2026 שינתה את כללי המשחק. הדליפה הכי נפוצה היום לא מגיעה משרת שנפרץ, אלא מטאב אחד בדפדפן. עובד מעתיק רשימת לקוחות, סעיף חוזה, קטע קוד או מייל רגיש, מדביק אותו
מניעת דלף מידע DLP היא לא בונוס. היא ההבדל בין אירוע קטן למשבר
בואו נדבר בלי לייפות: רוב הארגונים לא נופלים בגלל האקר גאון. הם נופלים בגלל שמידע יוצא החוצה בשקט. קובץ לקוחות שנשלח למייל פרטי, קישור ענן שמוגדר פתוח לציבור, צילום מסך