בקשה אחת בלי סיסמה: פחות מ‑ 90 דקות מחומת האש אל שרת הניהול
ב‑ 24 באוקטובר 2026, בשעה 11:35 לפי שעון UTC, נפרץ שרת שלא היה נגיש מהאינטרנט. הגישה אליו עברה דרך מנהרה שהתוקף בנה בעצמו פחות משעה וחצי קודם לכן, מתוך חומת
כבו את המחשב ונתקו את הכבלים: האזהרה שהגיעה מבפנים והטיפול שאיחר
"ההאקרים הלבנים שלנו הצביעו על נקודות לשיפור בפני הצוות." כך כתב מנכ"ל קבוצת GMO היפנית, מסאטושי קומגאי, ברשומה שפרסם בשבוע שעבר ושעליה דיווח The Register. הצוות, לדבריו, אכן לקח את
הכלים הזולים שהופעלו סביב הבחירות: 2,700 מתקפות בשבוע על ארגונים ישראליים
ערב הבחירות לכנסת ה‑ 26 מצאו כמה ממועמדי מפלגת "עמך ישראל" ומבכירי מטה הבחירות שלה את עצמם חסומים מוואטסאפ. לפי הודעת המפלגה, שפורסמה ב‑ 26 באוקטובר ודווחה ב‑ Times of
האיום כבר לא רק על הקבצים: כשדרישת הכופר מופנית אל האדם, לא אל המערכת
בשבוע שעבר פרסמה Semperis – חברה אשר מוכרת הגנה ושחזור של מערכות זהות, את דוח הכופרה השנתי שלה (Ransomware Risk Report 2026). הדוח נשען על סקר של 1,200 אנשי IT
חשבון אחד, ארבעה חודשים עד הזיהוי: הדליפה שחשפה מיליוני תלמידים
משרד החינוך של קליפורניה והעמותה שמפעילה עבורו את מערך הבחינות המדינתי פרסמו בסוף השבוע שעבר הודעת דלף מידע שנוגעת כמעט לכל תלמיד במערכת החינוך הציבורית במדינה. בשנת הלימודים 2025/26 למדו
אין על מה ללחוץ: כך הפכה פרסומת למסלול הדבקה בנוזקת ריגול
כל תוכנית מודעות עובדים לאיומי סייבר בנויה על אותה הנחה: יש רגע שבו העובד מחליט. הוא לוחץ על קישור, הוא פותח צרופה, הוא מאשר בקשה. דוח שפרסמה Citizen Lab באוניברסיטת
אירוע סייבר בכלמוביל: מרכזי השירות עובדים במתכונת מצומצמת
לקוח שיגיע הבוקר למוסך מורשה של כלמוביל עלול למצוא מצב מוזר: הרכב מתקבל, אך העבודה אינה מתקדמת כרגיל. ברקע עומד אירוע אבטחת מידע שהחברה דיווחה עליו ללקוחותיה ביום רביעי בערב.
הרכב השכור הקליט את התרגיל: הפרשה בנורבגיה וההחלטה שצה"ל כבר קיבל
בספטמבר, בתרגיל של המשמר הלאומי הנורבגי (Heimevernet) באזור אוסלו, גילו חיילים שברכבים השכורים שבהם נסעו פועלת פונקציית הקלטה שאיש לא ביקש ושלא סיפרו להם עליה דבר. בתוך הרכבים נשמר וידאו
שבע דקות, 495 ארגונים: כשספק הענן מבקש שתבנו הכל מחדש
ב‑ 7 באוקטובר, בשעה 03:40 שעון מקומי, ספגה חברת IDC Frontier היפנית מתקפת כופרה. החברה, שהינה חברת בת של קונצרן SoftBank, מפעילה את פלטפורמת הענן IDCF Cloud — שירות תשתית
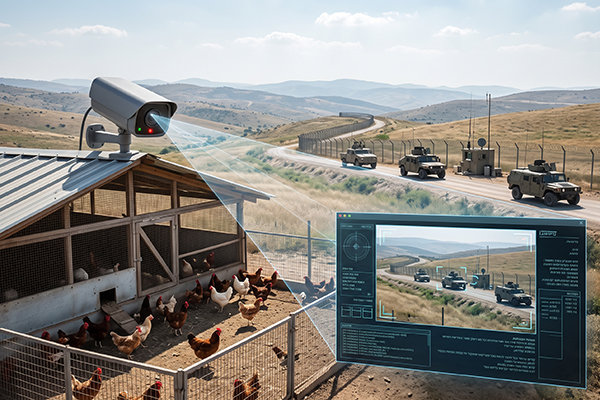
המצלמה שהשקיפה על הלול — ועל גזרת הגבול
בעיצומה של המערכה האמריקנית‑ישראלית נגד איראן מוקדם יותר השנה, שם לב מגדל עופות בצפון הארץ לפרט מוזר במצלמה שמשקיפה על הלול שלו: הגדרות השפה התחלפו לערבית. הוא פנה למערך הסייבר
האקרים חיממו את המקררים ל‑ 50 מעלות: מאות סופרמרקטים בצרפת זרקו את כל המזון הטרי
מאות סופרמרקטים בצרפת גילו ביום שני בבוקר שהמקררים שלהם הפכו במהלך הלילה למקור חום. לפי דיווח תחנת BFM TV הצליחו התוקפים להפעיל מרחוק הפשרה כפויה במערכות הקירור של סניפים רבים.
התוקף נכנס למשרד בעצמו: כ‑ 200 מיליון דולר דמי סחיטה בלי הצפנה
כמה כסף אפשר לסחוט בלי להצפין אף קובץ? לפי הרשומות הפנימיות של קבוצת Silent Ransom Group, המכונה גם Luna Moth ו‑ Chatty Spider, התשובה היא כ‑ 200 מיליון דולר. ארכיון
"כל מי שמחזיק בקישור": כך דלף מידע רפואי על 21 אלף תלמידי חינוך מיוחד
הרשות להגנת הפרטיות שבמשרד המשפטים פרסמה בשבוע שעבר את ממצאי הפיקוח שלה על משרד החינוך. הקביעה: המשרד הפר את סעיף 17 לחוק הגנת הפרטיות ושורת הוראות בתקנות אבטחת המידע, לאחר
תעודת זהות אחת חושפת את כל המשפחה: השירות שמוכר את מרשם הבוחרים בעשרות דולרים
לא דלף השבוע שום מסד נתונים חדש על אזרחי ישראל. מה שקרה חמור יותר: מסדים שדלפו לפני שנים חוברו יחד וקיבלו ממשק שאילתות נוח, שנמכר כשירות בעשרות דולרים בלבד. תחקיר
8,200 דולר לכופר, 150 אלף ללקוח: כתב האישום נגד חברת שיקום מכופרה
כשארגון מגלה בבוקר שכל הקבצים שלו מוצפנים, ההחלטה הראשונה שנדרשת ממנו אינה טכנית אלא עסקית: האם לשלם. סביב הדילמה הזו צמח שוק שלם של חברות המציעות דרך שלישית, שחזור המידע
דרישת הכופר הגיעה מהאפליקציה הרשמית: ההתראה שהפילה את מניית אסוס
אתמול בבוקר בשעה עשר לפי שעון לונדון, קיבלו לקוחות קמעונאית האופנה ASOS התראת push מהאפליקציה הרשמית שלה. הכותרת הייתה "ASOS HACKED". גוף ההודעה פנה ישירות לאנשי החברה: "לכבוד ה‑ DPO
ישראל שנייה בעולם ביעדי תקיפה: מה דוח מיקרוסופט אומר לעסק הישראלי
בשבוע שעבר פרסמה מיקרוסופט את דוח ההגנה הדיגיטלית השנתי שלה, השביעי במספר. הדוח מבוסס על טלמטריה שנאספה בין יולי 2025 ליוני 2026 ממערכות אשר מעבדות למעלה מ‑ 165 טריליון אותות
8.8 מיליון אזרחים דרך הרשאה אחת: הפריצה למרשם האוכלוסין של דנמרק
אתמול פרסמו הרשויות בדנמרק הודעה שקשה להפריז בחומרתה. גורמים בלתי מורשים הגיעו לשמות, לכתובות, למספרי הזהות הלאומיים ולפרטים נוספים של כ‑ 8.8 מיליון רשומים ב‑ CPR – מרשם האוכלוסין המרכזי
תשעה חודשים בלי התראה אחת: שלושה מיליון רשומות אנשי צבא דלפו משרת קבצים
לפני כחודש וחצי גילתה DMDC – יחידת רשומות הסגל של משרד ההגנה האמריקאי, חולשת אבטחה באחת ממערכות שיתוף הקבצים שלה. התיקון עצמו היה מהיר. המערכת עודכנה ושוחזרה באותו יום. הבדיקה
3,000 קודי אימות בשבת אחת: כך נשלפו תעודות זהות וחשבונות בנק דרך ממשק של ספק
בשבת 26 בספטמבר 2026, בשעה 12:00, קיבלה מיטב טרייד את הדיווחים הראשונים מלקוחות על מסרונים עם קוד אימות חד-פעמי (OTP) שלא ביקשו. הדיווח המיידי לרשות ניירות ערך ולבורסה הוגש שלושה
המעבדה הישראלית שממנה ברחו המודלים של גוגל, מטא, OpenAI ואנתרופיק
בחודש האחרון הודו ארבע מחברות הבינה המלאכותית הגדולות בעולם: מטא, OpenAI, אנתרופיק וגוגל, שמודלים שלהן נתפסו מנסים לפרוץ לחברות אמיתיות. כל הארבע הצביעו על אותו גורם: חברה ישראלית בשם Irregular.