
כשעדכון תוכנה הופך לנשק: מתקפה איראנית נגד ספקי IT ישראליים
חוקרי Check Point Research חשפו מתקפת סייבר חדשה נגד ארגונים ישראליים, המכונה "Operation Epic Fury" ומיוחסת לקבוצת APT איראנית בשם Cavern Manticore (המזוהה גם בשם Cav3rn). הקבוצה קשורה למשרד המודיעין
מה שנגנב מ- 3.8 מיליון לקוחות מדטרוניק פשוט לא ניתן לאיפוס
חברת מדטרוניק – ענקית טכנולוגיה רפואית ומכשור רפואי, החלה ליידע כ- 3.8 מיליון בני אדם (3,834,294 ליתר דיוק) כי המידע האישי והרפואי שלהם נגנב במתקפת סייבר. פריצת הסייבר התרחשה באפריל
הכופרה הראשונה שבן-אדם מעולם לא נגע בה: כשהתוקף הוא סוכן AI
בכל היסטוריית הכופרה עמד תמיד אדם מאחורי המקלדת — כתב את הקוד, לפחות הפעיל את הסקריפט. חוקרי Sysdig תיעדו לראשונה מתקפת כופרה שאדם מעולם לא נגע בה: מתחילתה ועד סופה
הם לא שברו את ה- MFA. הם פשוט עקפו אותו
במתקפות האישורים הבולטות של השנה האחרונה, המונח "פריצה" כמעט מטעה. לא נוצלה חולשה חדשה בקוד, לא הופעלה נוזקה מתוחכמת ולא נשבר שום מנגנון הצפנה. פושעי הסייבר פשוט התחברו, עם שמות
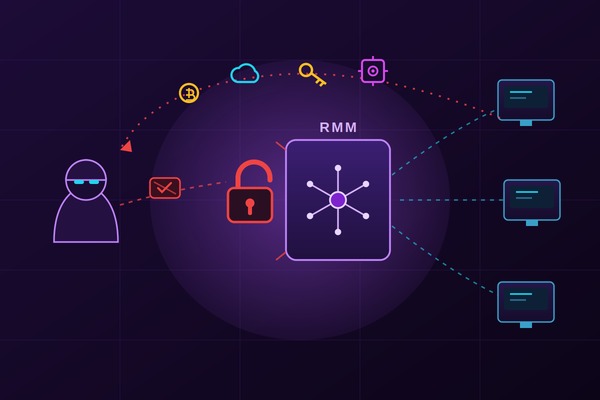
כשכלי התמיכה מרחוק הופך לדלת אחורית לכל המערכות המנוהלות
כלי ניהול ותמיכה מרחוק (RMM) הוא מפתח‑אב: מנקודה אחת הוא שולט בעשרות ומאות מערכות דרך ערוץ ניהולי מהימן. משום כך, פגיעות חמורה בכלי כזה אינה תקלה נקודתית אלא דלת אחורית
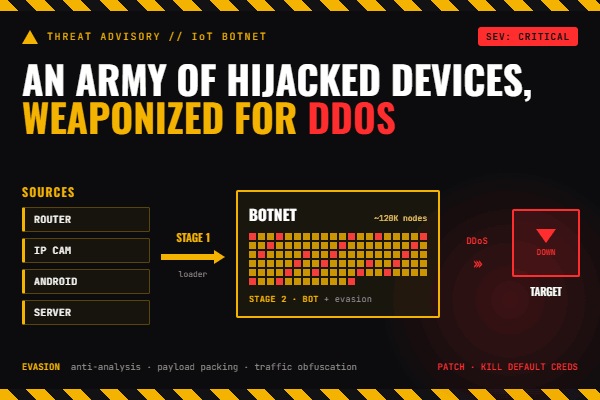
RustDuck — כשנתב ביתי הופך לכלי נשק: הבוטנט שנכתב מחדש ב‑ Rust
נתב ביתי, מצלמת IP או ממיר טלוויזיה נראים כמו ציוד שולי ובלתי מזיק — וזו בדיוק הטעות שעליה נשען דור חדש של בוטנטים. משפחת נוזקה חדשה בשם RustDuck, שחוקרי XLab
פגיעות אחת, שישה ספקים: דליפת KDDI וסכנת התשתית המשותפת
ארכיטקטורת תשתית משותפת חוסכת עלויות — ומרכזת סיכון. כשחברת התקשורת היפנית KDDI הפעילה מערכת דוא"ל אחת עבור שישה ספקי אינטרנט, היא יצרה גם נקודת כשל יחידה: פגיעות בודדת בתוכנת צד-שלישי
שרשרת האספקה כחוליה החלשה: פריצת טאטא אלקטרוניקס וחשיפת סודות אפל וטסלה
כשתאגיד מוסר את תכניות הייצור שלו לספק חיצוני, הוא מוסר גם את גבולות ההגנה שלו. הפריצה לטאטא אלקטרוניקס — יצרנית אלקטרוניקה ומוליכים-למחצה הודית המספקת לאפל, טסלה, אינטל וקוואלקום — ממחישה
שרשרת אספקה כנקודת תורפה: כיצד פריצה אחת חשפה את לקוחותיהן של ענקיות הסייבר
מתקפת הסייבר על חברת מחקר השוק Klue ממחישה עיקרון שחוקרי אבטחת מידע חוזרים ומדגישים: פושע הסייבר המתוחכם אינו מכוון עוד אל המבצר עצמו, אלא אל הספק החלש ששומר את מפתחותיו.
מחוז בארה"ב שילם 200 אלף דולר דמי כופר לפושעי סייבר
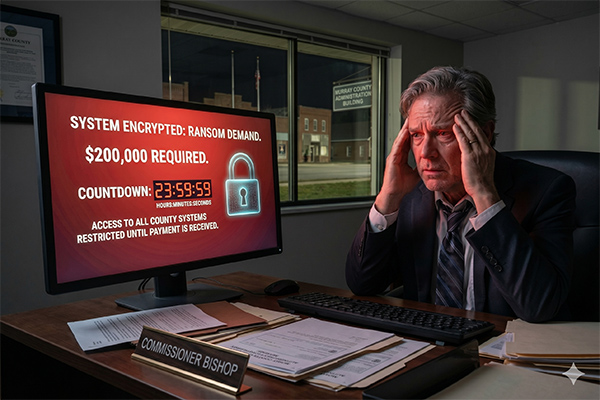
מחוז מארי שילם לפושעי סייבר 200,000 דולר בעקבות מתקפת סייבר אשר שיבשה מספר מערכות מחשוב במחוז. נציב המחוז – נח בישופ, שלח הודעה למערכת החדשות וציין כי ההחלטה התקבלה בהנחיית צוות
דלף מידע ב- Infinite Campus פגע ב- 137,000 חשבונות של אנשי סגל בבתי ספר
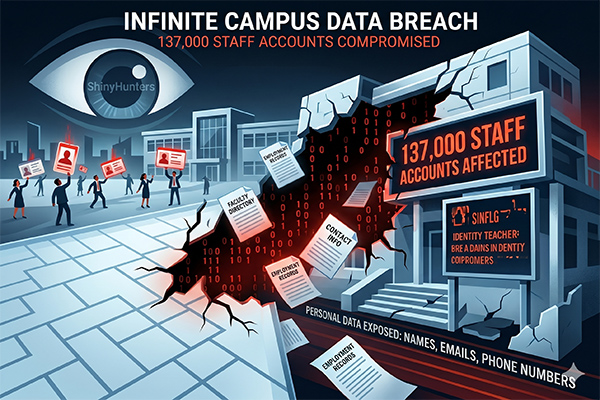
כנופיית הכופרה ShinyHunters גנבה מידע אישי של 137,000 חשבונות אנשי סגל בבתי ספר, במסגרת מתקפת גניבת מידע מ- Salesforce. המתקפה, שהתרחשה בחודש מרץ, כוונה נגד המערכת הנפוצה לניהול נתוני תלמידים
חברת נובו נורדיסק נפגעה מאירוע סייבר וחוקרת דלף מידע
חברת נובו נורדיסק (Novo Nordisk) הודיעה כי זיהתה אירוע אבטחה הכולל גישה בלתי מורשית למספר מצומצם של מערכות מחשוב פנימיות. החברה מסרה כי פתחה בחקירה מקיפה בעזרתם של מומחי אבטחת
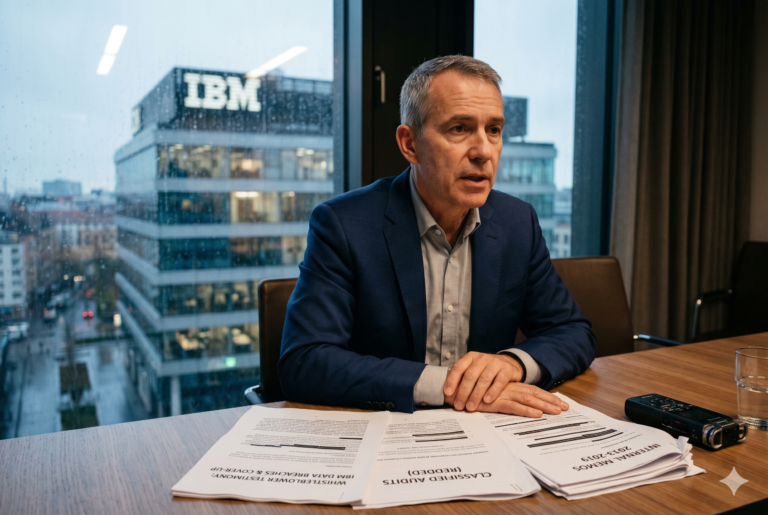
בכיר לשעבר בתחום הסייבר שהפך לחושף שחיתויות מאשים את IBM בטיוח של מספר פריצות מידע
בכיר לשעבר באבטחת מידע בחברת IBM האשים את החברה בכך שנפרצה שלוש פעמים בעשור הקודם על ידי ממשלות זרות ולאחר מכן טייחה את הפריצות. בתביעה שהותרה לפרסום השבוע אך הוגשה
הדפדפן הפך למשטח תקיפה מוביל ומרכזי בארגונים
ניתוח מעמיק של דוח חקירת פרצות המידע השנתי של ורייזון לשנת 2026 (Verizon Data Breach Investigations Report – DBIR), שנערך דרך עדשת האבטחה של שכבת הדפדפן, מציג תמונה ברורה ומדאיגה
דלף מידע ב- GitHub חשף 3,800 מאגרים פנימיים
GitHub אישרה ב- 20 במאי דלף מידע, לאחר שפושעי סייבר השיגו גישה לכ- 3,800 ממאגרי הקוד הפנימיים של הפלטפורמה. נקודת החדירה של פושעי הסייבר הייתה תחנת עבודה שנפרצה באמצעות הרחבה
דלף מידע אצל מפעילת קווי השייט הגדולה בעולם פוגע ב- 6 מיליון אנשים
תאגיד Carnival – מפעילת קווי השייט הגדולה בעולם, אישרה דלף מידע אשר פגע בכ- 6 מיליון איש. את מתקפת הסייבר אשר הביאה לדלף המידע ביצעה באפריל השנה קבוצת הסייבר ShinyHunters.
מידע אישי של לקוחות חברת אספקת מים נגנב ופורסם ברשת האינטרנט האפלה
המידע האישי של 633,887 אנשים נגנב ופורסם ברשת האפלה, לאחר מתקפת סייבר ודלף מידע בחברת אספקת המים South Staffs Water בספטמבר 2020. לקוחות סיפרו כי התמודדו עם מבול של מיילים
גוגל משיקה תכונת אבטחה חדשה לאנדרואיד שתסייע בחשיפת מתקפות ריגול
גוגל משיקה תכונה חדשה להפעלה באנדרואיד שמטרתה לסייע לחוקרי אבטחה לחקור מתקפות ריגול סייבר. התכונה נקראת Intrusion Logging – רישום חדירות והיא חלק ממצב ההגנה המתקדם של אנדרואיד שגוגל השיקה
מתקפת סייבר עולמית פוגעת בלמעלה מ- 9,000 מוסדות חינוך
מתקפת סייבר על פלטפורמת ענן המשמשת כ- 9,000 מוסדות ברחבי העולם, בהם אוניברסיטאות ובתי ספר. החדשות על מתקפת הסייבר התפרסמו כאשר חברת האם של קנבס – Instructure, הודיעה כי חוותה
פושעי סייבר גנבו 20 מיליון דולר מכספומטים באמצעות נוזקות
פושעי סייבר גנבו למעלה מ- 20 מיליון דולר מכספומטים שנפרצו בשנה שעברה באמצעות נוזקות. מגמה זו, לטענת ה- FBI, נמצאת במגמת עלייה ברחבי ארצות הברית. פושעי הסייבר עושים זאת באמצעות
מתקפת כופרה על חברה יפנית לבדיקות מוליכים למחצה
מוליכים למחצה הם רכיבים חיוניים במוצרים רבים בהם אנו משתמשים בחיי היומיום שלנו. חברת Advantest הינה ספקית מובילה עולמית לבדיקות מוליכים למחצה. החברה בודקת האם פועלים מוליכים למחצה כראוי ועומדים