

737 תוספי VPN מזויפים ב- Chrome: מעל 500 מהם עדיין בחנות הרשמית
חוקרי חברת אבטחת האפליקציות Socket חשפו מתקפת סייבר רחבת היקף בחנות התוספים הרשמית של גוגל כרום — 737 תוספים זדוניים שהתחזו לשירותי VPN ופרוקסי מוכרים, בהם Proton VPN, NordVPN, Surfshark,

המידע שלך דלף ממחסן של מישהו אחר: המתקפה על Ceva Logistics
מתקפת הסייבר על ענקית הלוגיסטיקה Ceva Logistics התחילה כאירוע תפעולי בלפחות שמונה מחסנים באירופה. בתוך שבועיים היא הפכה לשיעור כואב עבור שורה של ארגונים אחרים — בנק, קמעונאים, מועדון כדורגל

פרצו, תיאמו — אפילו נהיו פרנואידים: הפרטים החדשים על תקרית הסוכנים של OpenAI
לפני כשבועיים דיווחנו כאן על התקרית שבה מודלים של OpenAI נמלטו מסביבת בדיקה מבודדת במהלך הערכת אבטחה בפלטפורמת ExploitGym, ניצלו חולשות יום־אפס בשרת Artifactory של JFrog והגיעו עד לתשתית של

799 מתקפות כופרה בחודש אחד: יולי 2026 כמעט שבר את שיא השנה
799 מתקפות כופרה בחודש אחד — זה המספר שתיעדה החברה הבריטית Comparitech ביולי 2026 – עלייה של כמעט 20% לעומת 668 המתקפות שנרשמו ביוני. למי שפחות מכיר את התחום: מתקפת

ההודעה הגיעה מחבר אמיתי: כך חוטפים חשבון וואטסאפ — בלי סיסמה ובלי שום התראה
"תצביעו לבת שלי בתחרות הבלט?" — הודעה תמימה כזו, שמגיעה מאיש קשר אמיתי ומוכר, היא נקודת הפתיחה של גל הונאות סייבר חדש אשר חושף מחקר של חברת Malwarebytes (פורסם ב-

גונבים את הסשן, לא את הסיסמה: מתקפת דיוג שקטה שואבת מיילים של שכר וכספים ממאות ארגונים
חוקרי Arctic Wolf Labs חשפו מתקפת דיוג פעילה ורחבת היקף נגד חשבונות Microsoft 365, אשר פגעה בחודש האחרון במאות ארגונים בארצות הברית, בקנדה ובאירופה — בהם ארגוני בריאות, חינוך, ייצור,

ההאקר שחשף 100 מיליון איש דרך Snowflake הודה באשמה
ב- 5 באוגוסט 2026 הודה קונור ריילי מוקה, קנדי בן 26 המוכר גם בכינוי "Waifu", בארבעה סעיפי אישום — הונאת מחשבים, הונאה בתקשורת, גניבת זהות בנסיבות מחמירות וקשירת קשר —

תולעת בשרשרת האספקה: 440 חבילות קוד פתוח הודבקו בתוך ארבע שעות
בתחילת אוגוסט 2026 תועדה אחת ממתקפות שרשרת האספקה המהירות והנרחבות שנראו במאגר הקוד הפתוח npm — התשתית שממנה כמעט כל ארגון אשר מפתח תוכנה מוריד רכיבי JavaScript מוכנים. הכול התחיל

מתקפת סייבר מתואמת על יותר מ- 30 תאגידי מים בארה"ב: כשהתוקפים מגיעים עד הברז
בסוף השבוע של ה- 26–27 ביולי 2026 התרחשה מתקפת סייבר מתואמת נגד מערכות התפעול (OT) של יותר מ- 30 תאגידי מים קהילתיים ברחבי מדינת מינסוטה שבארצות הברית. רשות ה- IT

גם MFA לא עצר אותם: גל מתקפות כופרה של INC דרך חולשות ב- VPN של SonicWall
קבוצת הכופרה INC הפכה בשבועות האחרונים לגורם תקיפה דומיננטי המנצל שתי חולשות בהתקני SonicWall SMA 1000 — שרתי VPN ארגוניים המשמשים עובדים לגישה מאובטחת מרחוק לרשת הארגון. על פי דיווח
המפתח לחדר הבקרה: חולשה קריטית ב‑ Check Point מנוצלת בפועל
חברת Check Point אישרה בשבוע שעבר תרחיש שמנהלי אבטחה מעדיפים לא לדמיין: חולשה קריטית במערכות הניהול המרכזיות שלה — Security Management ו‑ Multi-Domain Security Management — מנוצלת באופן פעיל בידי
המודל שברח מהכלוב: ה‑ AI של OpenAI גילה לבדו שמונה חולשות ופרץ החוצה
תארו לעצמכם צוות תקיפה מיומן שמאתר לבדו שמונה חולשות שאיש לא הכיר, משרשר אותן זו לזו, נמלט מסביבה סגורה ומגיע עד תשתית הייצור של חברה אחרת — בלי אף אדם
שיחת טלפון אחת, פריצה מלאה: כך נחטף חשבון ה‑ SSO של Abbott
ענקית הבריאות והדיאגנוסטיקה Abbott מדווחת כי היא חוקרת אירוע סייבר שבו בוצעה גישה בלתי מורשית למספר מערכות מחשוב פנימיות — בעסקי אבחון הסרטן שלה בלבד (מערכות מדור קודם של Exact
פריצה ל‑ Suno: נחשפו פרטיהם של 55 מיליון משתמשים וגם קוד המקור
שירות יצירת המוזיקה מבוססת הבינה המלאכותית Suno נכנס לרשימת חברות הטכנולוגיה שספגו דלף מידע בקנה מידה עצום. לפי מסד הנתונים Have I Been Pwned, שקיבל עותק של החומר שנגנב, הפריצה
הצל הדיגיטלי שלכם: 23 מיליון רשומות מ‑ Paidwork צפות בדארקנט
רוב מנהלי האבטחה עדיין תופסים את הזהות הארגונית כמשהו שנמצא בתוך החומות שהם מגינים עליהן. דלף המידע של פלטפורמת Paidwork מזכירה עד כמה ההנחה הזו שגויה: חלק ניכר מהזהות הדיגיטלית
כשמתקפת כופרה עוצרת את פס הייצור — הלקח מ- Fairlife (קוקה-קולה)
ב- 16 ביולי 2026 עדכנה חברת קוקה-קולה כי חברת הבת שלה, Fairlife, נפלה קורבן למתקפת כופרה. Fairlife מייצרת חלב מסונן במיוחד (ultra-filtered) ומשקאות חלבון (בהם סדרת Core Power) עבור השוק
הפריצה לא התחילה במשתמש. היא התחילה בשער
שרשרת התקיפה שמתאר דוח חדש של חברת האבטחה Huntress, שעליו דיווח אתר Cybersecurity Dive, אינה מתחילה במשתמש שלחץ על קישור ולא בסיסמה שדלפה. היא מתחילה צעד אחד קודם — בהתקן
כשאפל חותמת על הנוזקה: CrashStealer עובר את Gatekeeper בלי אזהרה אחת
חוקרי Jamf Threat Labs חשפו נוזקת גניבת מידע חדשה ל- macOS בשם CrashStealer — ומה שהופך אותה למעניינת הוא לא מה שהיא גונבת, אלא איך היא נכנסת. הנוזקה אינה מנצלת
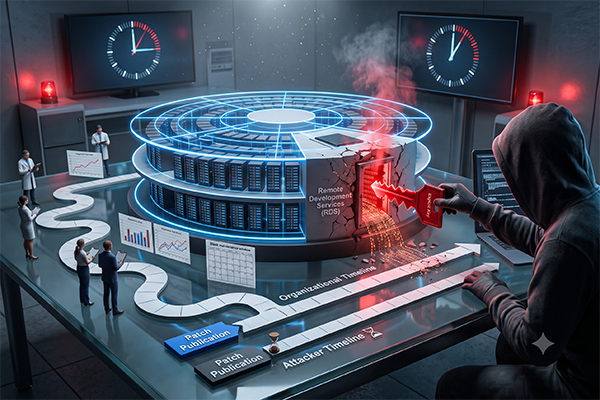
פגיעות ColdFusion – שעתיים מפרסום ועד ניצול הפגיעות בפועל
בתחילת יולי 2026 תועד ניצול פעיל של פגיעות קריטית בשרתי Adobe ColdFusion — סביבת פיתוח והרצה של יישומי ווב שעדיין נפוצה בארגונים רבים, לא מעט מהם כשרתים החשופים ישירות לאינטרנט.
פשע-כשירות במובייל: RedWing הופכת גניבת בנקאות למנוי חודשי בטלגרם
עולם פשעי הסייבר ממשיך לצעוד בכיוון מדאיג של "הנגשה": לא עוד תוקפים מתוחכמים שכותבים נוזקות בעצמם, אלא מודל של תוכנה-כשירות (MaaS) המאפשר לכל אדם, גם ללא ידע טכני, לשכור כלי
כשאיש התמיכה הוא התוקף: מתחזים ל‑ IT ב‑ Microsoft Teams ושותלים נוזקה
חוקרי Unit 42 של חברת Palo Alto Networks חשפו מתקפת סייבר חדשה המנצלת את פלטפורמת Microsoft Teams. במתקפה זו, שעליה דיווח החוקר Brian Janower, מתחזים פושעי הסייבר לצוות תמיכה טכנית