
פגיעה בפרטיות בעקבות ריגול סייבר משטרתי
האם מחיר הפרטיות והחירות שלנו שווה ליישום טכנולוגיות ריגול סייבר משטרתיות במטרה להקטין את שיעורי הפשיעה? הפרלמנט הצרפתי הכה גלים לאחר שאיפשר למשטרה להפעיל מרחוק מצלמות בטלפונים של אזרחים ובמכשירים
מתקפות כופרה על תעשיית הבנקאות
בשל המרדף המתגבר של פושעי סייבר אחר רווחים כספיים בלתי חוקיים, נוטים לבלוט מגזרי תעשייה מסוימים וסוגים ספציפיים של מתקפות סייבר. המגזר הפיננסי לרבות תעשיית הבנקאות, נותר בעקביות מוקד עיקרי
ליקויי אבטחה חמורים ב-Google Bard
מחקר חדש מלמד כי אם ChatGPT אינו מאפשר להשתמש בו כדי ליצור הודעות דיוג ותוכן זדוני אחר, אפשר פשוט לעבור ל- Google Bard מכיוון שהגבלות האבטחה שלו הרבה יותר חלשות.
חברות יעוץ מס בארה"ב שיתפו מידע רגיש ב- Meta
קבוצה של שבעה סנאטורים אמריקאים שלחה מכתב לראשי מס הכנסה, למשרד המשפטים ולוועדת הסחר הפדרלית וחשפה כי הם מצאו ראיות להפרה מזעזעת של פרטיות משלמי מסים בארה"ב על ידי חברות
אתר הרכבות הרוסי הממשלתי הופל על ידי האקרים אוקראינים
חברת הרכבות הרוסית הממשלתית RZD דיווחה האתר והאפליקציה הסלולרית שלה היו מושבתים למשך מספר שעות עקב מתקפת סייבר מאסיבית שאילצה את הנוסעים לקנות כרטיסים רק בתחנות רכבת. ארגון ההאקטיביסטים האוקראיני IT
מודעת מכירה של רכב BMW – מתקפת דיוג נגד דיפלומטים באוקראינה
חוקרים מ- Unit 42 של רשת פאלו אלטו זיהו קבוצת סייבר המזוהה עם רוסיה, אשר מינפה מכירה לגיטימית של מכונית BMW למטרות דיוג דיפלומטים בעיר קייב שבאוקראינה. מתקפת הדיוג בוצעה
האקרים סינים פורצים לדוא"ל ממשלת ארה"ב באמצעות הענן של מיקרוסופט
מרגלי סייבר סיניים ניצלו פגם מהותי בענן של מיקרוסופט שאיפשר להם לבצע פריצה ממוקדת לחשבונות דוא"ל בלתי מסווגים בארה"ב. פגיעות מטרידה – אמרו גורמים רשמיים בממשל האמריקאי אשר גילה לפני
עליה במחצית הראשונה של 2023 במתקפות נוזקה באמצעות כונני USB
חוקרי אבטחת מידע מציינים גידול של פי שלושה בנוזקות המופצות דרך כונני USB במחצית הראשונה של 2023. דוח חדש של חברת Mandiant מתאר כיצד נצפו השנה שתי מתקפות נוזקה שבוצעו
11 מיליון מטופלים נפגעו מדלף מידע בתחום הבריאות
מפעילת שירותי הבריאות הפרטית HCA Healthcare חשפה כי היא סבלה מדלף מידע עצום שהשפיע על כ- 11 מיליון מטופלים. החברה דיווחה כי המידע פורסם על ידי גורם לא ידוע ובלתי

מתקפות דיוג בעקבות עליה במספר אתרי Threads מזויפים
לאפליקציית Threads כבר יש יותר מ- 100 מיליון הורדות מאז השיקה Meta את האפליקציה כיריבה לטוויטר מוקדם יותר החודש. פושעי סייבר מחפשים להרוויח כסף על ידי חיקוי אפליקציית המדיה החברתית
פורסמה אזהרה בנושא פעילות מוגברת של נוזקת TrueBot
פרסום משותף של הסוכנות לאבטחת סייבר ותשתיות (CISA), הבולשת הפדרלית (FBI), המרכז לשיתוף וניתוח מידע רב מדינות (MS-ISAC) והמרכז הקנדי לאבטחת סייבר (CCCS) – מזהיר מפני גרסאות נוזקת TrueBot שזוהו
20 מיליון דולר הפסד לחברת Revolut לאחר פריצה למערכת התשלומים
בתחילת 2022 ניצלו פושעי סייבר פגם בלתי מוכר במערכות התשלומים של Revolut (חברת ניאובנק ופינטק) כדי לגנוב יותר מ- 20 מיליון דולר מכספי החברה. המקרה דווח על ידי הפייננשל טיימס,
משתתפי פסגת נאט"ו במוקד מתקפות דיוג
קבוצת האקרים בשם RomCom מכוונת מתקפות דיוג לארגונים התומכים באוקראינה ולאורחים של פסגת נאט"ו בווילנה, ליטא. צוות המחקר והמודיעין של חברת BlackBerry גילה לאחרונה שני מסמכים זדוניים שהתחזו לארגון הקונגרס
כופרה חדשה מציגה התראת עדכון מזויפת ל- Windows
חוקרי אבטחת סייבר ניתחו לאחרונה זן חדש של כופרה בשם Big Head, אשר עלול להתפשט באמצעות פרסום כוזב המקדם עדכוני Windows מזויפים ומתקיני Microsoft Word. שתי דוגמאות של הכופרה נותחו
רוגלה סינית התגלתה בחנות Google Play
בחנות Google Play התגלו שתי רוגלות המתחזות לכלי ניהול קבצים, עם סך של לפחות 1.5 מיליון התקנות. האפליקציות המיוחסות לאותו מפתח התגלו על ידי חברת אבטחת הסייבר Pradeo. האפליקציות מפגינות
מתקפות וישינג מתקדמות מתמקדות במשתמשי אנדרואיד
ערכת כלים מתקדמת המכונה LetsCall הכוללת טקטיקות התחמקות חזקות משמשת נכון להיום למתקפות וישינג – Vishing (דיוג קולי או VoIP) נגד משתמשי אנדרואיד בדרום קוריאה, אך בהתחשב ברמת התחכום, מאמינים

מידע אישי של אזרחי בנגלדש דלף מאתר ממשלתי
אתר ממשלתי בבנגלדש הדליף מידע אישי של אזרחים כולל שמות מלאים, מספרי טלפון, כתובות אימייל ומספרי תעודת זהות. בבנגלדש, לכל אזרח מגיל 18 ומעלה מונפקת תעודת זהות לאומית המקצה תעודה מזהה

מתקפות דיוג איראניות על כלי תקשורת בישראל
קבוצת איומי סייבר המקושרת לאיראן בשם APT35 (הידועה גם בשמות Charming Kitten, Imperial Kitten, או Tortoiseshell) עדכנה את ארסנל מתקפות הסייבר שלה ביכולות משופרות להסתיר את פעולותיה, כמו גם דלת
250,000 נתוני משתמשים נגנבו מאוניברסיטת אינדיאנה בארה"ב
דלף מידע עצום מאוניברסיטת אינדיאנה (IU) המכיל מסד נתונים של מאות אלפי רשומות, כולל מיילים של משתמשים ושמות מלאים. מסד הנתונים פורסם בפורום הדלפות – אתר אינטרנט בו משתמשים פושעי
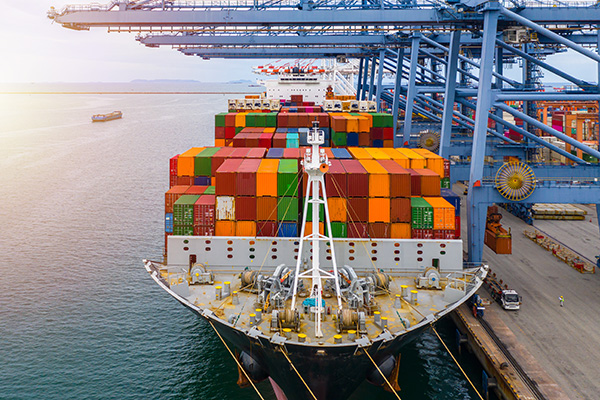
נמל נאגויה ביפן הושבת עקב מתקפת כופרה
מערכת המסוף המאוחדת של נמל נאגויה ביפן הושבת עקב מתקפת כופרה. לפי הודעה (ביפנית) שנשלחה ללקוחות, שיבשה מתקפת הכופרה את פעילות המכולות בכל הטרמינלים בתוך הנמל וכמו כן הופסקו זמנית
דוח חדש חושף שארגונים אינם מוכנים לדלף מידע לרשת האפלה
דו"ח חדש של צוות Kaspersky Digital Footprint Intelligence חשף מספר ארגונים ברחבי העולם שאינם מוכנים להתמודדות עם דלף מידע ל- Darknet. היוזמה שבוצעה בשנת 2022, עקבה אחר פוסטים ברשת האפלה