שיחת AI אחת והמידע בחוץ: כך עוצרים דלף לפני שהוא מתחיל
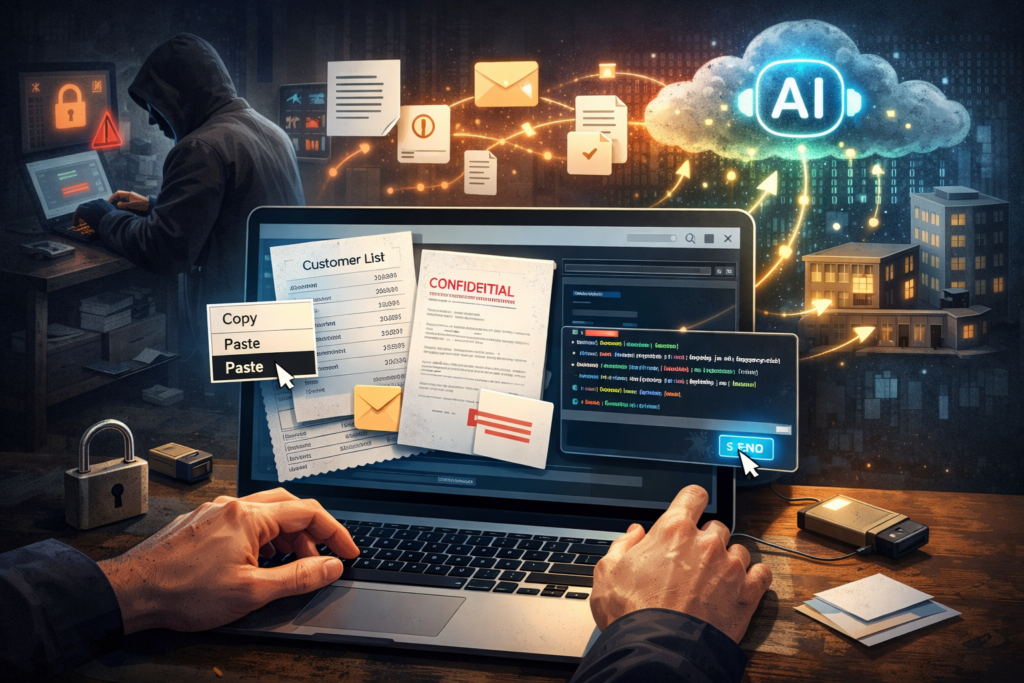
2026 שינתה את כללי המשחק. הדליפה הכי נפוצה היום לא מגיעה משרת שנפרץ, אלא מטאב אחד בדפדפן. עובד מעתיק רשימת לקוחות, סעיף חוזה, קטע קוד או מייל רגיש, מדביק אותו לכלי בינה מלאכותית ציבורי ומקבל תשובה תוך שניות. מבחינת אבטחת מידע זה לא "ייעול". זו העברת נתונים לצד שלישי, בלי חוזה, בלי בקרה ובלי יכולת […]
מניעת דלף מידע DLP היא לא בונוס. היא ההבדל בין אירוע קטן למשבר
בואו נדבר בלי לייפות: רוב הארגונים לא נופלים בגלל האקר גאון. הם נופלים בגלל שמידע יוצא החוצה בשקט. קובץ לקוחות שנשלח למייל פרטי, קישור ענן שמוגדר פתוח לציבור, צילום מסך של חוזה, או העתקה של נתון רגיש לכלי בינה מלאכותית ציבורי. אין דרמה, אין אזעקה, ובדיוק לכן זה מסוכן. כשהדליפה הזו הופכת לסחיטה או לכופרה, […]
הפרצה שכבר פרסמתם להאקרים בלי לשים לב
יש טעות אחת שארגונים ממשיכים לעשות שוב ושוב: להתייחס לעדכוני אבטחה כמו לעבודת תחזוקה. זו טעות מסוכנת. עדכון אבטחה הוא לא ניקיון תקופתי ולא משימה למחלקת IT כשיש זמן. הוא מרוץ מול תוקף שכבר קרא את אותו הדיווח, כבר הבין מה תוקן, וכבר מחפש מי עדיין לא סגר את הדלת. ברגע שיצרן מפרסם תיקון, העולם […]
הפישינג החדש של 2026: למה העובדים שלכם כבר לא יודעים לזהות מתקפה
אם אתם עדיין חושבים שפישינג הוא מייל עם שגיאות כתיב ולינק חשוד לבנק, אתם חיים בעשור הקודם. המציאות ב 2026 שונה לחלוטין. מתקפות פישינג היום נראות כמו תקשורת עסקית אמיתית לחלוטין. הן נכתבות באמצעות AI, נשלחות מחשבונות אמיתיים שנפרצו ולעיתים אפילו מגיעות בתוך שרשור מיילים אמיתי. במילים אחרות, ההאקרים כבר לא מנסים להיראות אמינים. הם […]
הפישינג החדש של 2026: למה העובדים שלכם כבר לא יודעים לזהות מתקפה
אם אתם עדיין חושבים שפישינג הוא מייל עם שגיאות כתיב ולינק חשוד לבנק, אתם חיים בעשור הקודם. המציאות ב 2026 שונה לחלוטין. מתקפות פישינג היום נראות כמו תקשורת עסקית אמיתית לחלוטין. הן נכתבות באמצעות AI, נשלחות מחשבונות אמיתיים שנפרצו ולעיתים אפילו מגיעות בתוך שרשור מיילים אמיתי. במילים אחרות, ההאקרים כבר לא מנסים להיראות אמינים. הם […]
המייל שמבקש תשלום דחוף: כך BEC מרוקנת עסקים בלי לפרוץ חומת אש
אם אתם מאשרים תשלום על סמך הודעת דוא״ל, אתם חייבים להניח שמישהו ינסה לנצל את זה. הונאת דוא״ל עסקי שנקראת BEC (Business Email Compromise) מצליחה כי היא לא צריכה נוזקה ולא צריכה הצפנה. היא צריכה אמון. בדו״ח IC3 של ה FBI אפשר לראות שוב ושוב שהפסדים מדווחים נובעים מהונאות שמתחילות בהתחזות וגניבת זהות. למה BEC […]
פושעי סייבר גנבו 20 מיליון דולר מכספומטים באמצעות נוזקות
פושעי סייבר גנבו למעלה מ- 20 מיליון דולר מכספומטים שנפרצו בשנה שעברה באמצעות נוזקות. מגמה זו, לטענת ה- FBI, נמצאת במגמת עלייה ברחבי ארצות הברית. פושעי הסייבר עושים זאת באמצעות ATM jackpotting – מתקפה סייבר-פיזית שבה הם מנצלים פגיעויות פיזיות ותוכנות בכספומטים, על מנת לפרוס נוזקות המורות לכספומט להוציא מזומן לפי דרישה ללא אישור בנק. […]
מתקפת כופרה על חברה יפנית לבדיקות מוליכים למחצה
מוליכים למחצה הם רכיבים חיוניים במוצרים רבים בהם אנו משתמשים בחיי היומיום שלנו. חברת Advantest הינה ספקית מובילה עולמית לבדיקות מוליכים למחצה. החברה בודקת האם פועלים מוליכים למחצה כראוי ועומדים בדרישות הביצועים והעמידות במחשבים, מכשירים אלקטרוניים (כולל טלפונים ניידים), לווינים, כלי רכב אוטונומיים ומערכות המשמשות במחשוב בעל ביצועים גבוהים (למשל, מערכות בינה מלאכותית). לחברה היפנית […]
בדקו עכשיו: האם זהויות העובדים שלכם כבר למכירה
אם אתם עדיין מחפשים את הרגע שבו הקבצים מוצפנים כדי להבין שהותקפתם, אתם מסתכלים על הסוף. רוב האירועים הרציניים מתחילים הרבה קודם: דליפת זהויות. סיסמה, טוקן התחברות, או עוגיית דפדפן שיצאו החוצה דרך נוזקה גונבת מידע, ואז נמכרו למתווכי גישה. מכאן הדרך להונאת תשלומים, דלף מידע או כופרה היא לא תיאוריה, זו שגרה. למה […]
מידע עסקי של מלון וושינגטון ביפן נגנב במתקפת כופרה
מותג מלונות וושינגטון ביפן הודיע כי שרתיו נפגעו במתקפת כופרה אשר בעקבותיה נגנבו נתונים עסקיים שונים. קבוצת המלונות הקימה צוות משימה פנימי וגייסה מומחי סייבר חיצוניים כדי להעריך את השפעת מתקפת הכופרה, לקבוע האם נגנב גם מידע לקוחות וכן, על מנת לתאם מאמצי שחזור המידע. מלון וושינגטון – מותג הפועל תחת חברת Fujita Kanko Inc. […]