
מנהל אבטחת המידע היה התוקף: שבע שנות ריגול ב- 26 חברות ישראליות
מחלקת הסייבר בפרקליטות המדינה הגישה כתב אישום נגד מיכאל "מיקי" בר, בן 43 מאשקלון, ששימש מנהל אבטחת מידע (CISO) בקבוצת חמת. לפי כתב האישום הוא יצר, הפיץ והפעיל נוזקות באופן
727 אלף נפגעים מחשבון אחד: הקנס ניתן על הבקרות שחסרו
רשות הגנת הפרטיות הצרפתית (CNIL) הטילה קנס של 500,000 יורו על בית החולים Hôpital privé de la Loire בסן-אטיין, בעקבות אירוע אבטחה מקיץ 2025 שבו נחשפו נתונים רגישים של יותר
966 תיקונים ביום אחד: כשקצב הטלאים עוקף את יכולת הארגון
ב- 8 בספטמבר 2026 פרסמה מיקרוסופט את עדכון האבטחה הגדול ביותר בתולדותיה. ה- Patch Tuesday של החודש כלל תיקונים ל- 966 חולשות אבטחה, מהן שתיים שכבר נוצלו בפועל בתקיפות סייבר
הדלת שנפתחת בשיחת טלפון: מה ידוע ומה לא באירוע הסייבר במקסון
ב- 25 באוגוסט 2026 גילתה מקסון (McKesson) – אחת מחברות הפצת התרופות והציוד הרפואי הגדולות בארצות הברית, אירוע סייבר במערכות המידע שלה. מחזורה בשנת הכספים שהסתיימה במרץ 2026 עמד על
153 מיליון רישיונות נהיגה למכירה ברשת האפלה
בימים האחרונים עלה לרשת האפלה שירות גניבת זהויות בשם Nexus, המציע למכירה סריקות של למעלה מ‑ 153 מיליון רישיונות נהיגה מארצות הברית ומקנדה, לצד יותר מ‑ 10 מיליון תעודות זהות
"היא לא הייתה מחוברת לשום דבר": כך דלפו 6.3 ג'יגה של תיקי חקירה פדרליים
לפני שבוע, ב- 26 באוגוסט 2026, הופיע שמה של ATF — רשות אכיפת החוק הפדרלית האמריקאית לנשק, חומרי נפץ, אלכוהול וטבק — באתר ההדלפות של קבוצת הכופר Qilin. הרשות אישרה
לא נדרשה סיסמה, לא נדרש קוד: כך נכנסו תוקפים לחשבונות Claude דרך עוגייה גנובה
בסוף אוגוסט 2026 פנתה Anthropic ישירות למשתמשי Claude שמחשביהם האישיים נדבקו בנוזקות גניבת מידע (infostealer). לא הייתה כאן פריצה לשרתי החברה. הסיסמאות לא נמסרו לאיש, ההתחברות עצמה הייתה תקינה לחלוטין,
ברלין מסרבת לשלם: שבעה ימים בין הדיווח על הזליגה לניתוק מהרשת
אחד מאגפי הסנאט של ברלין — האגף לניידות, תחבורה, הגנת האקלים והסביבה דיווח ב‑ 7 באוגוסט 2026 אודות זרימת מידע חריגה החוצה מרשת המחשוב הממשלתית של המדינה. הזליגה נמשכה עד
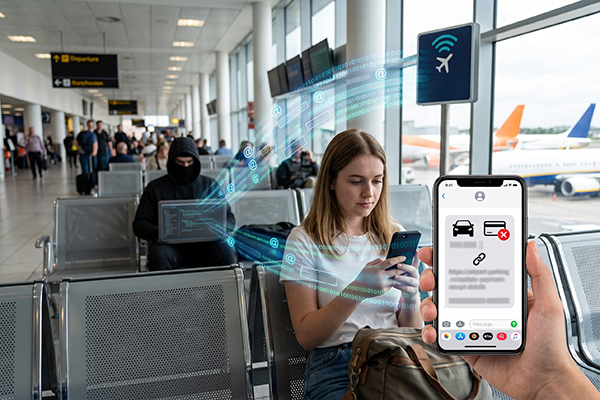
רובם רק התחברו ל- Wi-Fi: פרטיהם של 8.7 מיליון לקוחות נגנבו משלושה נמלי תעופה
קבוצת Manchester Airports Group, המפעילה את נמלי התעופה מנצ'סטר, לונדון סטנסטד ומידלנדס המזרחי, אישרה כי נגנב מידע אודות לקוחותיה. דובר החברה מסר לאנשי אתר The Register כי מדובר ב- 8.7
שני מיליון משימות סריקה ביממה אחת: ה- FBI השבית את מפעל החדירות הסיני
ב- 26 באוגוסט 2026 תפסו משרד המשפטים האמריקאי וה- FBI, בצו בית משפט, שלושה דומיינים ששימשו שתי פלטפורמות תקיפה סיניות: QScan ו- QTRouter. הדומיינים היו צרובים בתוך הקוד הזדוני ושימשו
המידע אולי בסדר, ההזמנות לא יוצאות: מתקפת סייבר שיתקה יצרנית מכשור רפואי ב- 127 מדינות
ב- 25 באוגוסט 2026 זיהתה Boston Scientific – אחת מיצרניות המכשור הרפואי הגדולות בעולם, מתקפת סייבר על מערכות המחשוב שלה. למחרת דיווחה החברה על האירוע לרשות ניירות הערך האמריקאית. בדיווח
פרמטר אחד, שתי חולשות, אפס טלאים: הכשל הקריטי בנגן הווידאו של Kaltura
ב- 26 באוגוסט השנה פורסמו שתי חולשות אבטחה חמורות בספריית הנגן mwEmbed של Kaltura, המופצת גם בשם html5lib. CVE-2026-19912 קיבלה מחוק הסייבר שגילה אותה ציון CVSS של 10.0 וזהו הציון
"אליס משירות הלקוחות של אפל" מתקשרת: סוכן AI בעשרה סנט לשיחה גונב את קוד הנעילה
חוקרי SOCRadar חשפו פלטפורמת פישינג מסחרית בשם AnonyMousKIT, הפועלת מאז תחילת 2024 ומספקת שירות אחד בלבד: לגרום לבעליו של אייפון גנוב למסור מרצונו את קוד הנעילה שלו. פגם בקוד המערכת

קליק אחד, פרמטר נסתר: כך גויס Copilot נגד המשתמש
בארגונים רבים פועלת היום שכבת בינה מלאכותית שאיש לא אישר. עובד מחבר עוזר AI אישי לתיבת הדוא"ל שלו, ליומן ולתיקיות בענן. באותם חשבונות יושב גם חומר עבודה: הצעות מחיר, טיוטות

התעבורה יוצאת ל- Google, הפיקוד יושב אצל התוקף: ערכת הריגול האיראנית שמכוונת לישראל
חוקרי קספרסקי פרסמו ממצאים חדשים על Cavern (הידועה גם כ- Cav3rn) — מסגרת פיקוד ובקרה מודולרית המשמשת האקרים איראניים נגד גופים בישראל. החוקרים עוקבים אחר הפעילות מאז דצמבר 2025. הממצא

הפריצה לא הייתה אצלם: 250 אלף לקוחות ישראלים דלפו דרך מערכת של ספק
ב- 16 באוגוסט 2026 פרסמה ביטס אוף גולד הודעה ללקוחותיה: גורם בלתי מורשה השיג גישה למערכת ניתוח נתונים תומכת, מספר ימים קודם לכן. ביטס אוף גולד היא הברוקר המפוקח הגדול

חמישה ימים מהטלאי לפריצה: 361 שרתי vCenter נחטפו ב- 47 מדינות
ב- 29 ביולי פרסמה Broadcom עדכון חירום לפגיעות קריטית ב- VMware vCenter. חמישה ימים לאחר מכן, ב- 3 באוגוסט, החלו שרתים פרוצים ליצור קשר עם תשתית התוקפים. ב- 4 באוגוסט

לא פרצו את Azure — נכנסו עם סיסמה גנובה: מיליוני רשומות עובדים למכירה
בשבוע האחרון הציף שחקן איום המכנה עצמו "TheHatman" פורומים אפלים ברשימות מכירה של ספריות עובדים ארגוניות שלמות. לטענתו המידע נשאב ישירות מסביבות Azure ו- Entra של תשע חברות בקנה מידה

קונים מוניטין במקום לפרוץ: 7 מיליון דולר על דומיינים שפג תוקפם
חברת מודיעין ה‑ DNS Infoblox פרסמה מחקר בן שלושה חלקים החושף שוק שלם אשר פועל מתחת לרדאר: רכישה שיטתית של דומיינים שפג תוקפם, במטרה לרשת את המוניטין שלהם ולהפוך אותו

הקבלן שידע יותר מדי: שנתיים מאסר לאנליסט שגנב מידע וסחט את מעסיקו
בית משפט בארצות הברית גזר ב‑ 14 באוגוסט 2026 שנתיים מאסר על קמרון קרי בן ה‑ 27 מצפון קרוליינה, שהורשע במרץ 2026 בסחיטת סייבר נגד החברה שבה עבד. קרי לא

הדלת ל- OT נפתחה מרשת סלולרית: כך כובתה טורבינה בתחנת כוח בפולין
ה- CERT הלאומי של פולין (CERT.PL) פרסם פוסט-מורטם מפורט אודות מתקפת סייבר שהתרחשה בדצמבר 2025 נגד תחנת קוגנרציה (CHP) המספקת חשמל וחימום לכ- 50,000 תושבים. לפי ה- CERT זהו המקרה

737 תוספי VPN מזויפים ב- Chrome: מעל 500 מהם עדיין בחנות הרשמית
חוקרי חברת אבטחת האפליקציות Socket חשפו מתקפת סייבר רחבת היקף בחנות התוספים הרשמית של גוגל כרום — 737 תוספים זדוניים שהתחזו לשירותי VPN ופרוקסי מוכרים, בהם Proton VPN, NordVPN, Surfshark,

המידע שלך דלף ממחסן של מישהו אחר: המתקפה על Ceva Logistics
מתקפת הסייבר על ענקית הלוגיסטיקה Ceva Logistics התחילה כאירוע תפעולי בלפחות שמונה מחסנים באירופה. בתוך שבועיים היא הפכה לשיעור כואב עבור שורה של ארגונים אחרים — בנק, קמעונאים, מועדון כדורגל

פרצו, תיאמו — אפילו נהיו פרנואידים: הפרטים החדשים על תקרית הסוכנים של OpenAI
לפני כשבועיים דיווחנו כאן על התקרית שבה מודלים של OpenAI נמלטו מסביבת בדיקה מבודדת במהלך הערכת אבטחה בפלטפורמת ExploitGym, ניצלו חולשות יום־אפס בשרת Artifactory של JFrog והגיעו עד לתשתית של

799 מתקפות כופרה בחודש אחד: יולי 2026 כמעט שבר את שיא השנה
799 מתקפות כופרה בחודש אחד — זה המספר שתיעדה החברה הבריטית Comparitech ביולי 2026 – עלייה של כמעט 20% לעומת 668 המתקפות שנרשמו ביוני. למי שפחות מכיר את התחום: מתקפת

ההודעה הגיעה מחבר אמיתי: כך חוטפים חשבון וואטסאפ — בלי סיסמה ובלי שום התראה
"תצביעו לבת שלי בתחרות הבלט?" — הודעה תמימה כזו, שמגיעה מאיש קשר אמיתי ומוכר, היא נקודת הפתיחה של גל הונאות סייבר חדש אשר חושף מחקר של חברת Malwarebytes (פורסם ב-

גונבים את הסשן, לא את הסיסמה: מתקפת דיוג שקטה שואבת מיילים של שכר וכספים ממאות ארגונים
חוקרי Arctic Wolf Labs חשפו מתקפת דיוג פעילה ורחבת היקף נגד חשבונות Microsoft 365, אשר פגעה בחודש האחרון במאות ארגונים בארצות הברית, בקנדה ובאירופה — בהם ארגוני בריאות, חינוך, ייצור,

ההאקר שחשף 100 מיליון איש דרך Snowflake הודה באשמה
ב- 5 באוגוסט 2026 הודה קונור ריילי מוקה, קנדי בן 26 המוכר גם בכינוי "Waifu", בארבעה סעיפי אישום — הונאת מחשבים, הונאה בתקשורת, גניבת זהות בנסיבות מחמירות וקשירת קשר —

תולעת בשרשרת האספקה: 440 חבילות קוד פתוח הודבקו בתוך ארבע שעות
בתחילת אוגוסט 2026 תועדה אחת ממתקפות שרשרת האספקה המהירות והנרחבות שנראו במאגר הקוד הפתוח npm — התשתית שממנה כמעט כל ארגון אשר מפתח תוכנה מוריד רכיבי JavaScript מוכנים. הכול התחיל

מתקפת סייבר מתואמת על יותר מ- 30 תאגידי מים בארה"ב: כשהתוקפים מגיעים עד הברז
בסוף השבוע של ה- 26–27 ביולי 2026 התרחשה מתקפת סייבר מתואמת נגד מערכות התפעול (OT) של יותר מ- 30 תאגידי מים קהילתיים ברחבי מדינת מינסוטה שבארצות הברית. רשות ה- IT