
הם לא שברו את ה- MFA. הם פשוט עקפו אותו
במתקפות האישורים הבולטות של השנה האחרונה, המונח "פריצה" כמעט מטעה. לא נוצלה חולשה חדשה בקוד, לא הופעלה נוזקה מתוחכמת ולא נשבר שום מנגנון הצפנה. פושעי הסייבר פשוט התחברו, עם שמות משתמש וסיסמאות אמיתיים. אחת התובנות המטרידות ביותר היא שגם חשבונות שהיו מוגנים באימות דו-שלבי (MFA) נפרצו. במבט ראשון זו סתירה: הרי בדיוק בשביל זה נועד […]
האפליקציה שאישרתם הרגע פתחה לתוקף את הענן
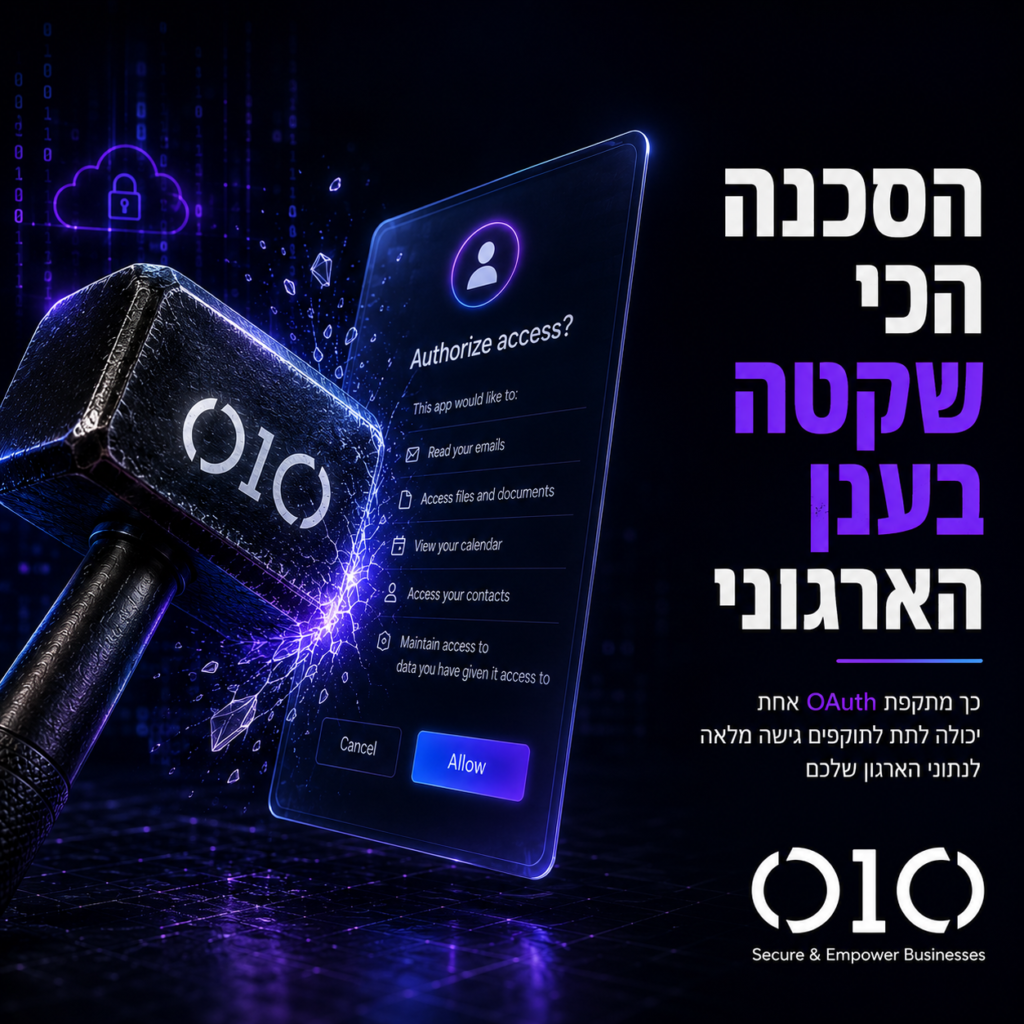
הסכנה הכי שקטה בענן הארגוני לא תמיד נראית כמו פריצה. לפעמים היא נראית כמו כפתור כחול ותמים: התחבר עם Microsoft, התחבר עם Google, אשר גישה. העובד לא נתן סיסמה לתוקף. הוא לא הוריד קובץ נגוע. הוא פשוט אישר לאפליקציה לגשת למיילים, לקבצים, ליומן, לאנשי קשר או לנתוני CRM. מבחינת התוקף, זה מספיק. כאן נמצאת […]
המפתח שכבר דלף: למה API Keys מסכנים את העסק
יש אירועי סייבר שלא מתחילים במייל חשוד, לא בקובץ נגוע ולא בפריצה דרמטית לשרת. הם מתחילים בשורה אחת שנשארה במקום הלא נכון: מפתח API, טוקן, סוד גישה, Client Secret או מחרוזת התחברות למסד נתונים. מבחינת התוקף זו לא שורה טכנית. זה מפתח עסקי. לפעמים הוא פותח גישה למערכת דיוור, לפעמים לענן, לפעמים לכלי AI, לפעמים […]
אבטחת דפדפן: ההאקרים כבר עובדים בטאב שלכם
אם אתם עדיין בונים את ההגנה סביב הרשת, אתם מגנים על החלק הלא נכון. היום רוב העבודה מתרחשת בתוך הדפדפן: מייל, קבצים, CRM, הנהלת חשבונות, מערכות HR, כלים של בינה מלאכותית, אפילו ניהול שרתים בענן. זה אומר דבר פשוט: הדפדפן הוא מערכת ההפעלה החדשה, והוא גם נקודת הכניסה הכי נוחה לתוקפים.הבעיה היא לא שאין לכם […]