
153 מיליון רישיונות נהיגה למכירה ברשת האפלה
בימים האחרונים עלה לרשת האפלה שירות גניבת זהויות בשם Nexus, המציע למכירה סריקות של למעלה מ‑ 153 מיליון רישיונות נהיגה מארצות הברית ומקנדה, לצד יותר מ‑ 10 מיליון תעודות זהות ומיליוני מסמכי נסיעה. מפעיליו טוענים כי המקור הוא פריצה פעילה אצל "חברת אימות זהות גדולה". משרד ה‑ FBI בניו אורלינס פתח חקירה רשמית בחשד לפריצה […]
"היא לא הייתה מחוברת לשום דבר": כך דלפו 6.3 ג'יגה של תיקי חקירה פדרליים
לפני שבוע, ב- 26 באוגוסט 2026, הופיע שמה של ATF — רשות אכיפת החוק הפדרלית האמריקאית לנשק, חומרי נפץ, אלכוהול וטבק — באתר ההדלפות של קבוצת הכופר Qilin. הרשות אישרה את האירוע באותו יום בהודעה שנשמעה מרגיעה: מדובר במערכת מחשוב עצמאית ומיושנת, שאינה מחוברת לרשת הארגונית, למערכות ניהול התיקים, למעבדות או למערכת ה- eForms. חמישה […]
לא נדרשה סיסמה, לא נדרש קוד: כך נכנסו תוקפים לחשבונות Claude דרך עוגייה גנובה
בסוף אוגוסט 2026 פנתה Anthropic ישירות למשתמשי Claude שמחשביהם האישיים נדבקו בנוזקות גניבת מידע (infostealer). לא הייתה כאן פריצה לשרתי החברה. הסיסמאות לא נמסרו לאיש, ההתחברות עצמה הייתה תקינה לחלוטין, למרות זאת ישבו תוקפים בתוך חשבונות של משתמשים לגיטימיים וצרכו את מכסות השימוש שהמשתמשים שילמו עליהן. הנוזקות שזוהו הן כלי מדף נפוצים: Vidar, Lumma (LummaC2), […]
ברלין מסרבת לשלם: שבעה ימים בין הדיווח על הזליגה לניתוק מהרשת
אחד מאגפי הסנאט של ברלין — האגף לניידות, תחבורה, הגנת האקלים והסביבה דיווח ב‑ 7 באוגוסט 2026 אודות זרימת מידע חריגה החוצה מרשת המחשוב הממשלתית של המדינה. הזליגה נמשכה עד ה‑ 12 בחודש. הניתוק בפועל של האגפים הפגועים מהרשת בוצע רק ב‑ 14 באוגוסט – שבעה ימים אחרי הדיווח הראשון. החיבור המלא הוחזר ב‑ 23 […]
רובם רק התחברו ל- Wi-Fi: פרטיהם של 8.7 מיליון לקוחות נגנבו משלושה נמלי תעופה
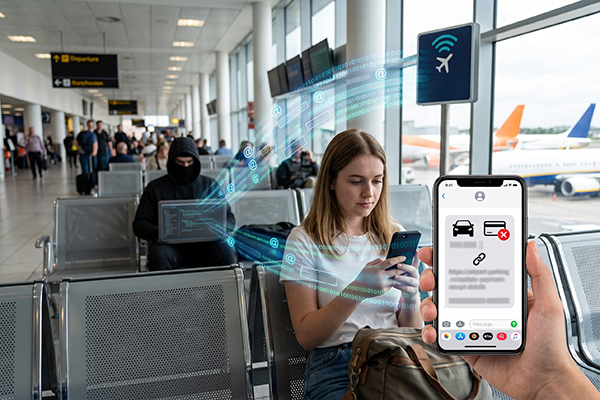
קבוצת Manchester Airports Group, המפעילה את נמלי התעופה מנצ'סטר, לונדון סטנסטד ומידלנדס המזרחי, אישרה כי נגנב מידע אודות לקוחותיה. דובר החברה מסר לאנשי אתר The Register כי מדובר ב- 8.7 מיליון לקוחות. לפי דיווחים בתקשורת הבריטית זוהתה התקרית ב- 25 באוגוסט. החברה מסרה כי בלמה מיד את הסיכון, נעזרה ביועצים חיצוניים ועדכנה את הרשויות הרלוונטיות, […]
שני מיליון משימות סריקה ביממה אחת: ה- FBI השבית את מפעל החדירות הסיני
ב- 26 באוגוסט 2026 תפסו משרד המשפטים האמריקאי וה- FBI, בצו בית משפט, שלושה דומיינים ששימשו שתי פלטפורמות תקיפה סיניות: QScan ו- QTRouter. הדומיינים היו צרובים בתוך הקוד הזדוני ושימשו לתקשורת ולאימות מול המפעילים. מרגע התפיסה שותקו שתי הפלטפורמות. מה קרה שם QScan היא מנוע סריקה בקנה מידה תעשייתי. היא רצה על שרתים שכורים מחוץ […]
פרמטר אחד, שתי חולשות, אפס טלאים: הכשל הקריטי בנגן הווידאו של Kaltura
ב- 26 באוגוסט השנה פורסמו שתי חולשות אבטחה חמורות בספריית הנגן mwEmbed של Kaltura, המופצת גם בשם html5lib. CVE-2026-19912 קיבלה מחוק הסייבר שגילה אותה ציון CVSS של 10.0 וזהו הציון המרבי האפשרי. היא מאפשרת הרצת קוד מרחוק על השרת. CVE-2026-19913, בציון 9.1, מאפשרת קריאת קבצים מתוך השרת. שתיהן אינן דורשות משתמש, סיסמה או טוקן. די […]
הדומיין ששכחתם יכול להפיל אתכם

דומיין לא נעלם כשהקמפיין נגמר. הוא לא מפסיק להיות מסוכן כשמוצר נסגר. הוא לא הופך חסר ערך רק כי מחלקת השיווק עברה הלאה, החברה רכשה מותג חדש, הספק הוחלף או מישהו החליט שאין טעם לחדש עוד כתובת ישנה. להפך. ברגע שדומיין נשכח, הוא עובר מאזור הנכסים של הארגון לאזור ההזדמנויות של התוקף. זו נקודה שמנהלים […]