
לא נדרשה סיסמה, לא נדרש קוד: כך נכנסו תוקפים לחשבונות Claude דרך עוגייה גנובה
בסוף אוגוסט 2026 פנתה Anthropic ישירות למשתמשי Claude שמחשביהם האישיים נדבקו בנוזקות גניבת מידע (infostealer). לא הייתה כאן פריצה לשרתי החברה. הסיסמאות לא נמסרו לאיש, ההתחברות עצמה הייתה תקינה לחלוטין, למרות זאת ישבו תוקפים בתוך חשבונות של משתמשים לגיטימיים וצרכו את מכסות השימוש שהמשתמשים שילמו עליהן. הנוזקות שזוהו הן כלי מדף נפוצים: Vidar, Lumma (LummaC2), […]
ברלין מסרבת לשלם: שבעה ימים בין הדיווח על הזליגה לניתוק מהרשת
אחד מאגפי הסנאט של ברלין — האגף לניידות, תחבורה, הגנת האקלים והסביבה דיווח ב‑ 7 באוגוסט 2026 אודות זרימת מידע חריגה החוצה מרשת המחשוב הממשלתית של המדינה. הזליגה נמשכה עד ה‑ 12 בחודש. הניתוק בפועל של האגפים הפגועים מהרשת בוצע רק ב‑ 14 באוגוסט – שבעה ימים אחרי הדיווח הראשון. החיבור המלא הוחזר ב‑ 23 […]
רובם רק התחברו ל- Wi-Fi: פרטיהם של 8.7 מיליון לקוחות נגנבו משלושה נמלי תעופה
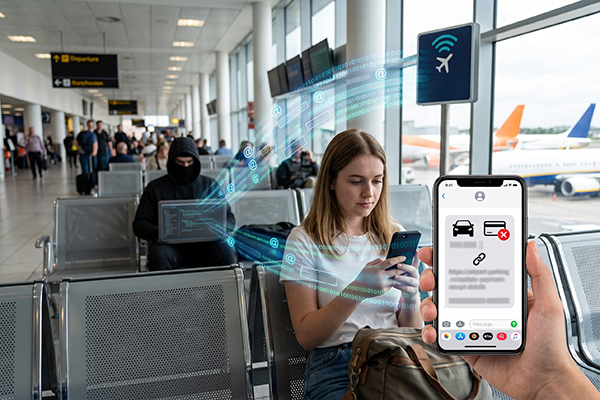
קבוצת Manchester Airports Group, המפעילה את נמלי התעופה מנצ'סטר, לונדון סטנסטד ומידלנדס המזרחי, אישרה כי נגנב מידע אודות לקוחותיה. דובר החברה מסר לאנשי אתר The Register כי מדובר ב- 8.7 מיליון לקוחות. לפי דיווחים בתקשורת הבריטית זוהתה התקרית ב- 25 באוגוסט. החברה מסרה כי בלמה מיד את הסיכון, נעזרה ביועצים חיצוניים ועדכנה את הרשויות הרלוונטיות, […]
המידע אולי בסדר, ההזמנות לא יוצאות: מתקפת סייבר שיתקה יצרנית מכשור רפואי ב- 127 מדינות
ב- 25 באוגוסט 2026 זיהתה Boston Scientific – אחת מיצרניות המכשור הרפואי הגדולות בעולם, מתקפת סייבר על מערכות המחשוב שלה. למחרת דיווחה החברה על האירוע לרשות ניירות הערך האמריקאית. בדיווח נכתב שהמתקפה גרמה להשבתת רשת המחשוב וכי היא פגעה בגישה למערכות הפעלה ולאפליקציות עסקיות מסוימות, לרבות היכולת לעבד ולשלוח הזמנות לקוחות. הסיפא של המשפט הזה היא […]
"אליס משירות הלקוחות של אפל" מתקשרת: סוכן AI בעשרה סנט לשיחה גונב את קוד הנעילה
חוקרי SOCRadar חשפו פלטפורמת פישינג מסחרית בשם AnonyMousKIT, הפועלת מאז תחילת 2024 ומספקת שירות אחד בלבד: לגרום לבעליו של אייפון גנוב למסור מרצונו את קוד הנעילה שלו. פגם בקוד המערכת חשף את יומני התפעול של המפעילים עצמם. מאחוריהם נמצאה תשתית של 506 דומיינים ו‑ 168 חנויות משנה, לצד מחירון גלוי, חבילות קרדיט ותמיכת לקוחות. עסק […]
הכפתור שגורם לעובד לפרוץ לעצמו למחשב

מתקפת ClickFix הופכת את הרצון של העובד לפתור בעיה לרגע שבו התוקף מקבל ביצוע קוד. זו לא חולשה במערכת. זו חולשה בתהליך. יש מתקפות שנראות כמו פריצה. יש מתקפות שנראות כמו מייל חשוד. ויש מתקפות מסוכנות יותר, כי הן נראות כמו עזרה טכנית. המשתמש רואה הודעת שגיאה. אולי בדיקת אנושיות. אולי מסמך שלא נטען. אולי […]
האימות עבר. התוקף כבר בפנים

המשפט הכי מסוכן שאנחנו שומעים מארגונים הוא לא ״אין לנו תקציב״. המשפט המסוכן באמת הוא: ״יש לנו MFA, אז זה בסדר״. זו תחושת ביטחון יפה על הנייר, אבל בשטח היא כבר לא מספיקה. תוקפים לא חייבים לדעת את הסיסמה שלכם, ולא תמיד הם צריכים לשבור את האימות. לעיתים הם פשוט גונבים את הסשן אחרי שהמשתמש […]