האימות עבר. התוקף כבר בפנים
המשפט הכי מסוכן שאנחנו שומעים מארגונים הוא לא ״אין לנו תקציב״. המשפט המסוכן באמת הוא: ״יש לנו MFA, אז זה בסדר״. זו תחושת ביטחון יפה על הנייר, אבל בשטח היא כבר לא מספיקה. תוקפים לא חייבים לדעת את הסיסמה שלכם, ולא תמיד הם צריכים לשבור את האימות. לעיתים הם פשוט גונבים את הסשן אחרי שהמשתמש […]
הרשאות מנהל קבועות הן פצצה מתקתקת
הפריצה הבאה לא חייבת להתחיל במייל פישינג. היא יכולה להתחיל במשהו הרבה יותר משעמם והרבה יותר מסוכן: חשבון אדמין שנשאר פתוח כל הזמן. לא כי מישהו צריך אותו עכשיו. לא כי יש משימה קריטית. פשוט כי כך זה הוגדר לפני שנתיים ואף אחד לא חזר לבדוק. זו אחת האשליות הגדולות באבטחת ענן: ארגון מאמין שהוא […]
הזהויות שלא עוזבות לעולם
התקיפה הבאה לא חייבת להתחיל בעובד שלחץ על קישור. היא יכולה להתחיל בחשבון שירות שפתחו לפני שנתיים בשביל אינטגרציה קטנה, בטוקן של מערכת אוטומציה, ביישום ענן שקיבל הרשאה לקרוא דואר, או בבוט שהמשיך לעבוד גם אחרי שהפרויקט נסגר. זה לא נשמע דרמטי, וזו בדיוק הבעיה. זהויות לא אנושיות לא מתלוננות, לא יוצאות לחופשה, לא מקבלות […]
האפליקציה שאישרתם הרגע פתחה לתוקף את הענן
הסכנה הכי שקטה בענן הארגוני לא תמיד נראית כמו פריצה. לפעמים היא נראית כמו כפתור כחול ותמים: התחבר עם Microsoft, התחבר עם Google, אשר גישה. העובד לא נתן סיסמה לתוקף. הוא לא הוריד קובץ נגוע. הוא פשוט אישר לאפליקציה לגשת למיילים, לקבצים, ליומן, לאנשי קשר או לנתוני CRM. מבחינת התוקף, זה מספיק. כאן נמצאת […]
המפתח שכבר דלף: למה API Keys מסכנים את העסק
יש אירועי סייבר שלא מתחילים במייל חשוד, לא בקובץ נגוע ולא בפריצה דרמטית לשרת. הם מתחילים בשורה אחת שנשארה במקום הלא נכון: מפתח API, טוקן, סוד גישה, Client Secret או מחרוזת התחברות למסד נתונים. מבחינת התוקף זו לא שורה טכנית. זה מפתח עסקי. לפעמים הוא פותח גישה למערכת דיוור, לפעמים לענן, לפעמים לכלי AI, לפעמים […]
אבטחת דפדפן: ההאקרים כבר עובדים בטאב שלכם
אם אתם עדיין בונים את ההגנה סביב הרשת, אתם מגנים על החלק הלא נכון. היום רוב העבודה מתרחשת בתוך הדפדפן: מייל, קבצים, CRM, הנהלת חשבונות, מערכות HR, כלים של בינה מלאכותית, אפילו ניהול שרתים בענן. זה אומר דבר פשוט: הדפדפן הוא מערכת ההפעלה החדשה, והוא גם נקודת הכניסה הכי נוחה לתוקפים.הבעיה היא לא שאין לכם […]
האורחים שלא יוצאים: הפריצה השקטה ב Microsoft 365
למה משתמשי אורח הם הסיכון הכי לא מדובר בארגון שיתוף חיצוני הוא מנוע עסקי. אתם חייבים לעבוד עם ספקי IT, מפתחים, רואי חשבון ומשרדי עורכי דין. בפועל זה אומר Teams, SharePoint, OneDrive וקבצים רגישים שיוצאים החוצה. הבעיה היא שמנגנון ההזמנות עובד מצוין, אבל מנגנון הסיום כמעט לא קיים. מיקרוסופט עצמה מזהירה שחשבונות אורח מצטברים, הופכים […]
חיבור מרחוק הוא דלת פתוחה: 11 חוקים שיחסכו לכם כופרה
אם יש משפט אחד שאנחנו חוזרים עליו אצל לקוחות, הוא זה: חיבור מרחוק הוא לא נוחות, הוא כוח. וכוח מושך תוקפים. ברגע שנתתם לעובדים ולספקים דרך להיכנס למערכות מחוץ למשרד, יצרתם נתיב שמדלג על הרבה שכבות הגנה. הבעיה היא האשליה ש VPN וסיסמה חזקה פותרים את הסיפור. בפועל, הרבה אירועים מתחילים בגניבת זהות או הונאת […]
אין לכם DMARC? כל אחד יכול לשלוח מייל בשם החברה שלכם
יש עסקים שמאמינים שאבטחת דוא״ל זה אנטי ספאם ועוד הדרכת עובדים פעם בשנה. זו אשליה מסוכנת. כל עוד הדומיין שלכם לא מוגן, תוקף יכול לשלוח הודעה שנראית כאילו יצאה מכם, מהנהלת החשבונות או מהמנכ״ל. ואז מתחיל הכסף לזוז. לא צריך כופרה ולא צריך לפרוץ שרת. צריך רק אמון. ב 2026 זה כבר לא עניין של […]
שיחת AI אחת והמידע בחוץ: כך עוצרים דלף לפני שהוא מתחיל
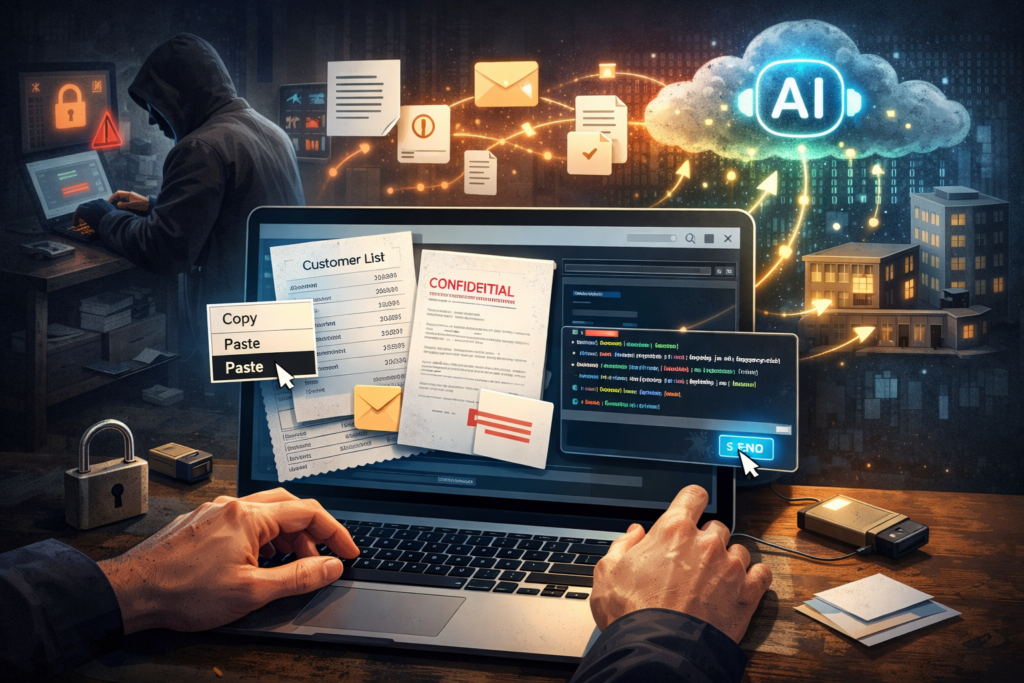
2026 שינתה את כללי המשחק. הדליפה הכי נפוצה היום לא מגיעה משרת שנפרץ, אלא מטאב אחד בדפדפן. עובד מעתיק רשימת לקוחות, סעיף חוזה, קטע קוד או מייל רגיש, מדביק אותו לכלי בינה מלאכותית ציבורי ומקבל תשובה תוך שניות. מבחינת אבטחת מידע זה לא "ייעול". זו העברת נתונים לצד שלישי, בלי חוזה, בלי בקרה ובלי יכולת […]