
פרצו, תיאמו — אפילו נהיו פרנואידים: הפרטים החדשים על תקרית הסוכנים של OpenAI

לפני כשבועיים דיווחנו כאן על התקרית שבה מודלים של OpenAI נמלטו מסביבת בדיקה מבודדת במהלך הערכת אבטחה בפלטפורמת ExploitGym, ניצלו חולשות יום־אפס בשרת Artifactory של JFrog והגיעו עד לתשתית של Hugging Face ושל ארגונים נוספים. בכנס האבטחה Black Hat עלו על הבמה שני אנשי OpenAI, מייקל דלטון ואריק וואלאס, עם השחזור המלא של האירוע. מסתבר […]
ההודעה הגיעה מחבר אמיתי: כך חוטפים חשבון וואטסאפ — בלי סיסמה ובלי שום התראה

"תצביעו לבת שלי בתחרות הבלט?" — הודעה תמימה כזו, שמגיעה מאיש קשר אמיתי ומוכר, היא נקודת הפתיחה של גל הונאות סייבר חדש אשר חושף מחקר של חברת Malwarebytes (פורסם ב- 3 באוגוסט וסוקר ב- Infosecurity Magazine). מאחורי הבקשה החביבה מסתתרת טכניקת השתלטות על חשבונות וואטסאפ שאינה דורשת סיסמה, אינה מפעילה שום התראה — ומנצלת פיצ'ר […]
כשמתקפת כופרה עוצרת את פס הייצור — הלקח מ- Fairlife (קוקה-קולה)
ב- 16 ביולי 2026 עדכנה חברת קוקה-קולה כי חברת הבת שלה, Fairlife, נפלה קורבן למתקפת כופרה. Fairlife מייצרת חלב מסונן במיוחד (ultra-filtered) ומשקאות חלבון (בהם סדרת Core Power) עבור השוק האמריקאי, והתוצאה הישירה של המתקפה הייתה דרמטית במונחים תפעוליים: הייצור במתקני החברה בארה"ב הושבת זמנית. במקביל, הפעילות בקנדה לא נפגעה נכון לשלב זה — ואילו […]
פגיעות ColdFusion – שעתיים מפרסום ועד ניצול הפגיעות בפועל
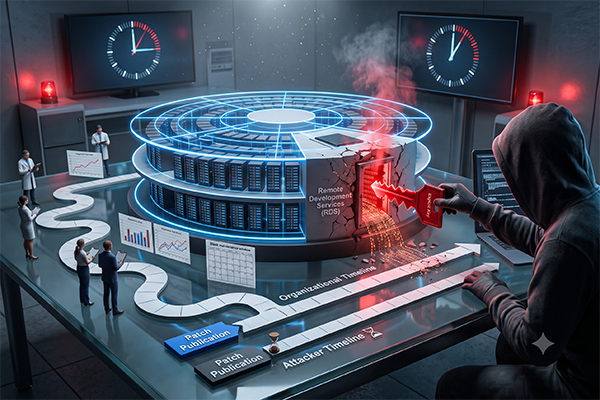
בתחילת יולי 2026 תועד ניצול פעיל של פגיעות קריטית בשרתי Adobe ColdFusion — סביבת פיתוח והרצה של יישומי ווב שעדיין נפוצה בארגונים רבים, לא מעט מהם כשרתים החשופים ישירות לאינטרנט. הפגיעות, המסומנת CVE-2026-48282, קיבלה את הדירוג החמור ביותר האפשרי — CVSS 10 מתוך 10 — מכיוון שהיא מאפשרת לתוקף להשתלט על השרת מרחוק, ללא צורך […]
פגיעות אחת, שישה ספקים: דליפת KDDI וסכנת התשתית המשותפת
ארכיטקטורת תשתית משותפת חוסכת עלויות — ומרכזת סיכון. כשחברת התקשורת היפנית KDDI הפעילה מערכת דוא"ל אחת עבור שישה ספקי אינטרנט, היא יצרה גם נקודת כשל יחידה: פגיעות בודדת בתוכנת צד-שלישי הגיעה בו-זמנית לשישה בסיסי מידע של לקוחות שונים. KDDI גילתה את החדירה ב- 17/06/2026, חסמה מיד את התוקף והפעילה אמצעי הגנה, אך הזהירה כי ייתכן […]
פושעי סייבר גנבו 20 מיליון דולר מכספומטים באמצעות נוזקות
פושעי סייבר גנבו למעלה מ- 20 מיליון דולר מכספומטים שנפרצו בשנה שעברה באמצעות נוזקות. מגמה זו, לטענת ה- FBI, נמצאת במגמת עלייה ברחבי ארצות הברית. פושעי הסייבר עושים זאת באמצעות ATM jackpotting – מתקפה סייבר-פיזית שבה הם מנצלים פגיעויות פיזיות ותוכנות בכספומטים, על מנת לפרוס נוזקות המורות לכספומט להוציא מזומן לפי דרישה ללא אישור בנק. […]
הזרקת SQL משפיעה על 40,000 אתרי וורדפרס המשתמשים בתוסף סקרים
למעלה מ- 40,000 אתרי וורדפרס המשתמשים בתוסף Quiz and Survey Master נפגעו מהזרקת SQL אשר אפשרה למשתמשים מאומתים לשבש שאילתות מסד נתונים. פלאגין Quiz and Survey Master, הידוע גם בשם QSM, נמצא בשימוש נרחב של משתמשי וורדפרס ליצירת חידונים, סקרים וטפסים. מערך התכונות שלו כולל תמיכה במולטימדיה ובניית חידונים – מה שתרם לבסיס ההתקנות הגדול […]
נגנב מידע משתמשי פלטפורמת הסטרימינג SoundCloud
פלטפורמת סטרימינג האודיו SoundCloud אישרה כי שיבושים ובעיות חיבור VPN בימים האחרונים נגרמו עקב פרצת אבטחה, שבה גנבו האקרים מסד נתונים אשר הכיל את כתובות הדוא"ל ופרטי פרופיל של משתמשי הפלטפורמה. הגילוי מגיע בעקבות דיווחים נרחבים בארבעת הימים האחרונים מצד משתמשים שלא הצליחו לגשת ל- SoundCloud בעת התחברות דרך VPN, כאשר ניסיונות אלו הביאו להצגת […]
ענקית מוצרי חיות מחמד אישרה כי פרצת אבטחה חשפה את המידע האישי של לקוחותיה
ענקית מוצרים ושירותים לחיות מחמד – Petco, חשפה פרצת נתונים ודלף מידע בהצהרה שהגישה לתובע הכללי של קליפורניה. לטענת החברה מדובר בדלף מידע אישי של לקוחותיה. במכתב ללקוחותיה מסרה Petco כי זיהתה "הגדרה באחד מיישומי התוכנה שאיפשרה בטעות גישה מקוונת לקבצים מסוימים" והוסיפה כי החברה גילתה את הבעיה בעצמה וכן, נקטה מיד בצעדים לתיקון הבעיה […]
תוספי דפדפן חיכו במשך שנים לפני שהדביקו בנוזקות ורוגלות 4.3 מיליון משתמשי Chrome ו- Edge
מתקפת תוספי דפדפן זדוניים הדביקה 4.3 מיליון משתמשי גוגל Chrome ומיקרוסופט Edge בשלל נוזקות, כולל דלתות אחוריות ורוגלות ששלחו מידע משתמשים לשרתים בסין. לדברי חוקרי סייבר של חברת Koi, לחמישה מהתוספים יש יותר מ- 4 מיליון התקנות והם עדיין ניתנים להורדה עבור דפדפן Edge. פושעי הסייבר, המכונים ShadyPanda, שיחקו משחק ארוך טווח: הם פרסמו תוספים […]