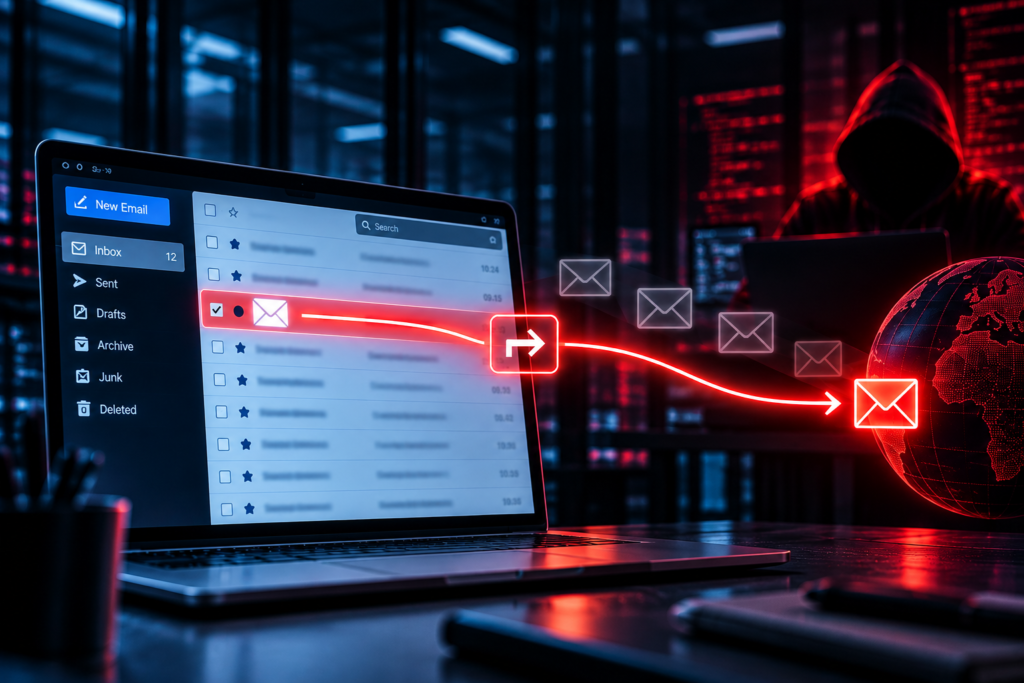
העברה אוטומטית במייל היא אפשרות שקיימת כמעט בכל שירות דואר אלקטרוני. היא מאפשרת להגדיר שכל הודעה שמגיעה לתיבת הדואר, או רק הודעות שעונות לתנאים מסוימים, תישלח אוטומטית גם לכתובת אחרת, בלי שבעל החשבון יצטרך לבצע פעולה כלשהי.
מהו כלל תיבה ולמה הוא הופך לנקודת תקיפה
כלל תיבה הוא מנגנון שמבצע פעולה אוטומטית על הודעות נכנסות או יוצאות. הוא יכול להעביר הודעות לתיקייה, לסמן אותן, למחוק אותן, להפנות אותן לאדם אחר או לשלוח אותן לכתובת חיצונית. בארגון תקין זה כלי שימושי. בתיבה שנפרצה זה כלי איסוף מודיעין.
Microsoft מתארת מצב שבו תוקפים משתמשים בחשבונות שנפרצו כדי לקרוא הודעות, ליצור כללי העברה לכתובות חיצוניות ולשלוח הודעות פישינג. לפי התיעוד שלה, כללי תיבה זדוניים נפוצים באירועי BEC ופישינג, וקשה לזהות אותם משום שמשתמשים יוצרים כללים לגיטימיים כחלק מהעבודה. ראו את הפלייבוק של Microsoft לחקירת כללי העברה חשודים.
גם MITRE ATT&CK מגדירה Email Forwarding Rule כטכניקת איסוף מידע. לפי MITRE, תוקפים יכולים להשתמש בהעברה אוטומטית כדי לעקוב אחרי פעילות הקורבן, לגנוב מידע, להבין את הארגון, ואף לשמור גישה לתוכן הדואר גם אחרי איפוס סיסמה. ראו את הטכניקה T1114.003 של MITRE.
איך תוקף מנצל העברה אוטומטית במייל
התרחיש מתחיל בדרך כלל בהשתלטות על חשבון אמיתי. זה יכול לקרות דרך פישינג, סיסמה שדלפה, אישור MFA שגוי, גניבת עוגיית התחברות או הרשאת אפליקציה בעייתית. מהרגע שהתוקף בפנים, הוא לא חייב לפעול מיד. להפך. תוקף מיומן מעדיף להבין את הסביבה לפני שהוא עושה פעולה שתגרום לארגון להיבהל.
- כניסה לחשבון אמיתי: המערכת רואה משתמש קיים, ולכן חלק מהבקרות מתייחסות לפעילות כאל פעולה רגילה.
- קריאת ההקשר העסקי: התוקף בודק עם מי העובד מתכתב, מי מאשר תשלומים, אילו ספקים פעילים, באילו מילים משתמשים, ואילו תהליכים חוזרים על עצמם.
- יצירת כלל תיבה: הכלל יכול להעביר כל הודעה החוצה, או רק הודעות שמכילות מילים כמו invoice, payment, bank, contract, חשבונית, תשלום, חוזה או פרטי בנק.
- הסתרת סימנים: כלל נוסף יכול לסמן הודעות כנקראו, להעביר התראות לתיקייה צדדית או למחוק תשובות שמגלות שמשהו אינו תקין.
- כניסה לשלב ההונאה: אחרי שהתוקף מבין את השרשורים, הוא יכול להתערב בשיחה אמיתית, לשנות פרטי תשלום, לבקש מסמכים או להמשיך לאיסוף מידע ממושך.
כאן מתחבר הסיכון למתקפות BEC. במאמר שלנו המייל שמבקש תשלום דחוף הסברנו למה הונאת דואר עסקי לא צריכה כופרה כדי לגרום נזק כבד. כלל תיבה זדוני משדרג את ההונאה, כי התוקף לא מנחש את השיחה. הוא קורא אותה מתוך התיבה עצמה.
איפוס סיסמה אינו סיום האירוע
אחת הטעויות הנפוצות אחרי זיהוי השתלטות על חשבון היא לטפל רק בסיסמה. מחליפים סיסמה, מבקשים מהעובד לאשר מחדש MFA, ומניחים שהבעיה נסגרה. זו תפיסה מסוכנת. אם כלל העברה נוצר לפני האיפוס, ייתכן שהוא ממשיך לפעול. אם קיימת הרשאת אפליקציה לקריאת דואר, ייתכן שהיא עדיין פעילה. אם יש סשנים פתוחים, ייתכן שהתוקף עדיין מחובר.
חקירה נכונה חייבת לענות על שלוש שאלות: מה התוקף עשה, מה התוקף ראה, ומה התוקף השאיר מאחור. בלי שלוש התשובות האלה אין סיום אירוע, יש רק עצירה חלקית.
דוח IC3 של FBI לשנת 2025 מציג BEC כאחד מסוגי הפשיעה היקרים ביותר לפי הפסדים מדווחים, עם יותר משלושה מיליארד דולר הפסדים מדווחים באותה שנה. המספר הזה חשוב כי הוא מזכיר שהתקפה על דואר עסקי אינה בעיה של תיבה אחת. היא בעיה של אמון, תשלומים, זהויות ומידע. ראו את דוח IC3 השנתי של FBI.
סימני האזהרה שאסור לפספס
לא כל כלל תיבה הוא חשוד. אבל יש דפוסים שצריכים להפעיל חקירה מידית. ככל שהכלל נוגע למידע רגיש יותר, נוצר בסמיכות להתחברות חריגה יותר או שולח מידע החוצה, כך צריך להתייחס אליו כאירוע אבטחה ולא כמשימה של מנהל מערכת.
- העברה אוטומטית לכתובת מחוץ לארגון, במיוחד לדומיין אישי או לדומיין שאינו חלק מתהליך מאושר.
- כלל שמחפש מילות מפתח פיננסיות כמו תשלום, חשבונית, בנק, חוזה, הזמנה או אישור.
- כלל שמסמן הודעות כנקראו, מוחק הודעות או מעביר אותן לתיקיות לא צפויות.
- יצירת כלל בסמוך להתחברות ממדינה חריגה, מכשיר חדש, ספק גישה חריג או שעה לא סבירה.
- כמה משתמשים שמעבירים הודעות לאותה כתובת חיצונית.
- שינוי כלל קיים מיד אחרי אירוע פישינג, שינוי MFA או איפוס סיסמה.
- כללי העברה בתיבות רגישות כמו הנהלה, כספים, רכש, שירות לקוחות או צוותי תפעול לקוחות.
הנקודה היא לא לזהות כל פעולה כזדונית. הנקודה היא לייצר הקשר. מי יצר את הכלל, מאיפה, מתי, לאן הוא מעביר, אילו הודעות הוא תופס, ומה קרה לפני ואחרי. בלי הקשר, גם מערכת התרעות מתקדמת עלולה להציג רק שורת לוג חסרת משמעות.
במאמר SOC בלי תגובה הוא רק מסך יפה כתבנו על הפער בין לראות התרעה לבין לעצור אירוע. כללי תיבה הם דוגמה מדויקת לפער הזה. התרעה על כלל חדש אינה מספיקה. צריך להבין האם זה חלק משרשרת תקיפה.
חסימת העברה חיצונית צריכה להיות ברירת המחדל
ארגון שמאפשר לכל עובד להעביר אוטומטית דואר לכל כתובת בעולם משאיר לתוקף נתיב נוח לדלף מידע. ברוב המקרים אין צורך עסקי בכך שכל תיבה תוכל להפנות את הדואר שלה החוצה. כאשר יש צורך כזה, הוא צריך להיות חריג מאושר, מוגבל בזמן, מתועד ומנוטר.
Microsoft מאפשרת לשלוט בהעברה חיצונית באמצעות מדיניות Outbound Spam Filter, ומסבירה כיצד ניתן לחסום העברה אוטומטית לכתובות חיצוניות. ראו את ההנחיות של Microsoft לשליטה בהעברה חיצונית.
הגישה הנכונה היא פשוטה אבל דורשת משמעת: חסימה כברירת מחדל, פתיחה רק לפי צורך עסקי ברור, התרעה על כל שינוי, ובדיקה תקופתית של כל החריגים. הרשאה שניתנה ונשכחה היא בדיוק המקום שבו אירועים מתחילים.
מה צריך לבדוק כשמגלים כלל תיבה חשוד
כאשר אנחנו בוחנים חשד לכלל תיבה זדוני, אנחנו לא מסתפקים בשאלה האם הכלל נראה חשוד. אנחנו בודקים את רצף האירוע. במייל, הנזק נמצא בדרך כלל בסיפור המלא, לא בפריט אחד.
- כללי תיבה קיימים: העברות, מחיקות, סימון כנקרא, העברה לתיקיות, תנאי חיפוש לפי מילים, וכללים שנראים כמו ניסיון להסתיר תכתובות.
- התחברויות: מדינה, עיר, כתובת IP, מכשיר, דפדפן, שעה, דפוס גישה, כישלונות אימות ושינויים במנגנון הזדהות.
- פעולות בתוך התיבה: חיפושים, פתיחת קבצים, שליחת הודעות, קריאת שרשורים רגישים והורדת קבצים מצורפים.
- הרשאות אפליקציה: אפליקציות שקיבלו הרשאה לקרוא דואר, קבצים או נתוני משתמש, גם אם הן לא נראות לעובד בתוך תיבת הדואר.
- יעד ההעברה: האם אותה כתובת מופיעה אצל משתמשים נוספים, האם הדומיין חדש, והאם קיימות אינדיקציות נוספות לאותה תשתית.
- מיפוי מידע שנחשף: תשלומים, פרטי לקוחות, חוזים, מסמכי כוח אדם, פרטי גישה, קבצים פיננסיים ותכתובות עם הנהלה.
כאן נכנסת החשיבות של חיבור בין שכבות ההגנה. דואר אלקטרוני, זהויות, לוגים, עמדות קצה, מודיעין סייבר ו SIEM SOC חייבים לדבר אחד עם השני. בעמוד מעטפת הגנת הסייבר של 010 אפשר לראות את תפיסת השכבות הזו: סקר סיכונים, סינון דואר, מודיעין סייבר, SIEM SOC, הגנה על עמדות קצה, גיבוי והמשכיות עסקית. בהקשר של העברה אוטומטית במייל, השילוב בין השכבות הוא מה שמפריד בין גילוי נקודתי להבנת אירוע.
הקשר למתקפות ללא נוזקה
העברה אוטומטית במייל היא דוגמה טובה לעיקרון רחב יותר: התוקף לא תמיד צריך להביא כלי מבחוץ. הוא יכול להשתמש ביכולת לגיטימית שכבר קיימת בארגון. זו אותה חשיבה שמופיעה במתקפות שבהן תוקפים משתמשים בכלי מערכת, בהרשאות קיימות ובפעולות שנראות רגילות על פני השטח.
במאמר התוקף לא צריך נוזקה. הוא צריך רק הרשאה אחת. הרחבנו על הסיכון של שימוש בכלים חוקיים נגד הארגון. כלל תיבה זדוני הוא בדיוק זה: פעולה חוקית לכאורה, בתוך מערכת חוקית, שמשרתת מטרה התקפית.
צ׳קליסט לבדיקה השבוע
אין צורך לחכות לאירוע כדי להתחיל. בדיקה ממוקדת יכולה לגלות מהר מאוד אם הארגון באמת שולט בתיבות הדואר שלו.
- להפיק רשימת תיבות עם העברה חיצונית פעילה.
- להפריד בין חריגים מאושרים לבין העברות ללא הצדקה עסקית.
- לבדוק במיוחד תיבות הנהלה, כספים, רכש, שירות לקוחות ותפעול לקוחות.
- לחסום העברה חיצונית כברירת מחדל.
- להגדיר תהליך חריגים עם אישור, תיעוד ותאריך בדיקה חוזרת.
- להפעיל התרעה על יצירת כלל חדש או שינוי כלל קיים בתיבות רגישות.
- לחפש כללים שמוחקים הודעות, מסמנים כנקרא או מעבירים לתיקיות לא צפויות.
- לחבר לוגים של Exchange, Entra ID, מערכת הדואר ומערכת ה SIEM.
- לבדוק הרשאות אפליקציה שקיבלו גישה לדואר או לקבצים.
- להגדיר נוהל תגובה: מי מבטל סשנים, מי מסיר כללים, מי בודק חשיפה, ומי מעדכן הנהלה.
ומה לגבי DLP
כלל תיבה זדוני אינו רק בעיית זהות. הוא גם בעיית דלף מידע. לכן הארגון צריך להגדיר מה נחשב מידע רגיש, באילו ערוצים מותר להוציא אותו, מי רשאי לשלוח אותו, ואילו פעולות דורשות חסימה או התרעה.
במאמר מניעת דלף מידע DLP היא לא בונוס כתבנו על ההבדל בין אירוע קטן לבין משבר. בהקשר של העברה אוטומטית, DLP יכול לעזור לזהות יציאה חריגה של מידע רגיש, אבל הוא לא מחליף ניטור זהויות, בדיקת כללי תיבה וחסימת העברה חיצונית. הוא חלק ממערך ההגנה, לא תחליף לחשיבה מערכתית.
השורה התחתונה
העברה אוטומטית במייל היא יכולת לגיטימית שהופכת לסיכון חמור כאשר אין עליה שליטה. היא לא מפילה שרת, לא מצפינה קבצים ולא תמיד מפעילה אזעקה. אבל היא יכולה לתת לתוקף גישה למידע שמאפשר להבין איך הארגון פועל: מי מאשר, מי משלם, מי מחזיק מסמכים, ומתי נכון להתערב.
הפעולה הנכונה ברורה: לחסום העברה חיצונית כברירת מחדל, לנטר יצירת כללי תיבה, לבדוק תיבות רגישות באופן יזום, לחבר את הדואר למערך SIEM SOC, ולחקור השתלטות על חשבון כאירוע מידע ולא רק כאירוע סיסמה.
מייל הוא לא רק כלי תקשורת. הוא מאגר מודיעין עסקי. כשהוא נפרץ, התוקף לא מקבל רק הודעות. הוא מקבל הקשר. והקשר הוא בדיוק מה שהופך תקיפה ממסר אקראי לאירוע שפוגע בכסף, במידע ובאמון.