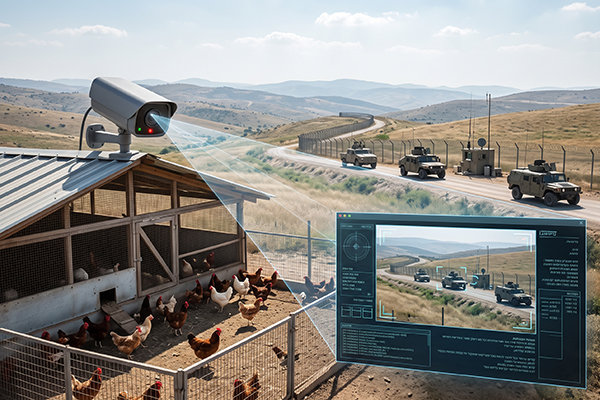
בעיצומה של המערכה האמריקנית‑ישראלית נגד איראן מוקדם יותר השנה, שם לב מגדל עופות בצפון הארץ לפרט מוזר במצלמה שמשקיפה על הלול שלו: הגדרות השפה התחלפו לערבית. הוא פנה למערך הסייבר הלאומי, שם נקבע כי המצלמה מתוצרת סין נפרצה. הבעיה לא הייתה בתרנגולות. זווית הצילום כיסתה גם פעילות ביטחונית ישראלית בגזרת הגבול עם לבנון, כך שהשתלטות על המצלמה פתחה גישה אפשרית למודיעין צבאי ולא רק לתמונות מהחווה. המערך סייע למגדל לחזק את אבטחת המצלמה ולשנות את זווית הצילום.
הסיפור הזה, שנחשף בתחקיר של "וול סטריט ג'ורנל" וסוקר ב"ג'רוזלם פוסט", הוא קצה של תופעה רחבה בהרבה. ברחבי העולם פועלות כ‑ 1.2 מיליארד מצלמות המחוברות לאינטרנט. לפי התחקיר, מדינות אחדות — ישראל, איראן, רוסיה ואוקראינה בכללן — הפכו מצלמות אזרחיות לכלי מודיעין לאיסוף תנועות כוחות, למעקב אחר מטרות ולהערכת תוצאות של תקיפות.
הדוגמאות הישראליות מוחשיות. ראש מערך הסייבר הלאומי, יוסי כראדי, חשף בכינוס מקצועי בדצמבר 2025 כי איראן חדרה למצלמות חניה ומצלמות כביש בזמן הלחימה של יוני 2025, במטרה לעקוב אחר תנועותיהם של ישראלים בכירים לקראת ניסיונות לפגוע בהם. לדבריו, גורמים איראניים גם נכנסו למצלמת רחוב שמשקיפה על מכון ויצמן ברחובות זמן קצר לפני שטיל בליסטי איראני פגע במכון. במרץ 2026 הזהיר כראדי שוב מפני אותו מאמץ ומסר כי המערך חסם 50 ניסיונות פריצה למצלמות שהיו יכולים לשמש כנקודת פתיחה לחדירה רחבה יותר לרשתות.
כך עובדת הפריצה: ההתקן שאיש אינו מתחזק
מצלמת רשת הינה מחשב לכל דבר, אלא שהיא אינה מטופלת ככזה. תחנת עבודה מקבלת עדכונים, ניטור ומדיניות סיסמאות. מצלמה, לעומת זאת, מותקנת פעם אחת בידי טכנאי. מאותו רגע איש אינו נוגע בה. התוצאה הינה התקן שפועל שנים עם גרסת קושחה ישנה ועם פרטי הזדהות שלא הוחלפו מעולם. מערך הסייבר הלאומי מצביע על שלושה כשלים חוזרים: סיסמאות חלשות, תוכנה שאינה מעודכנת וחשיפה ישירה של המצלמה לאינטרנט.
התוקפים אינם מחפשים קרבן מסוים. הם סורקים את האינטרנט אחר דגמים שידוע כי הם פגיעים ומריצים עליהם קוד. חברת המחקר GreyNoise תיעדה דוגמה טרייה: בתוך החלון שבין 2 בספטמבר ל‑ 1 באוקטובר נרשמה פעילות ניצול בת תשעה ימים נגד מצלמות ומקליטי וידאו של Hikvision באוקראינה. היעד המרכזי היה CVE-2021-36260 – חולשת הזרקת פקודות קריטית משנת 2021 שהמאפשרת לתוקף בלתי מאומת להריץ פקודות על התקן שלא עודכן. הכלי ששימש לכך היה תבנית מוכנה לסורק החולשות הפתוח Nuclei, כלומר עבודה אוטומטית וזולה. כאן נדרשת זהירות: החוקרים מדגישים כי אינם יודעים אם מצלמה כלשהי נפרצה בפועל. באותה תקופה החריפה רוסיה את מתקפות הטילים והכטב"מים שלה על אוקראינה, אך GreyNoise אינה קובעת קשר בין השניים.
מה שהפך ערימת צילומים לכלי מודיעין הינו הבינה המלאכותית. במקום צופה אנושי שיישב מול מסך שעות ארוכות, תוכנה עוברת על החומר, מסמנת את החריג מהשגרה ובונה ממנו תבנית תנועה. לפי תחקיר של "פייננשל טיימס" שפורסם במרץ, כך פעלו גורמי מודיעין ישראליים שחדרו לרשת מצלמות התנועה בטהרן.
הסיכון לארגון הישראלי: גם חשיפה מודיעינית וגם דלת כניסה לרשת
לארגונים בישראל זהו סיכון כפול. הראשון הוא חשיפת מידע: מצלמה שהותקנה לצורך שגרתי לחלוטין — חניון, שער, מחסן, קו ייצור — עשויה לצלם ציר תנועה, מתקן רגיש או סדר יום של בכירים. הסיכון גבוה במיוחד בסמוך למתקנים ביטחוניים, לצירי תחבורה ולמשרדי ממשלה.
הסיכון השני חמור לא פחות ולעיתים נשכח: המצלמה יושבת בתוך הרשת הארגונית. התקן שנפרץ הופך לנקודת אחיזה שממנה אפשר להתקדם אל מערכות אחרות. בדיוק זאת הייתה הסיבה לכך שמערך הסייבר תיאר את 50 הניסיונות שחסם כמסוכנים מעבר למצלמה עצמה. ממדי התופעה גדולים: חברת SonicWall דיווחה על יותר מ‑ 67 מיליון ניסיונות תקיפה נגד מצלמות Hikvision ברשתות בריטניה ב‑ 2025, כחמישית מניסיונות התקיפה ברמת חומרה בינונית וגבוהה שזיהתה שם. חולשה משנת 2021 שלא נסגרה היא נכס זמין לכל תוקף, פלילי או מדיני.
הזווית של 010
מצלמות, בקרי כניסה, מדפסות רשת ורכיבי IoT נופלים כמעט תמיד בין הכיסאות: הם אינם בבעלות מחלקת ה‑ IT ואינם מנוהלים כמו תחנת עבודה. ב‑ 010 אנו ניגשים לפער הזה בכמה רבדים. סקר סיכונים ממפה את חשיפת הארגון אל האינטרנט ומחפש גם התקנים שספק חיצוני התקין ונשכחו. הסקר בודק היכן הם יושבים ברשת ומה אפשר להגיע אליו מהם. SIEM/SOC מספק ניטור ותגובה סביב גישה בלתי מורשית והתנהגות חריגה של התקן, כגון תעבורה יוצאת אל יעד שאינו מוכר. מודיעין סייבר מתריע על ניצול פעיל של חולשות בדגמים נפוצים, במטרה לאפשר לארגון להקדים את העדכון לניסיון הניצול. עדכוני תוכנה ואבטחה הם המשמעת שצריכה לחול גם על הקושחה של ההתקנים האלו, שם יושבות החולשות הוותיקות ביותר.
ההמלצות של רשויות הסייבר בישראל לא השתנו. הן עדיין יעילות: להחליף סיסמאות ברירת מחדל בסיסמאות חזקות וייחודיות, להפעיל אימות דו‑שלבי היכן שהוא זמין, להתקין עדכוני אבטחה ולנטר את ההתקנים. מה שהשתנה הוא שווי המטרה. מצלמה שמשקיפה על לול תרנגולות הפכה לפריט מודיעין. הנחת העבודה חייבת להיות שכל התקן מחובר הוא חלק ממשטח התקיפה של הארגון.
למקור הידיעה ולקריאה נוספת לחצו כאן