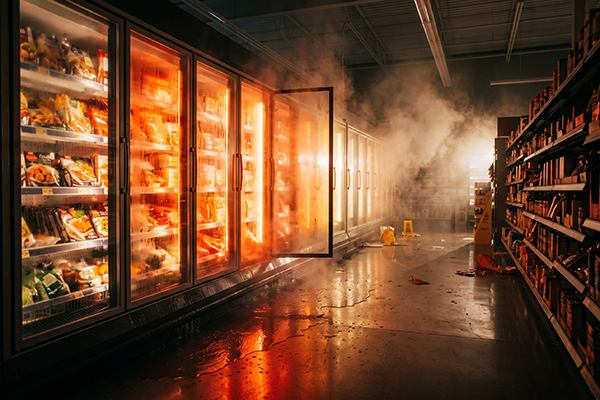
מאות סופרמרקטים בצרפת גילו ביום שני בבוקר שהמקררים שלהם הפכו במהלך הלילה למקור חום. לפי דיווח תחנת BFM TV הצליחו התוקפים להפעיל מרחוק הפשרה כפויה במערכות הקירור של סניפים רבים. הטמפרטורה הוגדרה לעלות עד 50 מעלות צלזיוס ונותרה כך שעות. רשת Intermarché מסרה ל‑ AFP כי הסניפים שנפגעו ייאלצו לזרוק את כל המוצרים הטריים והקפואים. פרקליטות פריז פתחה חקירה של מתקפת סייבר נרחבת, שתקבע גם את הקשר בין המתקפה לנזקים שדווחו: אבדן מזון והתפרצות שריפות.
Intermarché ומותג Netto שלה דיווחו על 300 סניפים ויותר, קואופרטיב U על למעלה מ‑ 100 ו‑ Carrefour על 80 מתוך 6,000 חנויותיה. E. Leclerc אישרה ל‑ AFP שמתקפת סייבר פגעה באחד מספקי ציוד הקירור שלה. בשני סניפים בעיר אגנו שבאלזס לבדם נאמד הנזק במלאי בכ‑ 270 אלף יורו. הנזק הארצי עלול להגיע למיליונים. גורם המקורב לראש הממשלה סבסטיאן לקורנו מסר כי סוכנות הסייבר ANSSI כבר זיהתה חולשה בתוכנה של יצרן דני, פנתה לספק ופועלת מול רשויות סייבר באירופה מחשש להתפשטות.
הפונקציה שהפכה לנשק
הנזק לא נגרם מהצפנת קבצים ולא מהשמדת ציוד. הוא נגרם מהפעלה של יכולת שקיימת במערכת עצמה: מחזור ההפשרה האוטומטי. בשגרה המערכת מחממת את הסוללות לזמן קצר להסרת קרח שהצטבר ואז מחזירה את התא לקירור. כאן ההפשרה לא נעצרה. תא ההקפאה המשיך להתחמם עד שהפך לתנור.
כדי להבין כיצד סניף שלם נפל בבת אחת צריך להכיר את הארכיטקטורה. הקירור בסופרמרקט אינו אוסף מקררים עצמאיים. מעליהם יושב מנהל מערכת אחד — אצל Danfoss דגם AK-SM 800A וקודמיו — ודרכו נקבעים ערכי הטמפרטורה של מעגלי הקירור, לוחות הזמנים וההתראות, לרוב דרך ממשק אינטרנטי שנועד לחסוך לטכנאי נסיעה לחנות. תוקף שמגיע לשם אינו מתעסק עם מקרר בודד. הוא כותב מחדש את ההגדרות של החנות כולה בפעולה אחת.
מה שהיה ידוע מראש
חוקרי Team82 של Claroty מצאו בפלטפורמה הזו שלוש חולשות. CISA האמריקאית פרסמה התראת ICS על הראשונה, CVE-2025-41450, במאי 2025. השתיים הנוספות נוספו להתראה באוגוסט אותה שנה. אותה חולשה ראשונה היא מה שהחוקרים מכנים “code of the day”: מסלול הזדהות נסתר, שנועד כנראה לתמיכה טכנית, שבו נגזרת הסיסמה מהתאריך והשעה שעל המכשיר. מי שפיצח את האלגוריתם יכול לייצר קוד תקף לכל יום שיבחר ולהיכנס כמנהל. Danfoss הוציאה קושחה מתקנת לפני יותר משנה.
שתי עובדות נוספות מחריפות את התמונה. האחת היא היקף החשיפה: סריקת Shodan ב‑ 19 באוגוסט מצאה 3,726 בקרים מהסוג הזה נגישים מהאינטרנט. בדיקה נפרדת ביום המתקפה ספרה 2,752 מערכות Danfoss חשופות, מהן 1,590 בצרפת. השנייה היא מה שהודגם על במת DEF CON 34 באוגוסט 2026: בקר שנפרץ יכול להפסיק את הקירור בעוד המסך בחדר הבקרה ממשיך להראות טמפרטורה תקינה. Danfoss מסרה ל‑ AFP כי רוב הציוד שנפגע הוא ציוד מדור קודם שאינו מקבל עוד עדכוני תוכנה או אבטחה. היא המליצה מזמן להחליף אותו. עם זאת, אילו חולשות נוצלו בפועל במתקפה הזו, טרם נקבע רשמית.
הסיכון האמיתי לארגון שלכם
האירוע בצרפת מסמן גבול שנחצה. סיכון סייבר אינו רק דליפת מידע או כופר על קבצים. כאן הנזק היה פיזי ומיידי. מזון שהתקלקל אינו משוחזר מגיבוי.
שלוש מסקנות מתחייבות לכל ארגון ישראלי, לא רק לרשתות מזון:
- יש לכם נכסי רשת שמעולם לא נספרו: בקרי קירור, מיזוג, מעליות, בקרת כניסה, מצלמות ומערכות ניהול מבנה. הם מחוברים לרשת, אינם מופיעים בשום מפת נכסי IT ואין להם גורם אחראי מוגדר.
- הציוד הזה מותקן בשטח עשרים שנה ויותר וחלק ממנו אינו ניתן לעדכון כלל. מדובר אפוא בהחלטת החלפה ולא בהחלטת תיקון.
- הגישה המרוחקת של הספק הינה משטח תקיפה שלכם. Leclerc הגדירה את האירוע אצלה כפגיעה בספק ציוד הקירור, לא כפריצה לרשת שלה.
הנקודה המטרידה ביותר נוגעת לניטור. אם מערכת התפעול מסוגלת להציג נתוני טמפרטורה שגויים, אין שום דרך לדעת שמשהו קורה עד שמישהו פותח את הדלת ומריח. ניטור תפעולי אינו ניטור אבטחה.
010 הגנה על מידע
טרם ידוע כיצד נכנסו התוקפים, אך האירוע חושף את הפערים שהשירותים האלו נבנו לסגור:
סקר סיכונים הוא נקודת הפתיחה. הוא ממפה מה מהארגון שלכם נגיש מהאינטרנט, לרבות ציוד תפעולי ומערכות ניהול מבנה שלא עברו מעולם תחת עינו של איש אבטחת מידע. ממשק ניהול קירור שפתוח לרשת הוא בדיוק סוג הממצא שסקר כזה מעלה.
עדכוני תוכנה ואבטחה הם הפער הגלוי כאן. Danfoss עצמה מצביעה על ציוד מדור קודם ועל קושחה שלא עודכנה. ניהול עדכונים מסודר מכסה את מלאי הנכסים כולו ולא רק שרתים ועמדות קצה. הוא גם מסמן את הציוד שהגיע לסוף חייו ואינו ניתן עוד להגנה.
מודיעין סייבר הופך פרסום פומבי להוראת עבודה. התראת CISA והמחקר של Claroty היו גלויים לכל אדם, לתוקפים בכלל זה. מודיעין אשר מנטר התראות יצרן עבור הציוד שבאמת נמצא אצלכם, מקצר את הפער בין הפרסום לטיפול.
SIEM/SOC הוא השכבה שיכולה לזהות את החריגה בזמן אמת. התחברות מנהל לקונסולת קירור באמצע הלילה ושינוי הגדרות גורף בעשרות סניפים הם אירוע שראוי להתריע עליו. מכיוון שהקריאות התפעוליות עצמן ניתנות לזיוף, שכבת ניטור אבטחה נפרדת אינה תלויה במערכת שהותקפה.
גיבוי והמשכיות עסקית משלימים את התמונה. כאשר הנזק פיזי, ההמשכיות נמדדת בתוכנית תגובה מתורגלת: כיצד מחזירים סניף לפעולה, היכן המלאי החלופי וכיצד מתועד הנזק לביטוח ולמשפט.
למקור הידיעה ולקריאה נוספת לחצו כאן