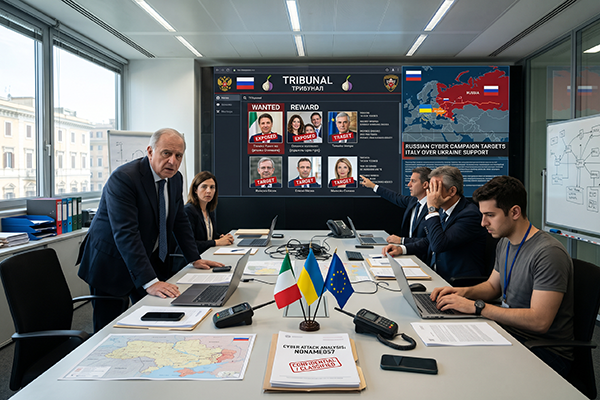
שר החוץ וסגן ראש ממשלת איטליה, אנטוניו טאיאני, כתב בשבת, 7 בנובמבר, ברשת X שכבר כמה ימים מפיצים פושעי סייבר את פרטיו האישיים ברשת האפלה. לדבריו הם מחפשים מידע נוסף, מכוונים גם אל משפחתו ומוכנים לשלם על פרטים עליו ועל יקיריו. באותו בוקר פרסם העיתון הכלכלי Il Sole 24 Ore שטאיאני הינו אחד מ‑ 18 אנשים ברשימה שמתפרסמת בדף ברשת Tor, לצד תובעים, ראשי משטרה, בכירים במוסדות האכיפה האירופיים ועיתונאים. העיתון ייחס את הדף לקבוצת ההאקרים NoName057(16). ראש הממשלה ג'ורג'ה מלוני הביעה סולידריות עם טאיאני "לאור הגילויים על פעילותם של האקרים פרו‑רוסים". הפרקליטות ברומא פתחה בחקירה.
מה יש בתיקים
כל אדם ברשימה מקבל תיק אישי. לפי Il Sole 24 Ore, התיק כולל מספרי טלפון נייד וקווי, כתובות דוא"ל, חשבון טלגרם ופרופילים ברשתות החברתיות. לפי ANSA, בתיקים כמו זה של טאיאני יש גם קורות חיים ונתונים ציבוריים. לפי The Record, בחלק מהמקרים מופיעה גם כתובת המגורים. אצל טאיאני, לו וואי וגבריאלי, פרטי הקשר עדיין בשימוש, לפי Il Sole 24 Ore.
הדף עצמו נקרא “Tribunal” (בית דין). לפי Il Sole 24 Ore, לצד הרשימה מופיעה פנייה: "כאן תמצאו רשימה של אזרחים העוינים לפדרציה הרוסית, שעליהם אנו מעוניינים לקבל מידע. בתשלום." The Record מוסיף שהתשלום המוצע הינו בקריפטו, גם על מידע על קרובי משפחה. Tor הינה רשת שמסתירה את זהות הגולשים ואת מיקום האתרים. הדפדפן שלה זמין להורדה חופשית, כך שהדף אינו נסתר ממי שמחפש אותו. לפי ANSA, נכון ל‑ 7 בנובמבר כבר עמדה הצעת התשלום על חלק מהיעדים כשבועיים.
מעבר לטאיאני מופיעים ברשימה פרנצ'סקו לו וואי (התובע הראשי של רומא), איוונו גבריאלי (ראש משטרת הסייבר האיטלקית, Polizia Postale) וראש העירייה של אביאנו, העיר שבה שוכן בסיס אווירי של ארצות הברית ונאט"ו. לפי ANSA, ברשימה גם הולגר מינך (נשיא המשטרה הפלילית הפדרלית של גרמניה, BKA) ובנימין קראוזה מהפרקליטות בפרנקפורט. עוד ברשימה נשיא Eurojust מיכאל שמיד, ראש המרכז לפשיעת סייבר של Europol אדוורדס שילריס ושלושה עיתונאי תחקירים גרמנים.
מי עומד מאחורי הרשימה
מלוני וטאיאני לא נקבו בשם של קבוצה. ביום ראשון, כשדיבר על מתקפות הסייבר האחרונות שיוחסו לקבוצות פרו‑רוסיות לקראת פגישת שרי החוץ של G7 בפריז, הבהיר טאיאני שאמר שההאקרים פרו‑רוסים, לא שממשלת רוסיה אחראית. לדבריו, אילו הייתה בידיו הוכחה למעורבות ממשלתית, היה אומר זאת.
את הזיהוי עם NoName057(16) מביאים Il Sole 24 Ore ו‑ ANSA. The Record כותב שהפרשה נקשרה לקבוצה. את פרטי הרשימה הוא מביא בשם חוקרי אבטחה שבחנו את החומר. TNW ציין שלא אימת את הייחוס.
השיטה עצמה כבר מתועדת. חברת המודיעין DarkOwl ניתחה את ערוץ הטלגרם באנגלית של הקבוצה עד סוף ספטמבר 2026, לפני שהרשימה הנוכחית נחשפה. הקבוצה מקדמת שם, תחת תגית ייעודית, מבצע בשם “Tribunal”: איסוף מידע אישי בתמורה לפרס על זרים שלטענתה פעלו נגדה. לעיתים ההצעה חלה גם על משפחותיהם. הניתוח אינו מתייחס לשמות ברשימה הנוכחית. השם והשיטה זהים.
Il Sole 24 Ore כותב שהקבוצה קשורה ל‑ GRU, שירות המודיעין הצבאי הרוסי. באותו פרק, שכותרתו "התאוריה של מעורבות רוסית", הוא מגדיר "עניין של השערה" את השאלה אם רוסיה מתאמת את גל האירועים האחרון באירופה. המקורות האחרים אינם טוענים לקשר כזה. שגרירות רוסיה באיטליה דחתה בתגובה ל‑ ANSA כל מעורבות של מוסקבה, בעקיצה על מי שמסתובב באזורים כאלו של הרשת.
למה דווקא הם
לדברי טאיאני, הסיבה הפוליטית הינה התמיכה של איטליה באוקראינה. הוא הוסיף שההאקרים מגיבים גם לצעדי ההגנה שמשרד החוץ נוקט כבר חודשים. הרכב הרשימה מצביע על כיוון נוסף: מבצע Eastwood. ביולי 2025 תיאמו Europol ו‑ Eurojust פעולה של 12 מדינות נגד NoName057(16). לפי Eurojust, במבצע הוצאו שבעה צווי מעצר, חלקם נגד מובילי הקבוצה שיושבים ברוסיה. רשת המחשבים שבאמצעותה הפילה הקבוצה אתרים הושבתה.
רבים מהשמות ברשימה קשורים למבצע או לגופים שהשתתפו בו. לפי Il Sole 24 Ore, לו וואי וגבריאלי מובילים את החקירה האיטלקית נגד הקבוצה. שמיד ושילריס מכהנים בשני הגופים שתיאמו את המבצע. ברשימת הרשויות שהשתתפו במבצע, לפי Eurojust, מופיעים גם ה‑ BKA והמרכז לפשיעת סייבר של הפרקליטות הכללית בפרנקפורט. The Record כותב שהרשימה נראית כנקמה על המבצע.
בערוץ של הקבוצה שני המניעים מופיעים זה לצד זה. לפי DarkOwl, רוב הודעות התקיפה נפתחות בידיעה על סיוע צבאי לאוקראינה, על סנקציות או על הצהרות נגד רוסיה. 1,020 הודעות נושאות את התגיות הקבועות של הקבוצה נגד מבצע Eastwood.
מעבר להפלת אתרים
NoName057(16) מוכרת בעיקר ממתקפות מניעת שירות (DDoS): עומס מכוון של פניות שמשבית אתר. את המתקפות מבצעים מתנדבים שמתקינים את הכלי של הקבוצה. חלקם מקבלים תגמול בקריפטו. לפי הערכת Eurojust, הקבוצה גייסה כ‑ 4,000 משתמשים כאלו. לפי Il Sole 24 Ore, אתר משרד החוץ האיטלקי הותקף כך ב‑ 8 באוקטובר. לפי The Record, המשרד מסר שההגנות שלו מנעו שיבוש.
לפי DarkOwl, הפעילות מתרחבת מעבר ל‑ DDoS. הקבוצה מפרסמת טענות לחדירה למערכות תפעוליות, למשל למערכת בקרה בחוות עופות באיטליה ולמצלמות במתקן לטיהור מים בגרמניה. ב‑ Tor היא מפעילה פלטפורמה שמשלמת על מידע ממקורות פנימיים. The Record מציין שטענות כאלו על פגיעה במערכות תעשייתיות לא תמיד אומתו באופן עצמאי.
DarkOwl מתעדת גם קשר לזירה הישראלית. מאז פברואר 2026 הקבוצה מחפשת בריתות מחוץ לעולם דובר הרוסית. במרץ 2026 היא הודיעה על התקפות נגד יעדים ישראליים "בסולידריות עם בעלי בריתנו האיראנים". הערוץ שלה מפיץ גם תכנים של זהויות המזוהות עם איראן. אחת מהן הינה Handala Hack.
הסיכון לארגון שלכם
לפי The Record, הרשימה כוללת פוליטיקאים, אנשי אכיפה ועיתונאים. אנשי עסקים אינם מוזכרים בה. לפי DarkOwl, הקבוצה מכוונת את מבצע ה‑ Tribunal אל מי שלטענתה פעל נגדה. בארגון עסקי, היגיון דומה עשוי לחול על מי שמוביל את התגובה לאירוע סייבר, מגיש תלונה או חותם על ההחלטה. ב‑ 19 באוקטובר פורסם כאן מבזק על איומים אישיים על עובדים ועל בני משפחותיהם בעקבות מתקפות כופרה.
Il Sole 24 Ore מזהיר שהתיקים "עלולים להזין מתקפות סייבר נוספות", כי כל מי שקורא אותם מקבל את פרטי הקשר של היעדים. הודעה שמגיעה לטלפון הפרטי של מנהל או של בן משפחה עוברת בערוץ שסינון הדוא"ל והניטור של הארגון בדרך כלל אינם מכסים.
בישראל, חומר הגלם לתיק כזה זמין כבר היום. ב‑ 8 באוקטובר פורסם כאן מבזק על השירות שמוכר את מרשם הבוחרים: לפי תחקיר ynet, מספר תעודת זהות אחד חושף בו קרובי משפחה מדרגה ראשונה, מספרי טלפון וכתובת מגורים. גם האקרים המזוהים עם איראן פועלים נגד אנשים מסוימים. לפי דיווח בעיתון "הארץ" מ‑ 24 באוקטובר, האקרים איראנים חשפו מפקד בכיר בצה"ל והדליפו מידע שמסכן קצינים בכירים. ביום שני, 9 בנובמבר, נמצאו בצפון תל אביב עלונים שמאיימים על תשתיות המים והחשמל של ישראל, עם קוד QR שמוביל לדף שלפי המשטרה יש חשד שהוא מכיל תוכן מאיים. זו שיטה אחרת, איום המוני ולא תיק אישי. לפי ynet, קבוצת Handala לקחה אחריות. המשטרה והשב"כ פתחו בחקירה.
010 הגנה על מידע
מודיעין סייבר: השירות מבוסס על ניטור של מקורות כמו אתרי הדלפות ורשת Tor אחר אזכורים של הארגון ושל הדומיינים שלו. הכיסוי מוגבל למקורות שהניטור סורק. דף חדש ב‑ Tor אינו בהכרח ביניהם. הניטור גם מתריע ואינו מוחק: לפי ANSA, המידע שכבר פורסם נשאר ברשת. מה שהוא נותן הינו זמן היערכות. ניטור כזה יאתר תיק על מנהל רק אם מופיעים בו שם הארגון או כתובת דוא"ל ארגונית.
מודעות עובדים לסייבר: העובדים החשופים צריכים לצפות לפנייה ישירה לטלפון הפרטי, מאיום ועד הודעה שנראית אמינה. ההנחיה: לאמת כל בקשה בערוץ מוכר ולדווח לארגון על כל פנייה חריגה. הארגון יכול להעביר את ההנחיה גם לבני המשפחה. עלון עם קוד QR שהגיע לתיבת הדואר הינו קישור ממקור לא ידוע. המשטרה ביקשה מכל מי שמוצא עלון כזה לפנות לרשויות.
סקר סיכונים: לפי ANSA, תיקים כמו זה של טאיאני כוללים גם קורות חיים ונתונים ציבוריים. סקר סיכונים יכול למפות אילו תפקידים בארגון חשופים ומה מתפרסם עליהם באתר החברה, ברשתות המקצועיות ובהודעות לעיתונות. הסקר ממפה את מה שהארגון מפרסם בעצמו. מידע שכבר נמצא במאגרים כמו מרשם הבוחרים אינו בשליטתו.
סינון דוא"ל: אם בתיק מופיעה כתובת דוא"ל ארגונית, סינון דוא"ל מצטרף כשכבה משלימה. הוא חל על התיבה הארגונית בלבד.
יש גם גבול ברור. איום על אדם ועל משפחתו הינו עניין למשטרה. 010 אינה מספקת הגנה פיזית. כדאי לקבוע מראש מי בארגון מחליט על פנייה לרשויות ומתי.
למקור הידיעה ולקריאה נוספת לחצו כאן