
הכופרה הראשונה שבן-אדם מעולם לא נגע בה: כשהתוקף הוא סוכן AI
בכל היסטוריית הכופרה עמד תמיד אדם מאחורי המקלדת — כתב את הקוד, לפחות הפעיל את הסקריפט. חוקרי Sysdig תיעדו לראשונה מתקפת כופרה שאדם מעולם לא נגע בה: מתחילתה ועד סופה היא בוצעה על ידי סוכן בינה מלאכותית אוטונומי. המתקפה, שכונתה JADEPUFFER, מסמנת נקודת מפנה: מודל שפה (LLM) קיבל החלטות, כתב קוד, נכשל, אבחן את הכשל […]
כשכלי התמיכה מרחוק הופך לדלת אחורית לכל המערכות המנוהלות
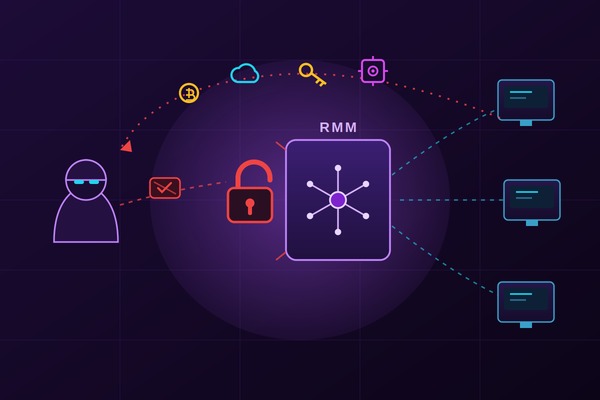
כלי ניהול ותמיכה מרחוק (RMM) הוא מפתח‑אב: מנקודה אחת הוא שולט בעשרות ומאות מערכות דרך ערוץ ניהולי מהימן. משום כך, פגיעות חמורה בכלי כזה אינה תקלה נקודתית אלא דלת אחורית לכל הרשת המנוהלת. חולשת CVE‑2026‑48558 בתוכנת SimpleHelp, שדורגה בחומרה המרבית (CVSS 10), ממחישה זאת במלואו — ולפי חברת Blackpoint היא כבר נוצלה בפועל להפצת נוזקות. […]
RustDuck — כשנתב ביתי הופך לכלי נשק: הבוטנט שנכתב מחדש ב‑ Rust
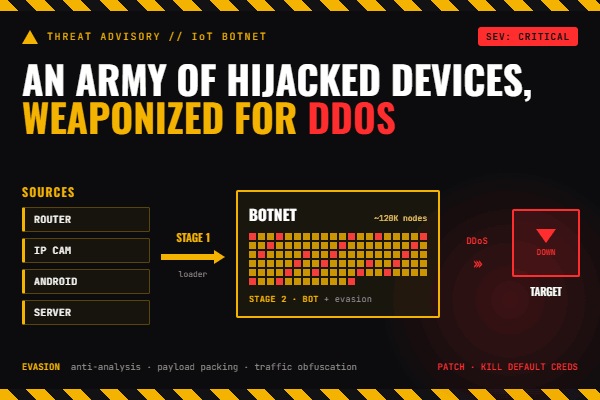
נתב ביתי, מצלמת IP או ממיר טלוויזיה נראים כמו ציוד שולי ובלתי מזיק — וזו בדיוק הטעות שעליה נשען דור חדש של בוטנטים. משפחת נוזקה חדשה בשם RustDuck, שחוקרי XLab של QiAnXin עוקבים אחריה מאז פברואר 2026, משתלטת על נתבים ביתיים, מצלמות IP, מכשירי אנדרואיד ושרתים מוגנים בצורה רופפת ומחברת אותם לרשת אחת שנועדה למטרה […]
שרשרת אספקה כנקודת תורפה: כיצד פריצה אחת חשפה את לקוחותיהן של ענקיות הסייבר
מתקפת הסייבר על חברת מחקר השוק Klue ממחישה עיקרון שחוקרי אבטחת מידע חוזרים ומדגישים: פושע הסייבר המתוחכם אינו מכוון עוד אל המבצר עצמו, אלא אל הספק החלש ששומר את מפתחותיו. Klue, חברה מוונקובר המאפשרת לארגונים לחבר את נתוניהם למערכותיה לצורכי מחקר שוק, היא בדיוק חוליית הביניים שפושעי סייבר אוהבים — דרכה ניתן להגיע במכה אחת […]
מחוז בארה"ב שילם 200 אלף דולר דמי כופר לפושעי סייבר
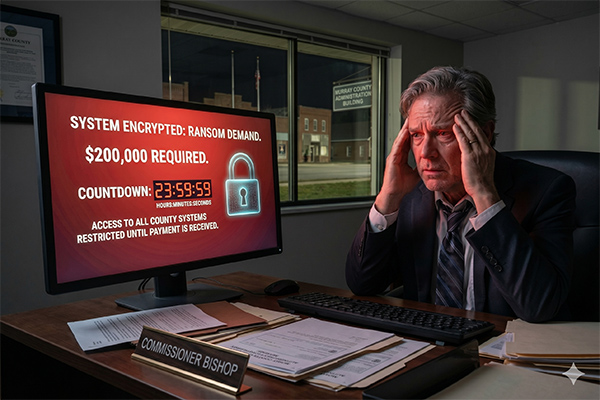
מחוז מארי שילם לפושעי סייבר 200,000 דולר בעקבות מתקפת סייבר אשר שיבשה מספר מערכות מחשוב במחוז. נציב המחוז – נח בישופ, שלח הודעה למערכת החדשות וציין כי ההחלטה התקבלה בהנחיית צוות יועצים חיצוניים לביטחון סייבר ופורנזיקה דיגיטלית: "קיבלנו את ההחלטה הקשה לשלם כופר של 200,000 דולר, כיוון שהאמנו שזו הגישה ההכרחית לשרת בצורה הטובה ביותר את […]
דלף מידע ב- Infinite Campus פגע ב- 137,000 חשבונות של אנשי סגל בבתי ספר
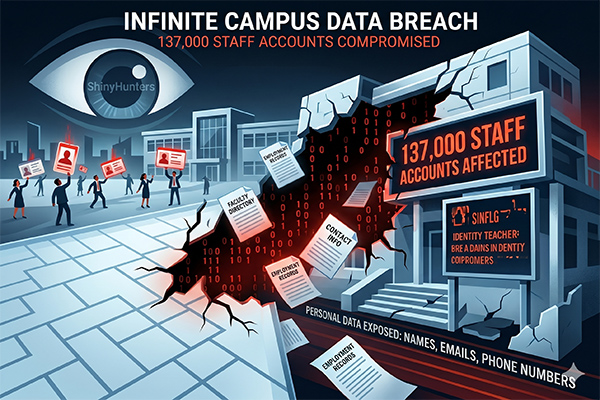
כנופיית הכופרה ShinyHunters גנבה מידע אישי של 137,000 חשבונות אנשי סגל בבתי ספר, במסגרת מתקפת גניבת מידע מ- Salesforce. המתקפה, שהתרחשה בחודש מרץ, כוונה נגד המערכת הנפוצה לניהול נתוני תלמידים (K-12) של חברת Infinite Campus. חברת הטכנולוגיה החינוכית (EdTech) Infinite Campus מספקת מערכות לניהול נתוני תלמידים ליותר מ- 3,200 מחוזות חינוך ברחבי ארצות הברית ומנהלת נתונים […]
בכיר לשעבר בתחום הסייבר שהפך לחושף שחיתויות מאשים את IBM בטיוח של מספר פריצות מידע
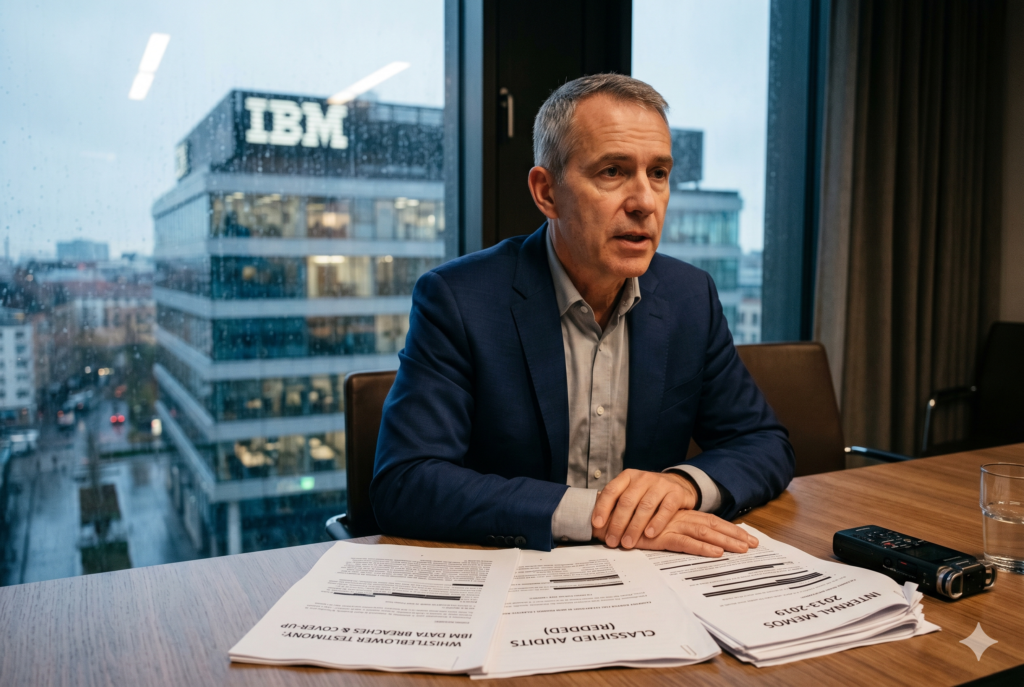
בכיר לשעבר באבטחת מידע בחברת IBM האשים את החברה בכך שנפרצה שלוש פעמים בעשור הקודם על ידי ממשלות זרות ולאחר מכן טייחה את הפריצות. בתביעה שהותרה לפרסום השבוע אך הוגשה כבר ב- 2020, טוען וויליאם בארלו, ששימש כסגן נשיא למודיעין איומים ב- IBM עד אוגוסט 2019, כי IBM הגיעה למסקנה שהאקרים סינים פרצו לרשת הליבה […]
דלף מידע ב- GitHub חשף 3,800 מאגרים פנימיים
GitHub אישרה ב- 20 במאי דלף מידע, לאחר שפושעי סייבר השיגו גישה לכ- 3,800 ממאגרי הקוד הפנימיים של הפלטפורמה. נקודת החדירה של פושעי הסייבר הייתה תחנת עבודה שנפרצה באמצעות הרחבה זדונית של Visual Studio Code. קבוצת הסייבר TeamPCP לקחה אחריות וכעת מציעה למכירה את המידע שגנבה בפורום פשעי סייבר. GitHub זיההו את הפריצה ב- 19 […]
מתקפת סייבר עולמית פוגעת בלמעלה מ- 9,000 מוסדות חינוך
מתקפת סייבר על פלטפורמת ענן המשמשת כ- 9,000 מוסדות ברחבי העולם, בהם אוניברסיטאות ובתי ספר. החדשות על מתקפת הסייבר התפרסמו כאשר חברת האם של קנבס – Instructure, הודיעה כי חוותה אירוע אבטחת סייבר שבוצע על ידי גורם פלילי. היקף הפגיעה באוסטרליה מספר מוסדות אקדמיים באוסטרליה אישרו פגיעה במידע: אוניברסיטת מלבורן אישרה שנתונים ממאגריה היו מעורבים […]
פושעי סייבר גנבו 20 מיליון דולר מכספומטים באמצעות נוזקות
פושעי סייבר גנבו למעלה מ- 20 מיליון דולר מכספומטים שנפרצו בשנה שעברה באמצעות נוזקות. מגמה זו, לטענת ה- FBI, נמצאת במגמת עלייה ברחבי ארצות הברית. פושעי הסייבר עושים זאת באמצעות ATM jackpotting – מתקפה סייבר-פיזית שבה הם מנצלים פגיעויות פיזיות ותוכנות בכספומטים, על מנת לפרוס נוזקות המורות לכספומט להוציא מזומן לפי דרישה ללא אישור בנק. […]