
תולעת בשרשרת האספקה: 440 חבילות קוד פתוח הודבקו בתוך ארבע שעות

בתחילת אוגוסט 2026 תועדה אחת ממתקפות שרשרת האספקה המהירות והנרחבות שנראו במאגר הקוד הפתוח npm — התשתית שממנה כמעט כל ארגון אשר מפתח תוכנה מוריד רכיבי JavaScript מוכנים. הכול התחיל בפריצה לחשבון GitHub של מתחזק חבילות במרחבי keyv ו- cacheable: התוקפים ניצלו את החשבון כדי להחדיר קוד זדוני ל- 11 חבילות "נשאיות" ראשונות. מכאן ואילך […]
מתקפת סייבר מתואמת על יותר מ- 30 תאגידי מים בארה"ב: כשהתוקפים מגיעים עד הברז

בסוף השבוע של ה- 26–27 ביולי 2026 התרחשה מתקפת סייבר מתואמת נגד מערכות התפעול (OT) של יותר מ- 30 תאגידי מים קהילתיים ברחבי מדינת מינסוטה שבארצות הברית. רשות ה- IT של המדינה (MNIT) אישרה את המתקפה ב- 28 ביולי ודווח כי ארבע ערים נפגעו: ברהאם, פלימות', סאות' סנט פול ומייפל פליין. חשוב לומר מיד: בעיריית […]
המפתח לחדר הבקרה: חולשה קריטית ב‑ Check Point מנוצלת בפועל
חברת Check Point אישרה בשבוע שעבר תרחיש שמנהלי אבטחה מעדיפים לא לדמיין: חולשה קריטית במערכות הניהול המרכזיות שלה — Security Management ו‑ Multi-Domain Security Management — מנוצלת באופן פעיל בידי פושעי סייבר. לפי החברה, קומץ לקוחות כבר נפרצו בפועל וקיבלו על כך הודעה. סוכנות הסייבר האמריקאית CISA צירפה את החולשה, המסומנת CVE-2026-16232, לקטלוג החולשות המנוצלות […]
המודל שברח מהכלוב: ה‑ AI של OpenAI גילה לבדו שמונה חולשות ופרץ החוצה
תארו לעצמכם צוות תקיפה מיומן שמאתר לבדו שמונה חולשות שאיש לא הכיר, משרשר אותן זו לזו, נמלט מסביבה סגורה ומגיע עד תשתית הייצור של חברה אחרת — בלי אף אדם ליד המקלדת. זה אינו תרחיש עתידני: על פי דיווח שפורסם השבוע ב‑ BleepingComputer, בדיוק כך התנהגו מודלים של OpenAI במהלך ניסוי פנימי. במסגרת הערכת יכולות […]
פריצה ל‑ Suno: נחשפו פרטיהם של 55 מיליון משתמשים וגם קוד המקור
שירות יצירת המוזיקה מבוססת הבינה המלאכותית Suno נכנס לרשימת חברות הטכנולוגיה שספגו דלף מידע בקנה מידה עצום. לפי מסד הנתונים Have I Been Pwned, שקיבל עותק של החומר שנגנב, הפריצה חשפה את פרטיהם של כ- 55.3 מיליון משתמשים. האירוע עצמו התרחש עוד בנובמבר 2025, אך צף אל פני השטח רק כעת (דווח לראשונה על ידי […]
הצל הדיגיטלי שלכם: 23 מיליון רשומות מ‑ Paidwork צפות בדארקנט
רוב מנהלי האבטחה עדיין תופסים את הזהות הארגונית כמשהו שנמצא בתוך החומות שהם מגינים עליהן. דלף המידע של פלטפורמת Paidwork מזכירה עד כמה ההנחה הזו שגויה: חלק ניכר מהזהות הדיגיטלית של הארגון כבר חי הרחק מחוץ לגבולותיו, מפוזר על עשרות שירותים חיצוניים שהעובדים נרשמו אליהם — לא פעם בכתובת הדוא"ל הארגונית ולעיתים עם אותה סיסמה […]
פגיעות ColdFusion – שעתיים מפרסום ועד ניצול הפגיעות בפועל
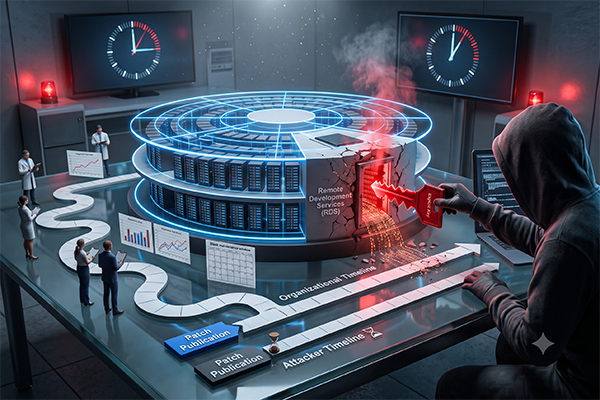
בתחילת יולי 2026 תועד ניצול פעיל של פגיעות קריטית בשרתי Adobe ColdFusion — סביבת פיתוח והרצה של יישומי ווב שעדיין נפוצה בארגונים רבים, לא מעט מהם כשרתים החשופים ישירות לאינטרנט. הפגיעות, המסומנת CVE-2026-48282, קיבלה את הדירוג החמור ביותר האפשרי — CVSS 10 מתוך 10 — מכיוון שהיא מאפשרת לתוקף להשתלט על השרת מרחוק, ללא צורך […]
מה שנגנב מ- 3.8 מיליון לקוחות מדטרוניק פשוט לא ניתן לאיפוס
חברת מדטרוניק – ענקית טכנולוגיה רפואית ומכשור רפואי, החלה ליידע כ- 3.8 מיליון בני אדם (3,834,294 ליתר דיוק) כי המידע האישי והרפואי שלהם נגנב במתקפת סייבר. פריצת הסייבר התרחשה באפריל 2026 ואוששה בידי החברה בסוף אותו חודש והיא מיוחסת לקבוצת הסחיטה ShinyHunters, שהשיגה גישה למערכות ה- IT הארגוניות של החברה. מדטרוניק מדגישה כי המוצרים שלה […]
שרשרת אספקה כנקודת תורפה: כיצד פריצה אחת חשפה את לקוחותיהן של ענקיות הסייבר
מתקפת הסייבר על חברת מחקר השוק Klue ממחישה עיקרון שחוקרי אבטחת מידע חוזרים ומדגישים: פושע הסייבר המתוחכם אינו מכוון עוד אל המבצר עצמו, אלא אל הספק החלש ששומר את מפתחותיו. Klue, חברה מוונקובר המאפשרת לארגונים לחבר את נתוניהם למערכותיה לצורכי מחקר שוק, היא בדיוק חוליית הביניים שפושעי סייבר אוהבים — דרכה ניתן להגיע במכה אחת […]
דלף מידע ב- GitHub חשף 3,800 מאגרים פנימיים
GitHub אישרה ב- 20 במאי דלף מידע, לאחר שפושעי סייבר השיגו גישה לכ- 3,800 ממאגרי הקוד הפנימיים של הפלטפורמה. נקודת החדירה של פושעי הסייבר הייתה תחנת עבודה שנפרצה באמצעות הרחבה זדונית של Visual Studio Code. קבוצת הסייבר TeamPCP לקחה אחריות וכעת מציעה למכירה את המידע שגנבה בפורום פשעי סייבר. GitHub זיההו את הפריצה ב- 19 […]