במתקפת סייבר על חברת תרופות גלובלית התוקף לא חיפש פגיעות. הוא חיפש מקום שבו אין הגנה בכלל. את החיפוש הוא הטיל על מכונה. ההוראה שלו נכתבה בסינית והתגלתה לא במערכות הקורבן אלא בתוך תמלילים שנחשפו מהבקר של התוקף עצמו: "חפש בדומיין מכונות Windows שאין בהן את ה‑ 'בז', לפי פלט tasklist ולפי רשימות התיקיות". המילה שבמקור הינה 猎鹰, שפירושה בז ציד — סלנג של צוותי תקיפה סיניים לחיישן ההגנה Falcon של CrowdStrike. את ההוראה לא ביצע אדם. סוכן תוכנה פירק אותה למשימות והריץ אותן בעצמו, בעוד המפעיל מתערב רק בצמתי החלטה.
ב‑ 29 באוקטובר, יום חמישי, פרסמה CrowdStrike את המחקר שממנו נלקחו הפרטים האלו. הוא מתאר מתקפת ריגול של קבוצה סינית שהחברה מכנה VAPOR PANDA ומשייכת לסין במינוח “China‑nexus”; CyberScoop ו‑ The Hacker News, שסיקרו את המחקר למחרת, מתארים אותה כקבוצה בחסות סין. הקבוצה אינה חדשה: היא זוהתה לראשונה בפברואר 2021, נקראה בעבר VexatiousTemper וחופפת לאשכול שחברת Trend Micro מכנה Earth Estries. מ‑ 2021 היא תקפה בעיקר גופי ממשל, מכוני אסטרטגיה, אנרגיה וכרייה באירופה, בצפון אמריקה, באוקיאניה ובבריטניה, במטרה לבנות גישה והתמדה ארוכת טווח.
שני דברים באירוע הזה חדשים אצלה, שניהם לפי CrowdStrike. הראשון, זו הפעם הראשונה שנצפתה משתמשת בכלי תקיפה מבוססי בינה מלאכותית. השני, זו הרחבה ניכרת של טווח היעדים שלה — אל פארמה, מוליכים למחצה, גרעין, ביטחון ומשרדי חוץ, באזורים חדשים.
מה זה ARTEX ולמה כלי בדיקות חדירה הופך לנשק
ARTEX הינו כלי לבדיקות חדירה, מהמשפחה שצוותי אבטחה לגיטימיים עובדים איתה כדי לבדוק את עצמם. לפי Microsoft, שתיעדה את אותו כלי בידי שחקן סיני אחר, מדובר במערכת רב‑סוכנית שנכתבה ב‑ Go עם ממשק Next.js, שיכולה לעבוד מול כל מודל בינה מלאכותית. הכלי פורסם כקוד פתוח, אך לפי The Hacker News סגר המפתח שלו את הקוד לאחר שתוקפים אימצו אותו במהירות.
ההבדל מכלי תקיפה רגיל אינו בעוצמה אלא בחלוקת העבודה. בעבודה ידנית אדם מריץ פקודה, קורא את הפלט, מחליט ומריץ את הפקודה הבאה; הקצב נקבע לפי קצב הקריאה שלו. ב‑ ARTEX המפעיל מגדיר מטרה אחת ברמה גבוהה. מעליה פועלים סוכן ראשי וסוכני תכנון וביצוע שמתחתיו. הם מפרקים את המטרה למשימות, מריצים אותן בכלים אמיתיים, רושמים לגרף אחד כל נכס וכל חולשה שגילו. התוצאה המעשית פשוטה: אף סוכן אינו מגלה מחדש את מה שסוכן אחר כבר גילה. כל סוכן יכול להמשיך מהנקודה שבה חברו עצר. Zscaler ThreatLabz, שחקרה שימוש אחר באותה מסגרת, מתארת את אותו מבנה תכנון‑ביצוע; בדוח מוקדם יותר שלה, כפי שצוטט ב‑ The Hacker News, נאמר שהכלי "מוריד משמעותית את הרף הטכני הנדרש לביצוע מתקפות חדירה מורכבות".
VAPOR PANDA הריצה את ARTEX בעיקר מול DeepSeek — מודל שפה סיני — בתוספת מודל מסחרי שני מבוסס מנוי, שאת זהותו CrowdStrike לא הצליחה לאמת. כלומר התשתית ההתקפית כולה מורכבת ממסגרת קוד פתוח ומכמה מנויים מסחריים. זה כל "תקציב הנשק" של המבצע.
מה מאושר, מה משוער ומה המספר שמסתובב
מסתובבים כאן שני מספרים שונים וכדאי לדעת במה מדובר. במחקר עצמו CrowdStrike זהירה: פעילות שלאחר פריצה אושרה בתשעה ארגונים, שבהם הושתלה דלת אחורית בשם BLOODALCHEMY ובוצעו ריסוס סיסמאות, סריקת רשת ואיסוף מידע; לפחות 12 ארגונים נוספים ספגו ריסוס סיסמאות וסריקת אישורי גישה, בהם מכוני מחשבה אמריקאיים וגופי ממשל באירופה. המספר הגדול יותר נאמר בשיחה עם CyberScoop ולא נכתב במחקר: כ‑ 70% מהיעדים אושרו כנפרצים או שקיימות לגביהם ראיות ברמת ביטחון בינונית לחדירה מוצלחת. מכאן הכותרת של כ‑ 140 יעדים. שני המספרים נכונים, הם פשוט מודדים דברים שונים.
התמונה מתבהרת כשמסדרים את היעדים לפי רמת הוודאות ולא לפי מפה. בוודאות הגבוהה: שני משרדי חוץ באמריקה הלטינית נפרצו בהיקף נרחב, משרד פנים במדינה במזרח התיכון נפרץ, כך גם ספקי תקשורת בארה"ב, בבלגיה ובפיליפינים. במעגל השני, לפי CrowdStrike, נפרץ כנראה גם משרד חוץ שלישי באמריקה הלטינית. במעגל השלישי יש רק הכנות: קבצי יעדים הוכנו נגד משרדי חוץ במרכז אמריקה ובאסיה, בלי שדווחה פריצה. במקביל לכל אלו רוכזו שני מבצעים גדולים — אחד שכוון כולו למדינה אירופית אחת וכלל את משרד החוץ, בית הנשיא, לשכת ראש הממשלה וגופי ביטחון, משפט, אוצר ומודיעין. המבצע השני כוון נגד 19 ארגונים אמריקאיים בתחומי פארמה, מוליכים למחצה, ביטחון, גרעין ופיננסים.
הפעילות יצאה מבקר ARTEX בודד, שזוהה מ‑ 17 באוקטובר 2026 ופעל בתוך 11 ימים מול יעדים ב‑ 14 מדינות לפחות. שתי סיבות מאפשרות לדעת עליו כל כך הרבה. האחת, הבקר חשף לעיתים את עצמו — כלים, קבצי יעדים ותמלילי הסוכנים. השנייה, לפי CrowdStrike חלק מהפרטים שאינם מופיעים בדיווחים קודמים על ARTEX, בהם הדלת האחורית ותשתית השליטה, הגיעו דווקא מנתוני החיישנים שלה.
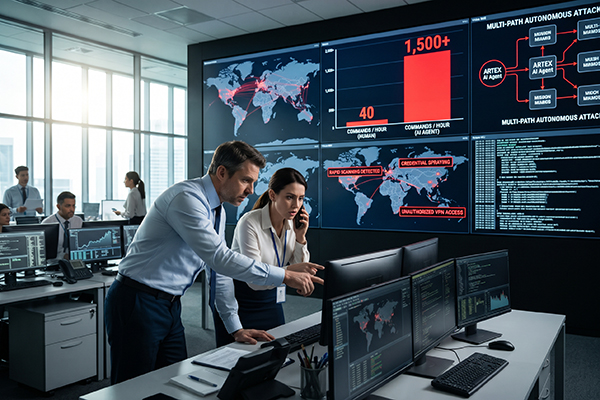
את פער הקצב ניסח Adam Meyers – סגן נשיא בכיר לפעולות נגד האקרים ב‑ CrowdStrike, בשיחה עם CyberScoop. פעילות ידנית במקלדת, שהחברה עוקבת אחריה 15 שנה, כללה לדבריו בדרך כלל עד 40 פקודות בשעה. "עכשיו, עם ARTEX, ראינו את זה חורג מ‑ 1,500 פקודות בשעה", אמר. CyberScoop מוסיפה שהבקשות הגיעו לתדירות של אחת לעשר שניות, עם כמה נתיבי תקיפה שנבחנו במקביל. במחקר עצמו מדווחת CrowdStrike שבפריצה בודדת צרכו סוכני התכנון כ‑ 1.4 מיליארד טוקני קלט. לדברי Meyers זו הפעם הראשונה שבה CrowdStrike רואה שחקן מדינתי אוטונומי בקנה מידה כזה. לפי נתוני החברה מתקפות של יריבים אוטונומיים עלו מכ‑ 45 בספטמבר ל‑ 126 באוקטובר, מספר שעוד המשיך לעלות בעת הפרסום.
שלוש דרכים להיכנס, אף אחת מהן אינה פגיעות יום‑אפס
לפי CrowdStrike ולפי Meyers הסוכנים לא הציגו שום טכניקה חדשה. הם שילבו זרימת עבודה מבוססת AI עם שיטות תקיפה מוכרות ומבוססות, בחנו כמה נתיבים במקביל, תוך החלפת נתיב ברגע שאחד נתקע. נתחיל במקרה שהוא החשוב מבין השלושה דווקא בגלל מה שחסר בו.
גוף ממשלתי ביוון: בלי פגיעות תוכנה אחת. המפעיל מסר לסוכן ייצוא ספריות משנת 2022 משרת הדואר של הארגון — קובץ שמכיל, בין השאר, מפתחות אימות. מפתח אימות הינו סוד שמערכת מציגה כדי להוכיח מי היא, במקום סיסמה של אדם; מי שמחזיק בו יכול לייצר בעצמו כרטיס כניסה. המפתחות האלו, לפי המחקר, סביר שלא הוחלפו מאז הייצוא. הסוכן השתמש בהם כדי לזייף אסימון של מנהל שרת הדואר ולקרוא תיבות דואר. משם הוא אסף הגדרות VPN מתוך דואר יוצא של משתמש, צירף מפתח לקוח VPN שהמפעיל עצמו ייחס לדליפת דואר ממאי 2024. באמצעות שני אלו הגיע לרשת הפנימית. שרשרת שלמה, בלי שנוצלה אפילו חולשה אחת בתוכנה.
שימו לב לחלוקת העבודה שם, כי היא הלב של האירוע: האדם הוא שהחזיק את הארכיון ומסר אותו; הסוכן הוא שהפך אותו לגישה בפועל — בלי להתעייף ובלי לדלג על אפשרות. חשוב לדייק גם במה שהמחקר לא אומר: היכן הקובץ הזה היה שמור לפני שהמפעיל מסר אותו, הדוח אינו מציין.
חברת תרופות אמריקאית ראשונה: שרשור של חולשה ביישום. כאן כן נוצלה פגיעות. הסוכן שרשר הצהרת SAML בלתי חתומה — הצהרת SAML הינה תעודת הזיהוי הדיגיטלית שמערכת אחת מציגה לאחרת כדי להיכנס בלי סיסמה, אך כאן היא התקבלה גם בלי חתימה תקפה — יחד עם פגיעות XXE, סוג תקלה שמאפשר לגרום למערכת לקרוא קבצים ולפנות לכתובות שלא התכוונו שתפנה אליהן. בשילוב הזה הוא תחקר את שירות המטא‑דאטה של מכונות הענן, שהינו שירות פנימי שמחזיק את פרטי ההרשאה של כל מכונה. כך השיג תפקיד ענן שמאפשר להריץ פקודות ניהול על אלפי מכונות בבת אחת. משם התקדם עד לחשבון מנהל ארגוני.
חברת תרופות אמריקאית שנייה: שתי דריסות רגל ושתי גניבות סוד. הדריסה הראשונה הייתה web shells — קוד קטן שהתוקף משתיל בתוך אתר או יישום ומריץ דרכו פקודות על השרת כאילו הוא ממשק ניהול. השנייה הייתה שירות תזמור, מהסוג שמנהל ומפעיל קונטיינרים בסביבת הייצור, שלא דרש אימות כלל; דרכו השיג הסוכן הרשאות root בסביבת הקונטיינרים. אחרי שנכנס הוא גנב שני סוגי סודות: קרא סיסמאות של LAPS, מנגנון מיקרוסופט שמנהל את סיסמאות המנהל המקומי בכל מכונה. כמו כן ניצל מנגנון האצלת הרשאות בשם resource‑based constrained delegation, שנועד לאפשר לשירות לפעול בשם משתמש, כדי להתחזות לחשבון בעל הרשאות.
ההוראה שמסגירה את ההיגיון והדלת האחורית
ההוראה שבה פתחנו אינה אנקדוטה אלא שלב בשרשרת. CrowdStrike מצאה שהמפעיל הטמיע את בדיקת כיסוי ההגנה לתוך זרימת העבודה של הסוכנים, מה שמאפשר לו לרכז את הפעילות הבאה במכונות שאין בהן חיישן. אותם תמלילים שחולצו מראים הוראות אדם בסינית, מסומנות בתג 【人类指令】 ומתוארכות לשעון סין, שהורו לסוכנים לכתוב web shells, לחלץ סיסמאות של מנהל דומיין ולמפות את כיסוי חיישני ההגנה בארגון.
חובה לציין כאן הסתייגות: החיישן שהתוקף חיפש הינו המוצר של אותה חברה שפרסמה את המחקר. ההמלצה החותמת את הדוח — לפרוס EDR בכל הסביבה — הינה גם המלצה מכירתית. העובדה שמאחוריה עומדת בעינה. התוקף ייחס לכיסוי ההגנה חשיבות מספיקה כדי להפוך את מיפויו לשלב ממוכן בתהליך, לא לבדיקה ידנית חד‑פעמית.
בשניים מתשעת המקרים שבהם אושרה פעילות לאחר פריצה, שאותם CrowdStrike מפרטת בשמם — משרד פנים במזרח התיכון ומשרד חוץ באמריקה הלטינית — הושתלה הדלת האחורית BLOODALCHEMY, שתועדה לראשונה בפומבי באוקטובר 2023. שיטת ההרצה מלמדת על רמת הבשלות. הרעיון שלה פשוט: קובץ לגיטימי לגמרי נושא על גבו את הזדוני. קובץ הרצה חוקי בשם GameHook קיבל את השם svchost.exe, הוא טוען ספריית DLL זדונית, שמפענחת קובץ מטען נפרד. בתוך הרכיב נמצא נתיב פרויקט פנימי, D:\ProjectX\Merman_New, שסביר שמשקף את שם הפיתוח הפנימי של הנוזקה. ברמת המתקפה כולה הוסתרה התעבורה דרך Tor, פרוקסי SOCKS וממסר שנפרץ, בתיעול שבוצע בכלים בשם Chisel ו‑ SoftEther; על BLOODALCHEMY עצמה מצוין רק שהתקשרה אל תשתית VAPOR PANDA.
הסיכון האמיתי לארגון שלכם
זהו אינו סיפור על בינה מלאכותית שמצאה פגיעות חדשה. זהו סיפור על שינוי במשוואת העלויות של התוקף, שיש לו ארבע השלכות על ארגונים שאינם משרדי חוץ.
- הבעיה אינה שלא תראו את המתקפה. הבעיה היא כמה זמן יהיה לכם להגיב. דווקא Microsoft מנסחת את זה היטב בדוח שלה על אותו כלי: פעילות שמואצת בבינה מלאכותית מייצרת נפח תעבורה ולוגים גדול שעשוי בהחלט להפיק התראות, אך מהירות הפעילות מותירה למגננים מעט מאוד זמן להגיב להתראות ולנתק את גישת התוקף בצורה מתואמת. מה שנשבר כאן אינו הזיהוי אלא נוהל העבודה שסביבו: התראה שממתינה לבדיקה עד הבוקר, או ממתינה לתיאום בין שלושה צוותים, מאבדת את משמעותה מול קצב של מעל 1,500 פקודות בשעה. Meyers אמר ל‑ CyberScoop שהמתקפות האלו אינן מציגות שום דבר חדש, "זה פשוט נעשה במהירות ובקנה מידה שלא הורגלנו אליהם".
- קנה המידה מוזיל את עלות הניסיון — אך זו מסקנה, לא ממצא בדוח. Meyers אמר ל‑ CyberScoop שכאשר מפזרים את הקצב הזה על 200 יעדים, העלות של הרצת מתקפה רחבה נעשית נמוכה מאוד. Alex Wells מחברת Hadrian אמר ל‑ SC Media שכלים כאלו מתחילים לשנות את כלכלת התקיפה, בכך שהם מאפשרים לתקוף יותר ארגונים ולבחון יותר נתיבים במקביל. מנגד, יש לציין שיעדיה של VAPOR PANDA באירוע הזה היו כולם יעדי ערך גבוה. Meyers עצמו תיאר את המשימה כמתמקדת במגזרים ובאזורים שבייג'ינג רואה כחשובים כלכלית או פוליטית. כלומר האירוע הזה אינו הוכחה שארגונים בינוניים הפכו ליעד של ריגול מדינתי. הוא כן מכרסם בהנחה הרחבה יותר שלפיה "אנחנו לא שווים שבועות עבודה של תוקף", כי שבועות העבודה האלו מתכווצים.
- חוב סודות ישן הופך לתחמושת חיה. מפתחות אימות שלא הוחלפו משנת 2022, הגדרות VPN ששכבו בתיבת דואר יוצא ומפתח שהגיע מדליפת דואר של 2024 — כל אלו היו קיימים בארגון היווני גם לפני המתקפה, אך שום פריט מהם, בפני עצמו, לא נראה כאירוע סייבר. ההמלצה הראשונה של CrowdStrike נוגעת בדיוק בזה: להחליף מפתחות חתימה, מפתחות אימות מוקדם וסודות של שירותים אחרי כל חשד לחשיפה, כולל מפתחות שנמצאים בגיבויים היסטוריים ובייצואי ספריות. בשוק הישראלי זו נקודה כואבת במיוחד, כי היא נוגעת בשתי תופעות נפוצות: ארכיוני דואר שנשמרים שנים בלי מועד תפוגה ומפתחות ואישורי גישה שעוברים מיד ליד בחילופי ספק או ספק שירותי IT מנוהלים, בלי שמישהו מחליף אותם בסוף התהליך. צוות IT קטן, שבו קובץ תצורה של VPN נשלח במייל כי זה מה שעובד, מייצר בדיוק את החומר הזה.
- "זה לא חשוף לאינטרנט" אינו פטור. CrowdStrike ממליצה במפורש לפרוס זיהוי ותגובה בקצה גם על שרתים שנחשבים בלתי נגישים מהאינטרנט. חשוב לדייק: אין בדוח מדידה של הזמן שלוקח לסוכן לעבור אל שרת פנימי. כמו כן לא נאמר ששירות התזמור שנוצל נחשב בלתי נגיש. מה שכן יש הינו הקצב — מעל 1,500 פקודות בשעה ובקשות אחת לעשר שניות — ולצידו דיווח של Microsoft על מקרים שבהם חלפו פחות משלוש שעות מתחילת ההתעניינות ביעד ועד הרשאות מוגברות בענן. בארגון שבנוי כרשת פנימית שטוחה מאחורי התקן היקפי אחד — מבנה נפוץ מאוד בישראל — הפער בין "פנימי" ל"מוגן" נסגר בקצב שלא מתאים לנהלים שנבנו למהירות אדם.
010 הגנה על מידע והמשכיות עסקית
SIEM/SOC: מכיוון שהבעיה כאן הינה קצב ופיזור ולא היעדר התראה, זו קודם כל בעיית ניטור ותגובה. מתקפה שקופצת בין ענן, קונטיינרים, Active Directory, דואר ו‑ VPN מייצרת רעש בכל אחת מהמערכות האלו בנפרד, אך אף אחת מהן לבדה אינה רואה את השרשרת. שירות ה‑ SIEM/SOC של 010 קיים כדי לרכז את הנתונים האלו למקום אחד ולהריץ מעליהם ניטור רציף, שבו התגובה האנושית אינה ממתינה לבוקר אלא מופעלת בזמן שהפעילות עוד נמשכת. הסימנים שדוח CrowdStrike מספק קונקרטיים וניתנים להטמעה: מחרוזות artx או artex בשורות פקודה, תפקידי ענן עם הקידומת artx-, הערות art18- בפקודות ניהול ותיקייה בשם C:\ProgramData\artx5v. את התנאי צריך לומר בגלוי: הסימנים האלו נראים רק אם הנתונים מהמחשבים ומהענן אכן זורמים אל מרכז הניטור. שירות שמקבל רק לוגים של חומת האש לא יראה אותם.
סקר סיכונים: סקר סיכונים לא היה עוצר את המתקפה הזו. אין טעם להציג זאת אחרת. מה שסקר כן עושה הוא לקצר את הרשימה שסוכן אוטומטי יכול לעבוד איתה. באף אחת משלוש השרשראות באירוע הזה לא תועדה פגיעות יום‑אפס: שתיים מהן שילבו חולשה ביישום — XXE באחת, שירות תזמור בלי אימות בשנייה — עם כשלי תצורה והרשאות; השלישית לא כללה פגיעות תוכנה בכלל. כל השאר היו ממצאים שסקר מחפש: הצהרת SAML שהתקבלה בלי חתימה תקפה, שירות מטא‑דאטה של מכונות ענן שהיה נגיש לתחקור, תפקיד ענן שהורשה להריץ פקודות ניהול על אלפי מכונות ומפתחות אימות שסביר שלא הוחלפו משנת 2022. פחות תפקידי ענן עם הרשאות רחבות, פחות שירותים שעולים בלי אימות ופחות מפתחות שאיש אינו יודע מתי הוחלפו — זה ההישג המעשי. השאלה "על מה נשענת ההנחה שהשרת הזה אינו נגיש מהאינטרנט" צריכה להיות סעיף בכל סקר כזה.
מודיעין סייבר: המחקר פורסם עם מדדי חדירה: שלושה שמות מתחם לשרתי שליטה, כתובות IP מתאימות ושלוש חתימות קובץ — הטוען, המטען והקובץ הלגיטימי ששימש להרצתם. הפירוט הזה חשוב, כי מי שיחסום את החתימה השלישית כאילו היא נוזקה ייצר לעצמו התראות שווא. הערך של מודיעין סייבר כאן הינו תזמון: לקצר את הדרך בין פרסום דוח ביום חמישי לבין הרגע שבו המדדים נטענים אל מערכות הזיהוי ונבדקים גם מול לוגים לאחור. התנאי לכך הינו שקיימת מערכת שאליה טוענים מדדים ושנשמרים בה לוגים מהתקופה הרלוונטית.
מניעת דלף מידע: הגדרות ה‑ VPN במקרה היווני ישבו בתיבת דואר יוצא של עובד. מפתח לקוח ה‑ VPN הגיע, לפי תיאורו של המפעיל עצמו, מדליפת דואר. על ייצוא הספריות משנת 2022 הדוח אומר רק שהמפעיל מסר אותו לסוכן, בלי לציין היכן היה שמור. שירות מניעת דלף מידע עוסק בשאלה היכן מידע רגיש יושב ולאן הוא זורם. קבצי תצורה ומפתחות שנשלחים בדואר הינם בדיוק סוג הזרימה שבדיקה כזו מחפשת.
גיבוי והמשכיות עסקית: נקודה שקל לפספס בהמלצות: CrowdStrike מדגישה שהחלפת מפתחות חייבת לכלול גם מפתחות ששוכנים בגיבויים היסטוריים ובייצואי ספריות. כלומר גיבוי אינו רק עותק של מידע, הוא גם מחסן סודות. לעיתים הסוד שבתוכו תקף עוד שנים אחרי שהמידע עצמו הפך ללא רלוונטי. שירות הגיבוי וההמשכיות העסקית צריך לענות גם על השאלה הזו: מה יש בגיבויים שלנו שהיה אמור להתחלף מזמן.
עדכוני תוכנה ואבטחה: כאן נדרשת כנות. אף אחת משלוש השרשראות באירוע הזה לא התחילה בהתקן חשוף לאינטרנט שלא עודכן. לכן ההמלצה של CrowdStrike בנושא אינה נגזרת מהאירוע אלא מצטרפת אליו: לעדכן התקנים חשופים לאינטרנט, בייחוד שרתי Linux ותיקים שחיים בארגון שנים. דווקא בגלל זה היא רלוונטית. ההתקן שאיש אינו אחראי עליו הינו נקודת הכניסה הקלאסית בעשרות אירועים אחרים. שירות עדכוני התוכנה והאבטחה של 010 נועד לוודא שהעדכון מגיע גם לרכיבים שאינם על שולחן איש.
מודעות עובדים לסייבר: שני פריטים באירוע הזה נשענים על התנהגות אנושית יומיומית: קובץ תצורה של VPN שנשלח במייל ומפתח לקוח VPN שהגיע לפי תיאור המפעיל מדליפת דואר. ריסוס הסיסמאות שנרשם נגד 12 ארגונים לפחות אינו מהם — שם מה שעמד או לא עמד הינו חוזק הסיסמה, אימות רב‑גורמי ומנגנוני נעילה, לא מודעות של עובדים. הדרכת מודעות אינה מונעת מתקפה מדינתית, אך היא משנה את כמות החומר שהתוקף מוצא כשהוא מגיע לתיבת הדואר.
לסיום: מהירות לבדה אינה הצלחה, אבל אמון כן פותח דלת
CrowdStrike מעריכה בסבירות גבוהה שפושעי סייבר סיניים ימשיכו לאמץ מסגרות אוטונומיות כאלו ב‑ 12 החודשים הקרובים. לפי החברה מתקפת VAPOR PANDA נפרדת מפעילות ARTEX שדווחה בתעשייה תחת הכינוי Storm-0940. להערכתה ההפרדה הזו מצביעה על כך שהמסגרת צוברת פופולריות במהירות אצל כמה שחקנים סיניים במקביל.
את פעילות Storm-0940 ייחסה Microsoft לתוקף סיני. שם יש שיעור כפול. בריסוס סיסמאות אוטומטי שאותו תוקף הריץ בין 10 ל‑ 14 באוקטובר נגד 327 חשבונות בשמונה ארגונים נרשמו למעלה מ‑ 151 אלף כשלי התחברות, בשיא של 2,900 כשלים בדקה, אך בסך הכול לא נצפתה שם אף התחברות מוצלחת, אף הנפקת אסימון ואף שינוי בספריית הזהויות. זה חצי מהתמונה. בהמשך אותו תוקף כן הצליח, בדרך אחרת לגמרי: בעקבות פריצה לשירות הגיבוי בענן של ConnectWise הוא השתמש ב‑ ARTEX כדי לנסות להיכנס ליותר מ‑ 2,250 סביבות של לקוחות. לפי Microsoft חלפו במקרים מרובים פחות משלוש שעות מתחילת ההתעניינות ביעד ועד הרשאות מוגברות בענן. Microsoft מסכמת שרוב הניסיונות לא הצליחו, אך שהתוקף כן השיג דריסת רגל מתמשכת בהרשאות גבוהות אצל ארגונים רבים בזמן קצר.
זהו בדיוק הגבול שכדאי לזכור. הגנות הזהות עמדו במקום שבו ניסה התוקף לנחש סיסמאות, אך לא במקום שבו הוא הגיע עם אישורי גישה תקפים של ספק. הכלי החדש של התוקף לא שינה את רשימת הבסיס. הוא קיצר בצורה דרמטית את הזמן שיש לכם לסגור אותה.
למקור הידיעה ולקריאה נוספת לחצו כאן