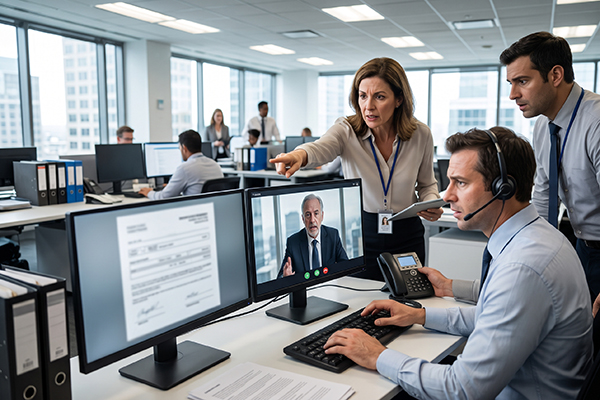
ביום חמישי האחרון חשפה פרקליטות ארה"ב במחוז הדרומי של ניו יורק (SDNY) כתב אישום נגד שלושה נאשמים: ג'ייקוב סואל, שרון חזן וגיא שטרית. לפי כתב האישום, מיולי 2024 ועד פברואר 2026 הם ושותפיהם התחזו בעזרת בינה מלאכותית למנכ"לים של חברות ולעורכי דין ממשרדים בינלאומיים גדולים, סימנו כמטרה אלפי חברות והוציאו מהן לפחות כ‑ 129 מיליון דולר. שניים מהנאשמים קשורים לישראל: לפי הודעת משרד המשפטים האמריקאי, חזן מתגורר בישראל ושטרית בישראל ובאיחוד האמירויות.
כתב האישום מפרט שבעה מקרים. בשישה מהם הכסף יצא. בין החברות שנפגעו: שתי רשתות בתי חולים (במיזורי ובקליפורניה), בנק ברוד איילנד וחברת פינטק בריטית שאיבדה כ‑ 11.6 מיליון דולר, הסכום הגבוה ברשימה. המקרה השביעי, בנק השקעות גדול בניו יורק, מסתיים אחרת. דווקא בו נמצא הלקח המעשי ביותר שכתב האישום מציע.
איך זה עבד: מייל חתימה, שיחה עם "המנכ"ל" ועורך דין שלא היה שם
לפי כתב האישום, הנאשמים כיוונו בדרך כלל לעובדי הנהלת חשבונות שיש להם סמכות לאשר העברה בנקאית גדולה. אדם, לא מערכת.
הדוגמה שכתב האישום מצטט ממחישה את הפתיחה. באוקטובר 2024 הגיעה לעובד בבנק בניו יורק הודעה דרך שירות חתימה אלקטרונית (כתב האישום מביא את DocuSign כדוגמה לשירות כזה), כביכול מהמנכ"ל: יש עסקה שצריך לצרף אותך אליה והחברות המעורבות מבקשות NDA. אחרי החתימה, נאמר בה, יש להתקשר לעורך הדין שלנו, שיקבע "שיחת ציות" עוד היום. מספר הטלפון של "עורך הדין" הופיע בהודעה עצמה. בקשות לחתום על הסכם סודיות לפני שיחה מוכרות גם מעסקאות אמיתיות. סביר שזה חלק ממה שהפך את הפנייה לאמינה.
בתבנית הכללית שכתב האישום מתאר, אחרי ההודעה ניסו הנאשמים למשוך את העובד לשיחת טלפון או וידאו עם "המנכ"ל". בשיחה כזו שימשה הבינה המלאכותית כדי לחקות את קולו ולעיתים גם את פניו. "המנכ"ל" נועד לשכנע שהעסקה אמיתית ולשלוח את העובד אל עורך הדין, שמשם ואילך הוביל. בדרך כלל נבחר לשם כך שם של עורך דין אמיתי מסניף אירופי של משרד אמיתי, שלא פעם נמנה עם 50 הגדולים בעולם. סביר שבדיקה של השם ברשת הייתה מעלה אדם קיים. "עורך הדין" פירט את העסקה והסביר למה אסור לשתף בה עמיתים. את הוראת התשלום, עם פרטי החשבון שבשליטת הנאשמים, מסר גם הוא.
לפי כתב האישום, תפקידו העיקרי של סואל היה התחזות לעורכי דין מבריטניה, בעזרת תסריט שכותרתו “Lawyer Call”. הקטע שמצוטט ממנו מנמק את הסודיות בכך שהחברה שנרכשת נסחרת בבורסה ובחשש ממסחר במידע פנים. הוא אף מכין מראש את השאלה שעובד זהיר עשוי לשאול, אם עוד מישהו חתום על NDA. השאלה מוצגת שם כשאלה ש"המנכ"ל" כבר צפה. התשובה: עדיין לא, אבל זה צפוי להשתנות. מזכר פנימי יגיע "בימים הקרובים".
הבינה המלאכותית נתנה להונאה קול מוכר ולעיתים פנים. כתב האישום מתאר אותה ככלי שנועד לשכנע את העובד שהעסקה אמיתית. עם זאת, רוב המבנה (בחירת המטרה, ההודעה הרשמית למראה, דרישת הסודיות והתשובות המוכנות) אינו תלוי בה.
המקרה היחיד ברשימה שנכשל
בבנק בניו יורק, לפי כתב האישום, ניסו הנאשמים להוציא כ‑ 2.85 מיליון דולר. העובד השתכנע ואישר את ההעברה, אבל הכסף לא יצא: הבק‑אופיס של הבנק עצר אותה.
בנקודה הזו המקורות אינם מסכימים. הודעת משרד המשפטים אינה מזכירה את המקרה כלל. CyberScoop מונה בין הנפגעים חברת השקעות מניו יורק (ככל הנראה אותו מקרה) ומציגה אותה כמי שהונתה ב‑ 2.8 מיליון דולר, כלומר כהפסד. כתב האישום עצמו, המסמך הראשוני, מתאר העברה שנעצרה. לכן הגרסה שלו היא שמוצגת כאן.
כתב האישום גם אינו מסביר איך נעצרה ההעברה: אם זה היה שלב אישור קבוע, חשד של אדם מסוים או בדיקה אחרת. מה שהוא כן מתאר הוא שהעובד שקיבל את הפנייה לא זיהה את ההונאה. גורם נפרד בבנק מנע את יציאת הכסף אחרי שהעובד כבר שוכנע. כדאי גם לזכור את הפרופורציה: אלפי חברות סומנו כמטרה ושבעה מקרים מפורטים, כך שאין לדעת כמה ניסיונות נוספים נכשלו ובאיזה שלב.
הקשר הישראלי וחזקת החפות
לפי משרד המשפטים, חזן בן 54 ומתגורר בישראל, שטרית בן 42 ומתגורר בישראל ובאיחוד האמירויות. סואל בן 41 ומתגורר בספרד ובבריטניה. סעיפי האישום ממקמים את הפעילות במחוז הדרומי של ניו יורק, בספרד, בישראל ובמקומות נוספים. סואל וחזן נעצרו בספרד ביוני ובאוגוסט 2026. שטרית נעצר בבריטניה בספטמבר. לפי ההודעה, בקשות להסגרת שלושתם הוגשו וטרם הוכרעו.
לפי כתב האישום, חזן ושטרית עסקו בין השאר בהלבנת הכספים. הנאשמים ושותפיהם הורו לקורבנות להעביר כסף לחשבונות ברחבי העולם (בין היתר תשע מדינות שכתב האישום מונה, מארה"ב ועד סין). משם הומר הכסף למטבעות קריפטו. משרד המשפטים מציין שחזן הורשע ב‑ 2008 בקשירת קשר להונאת בנק. לפי כתב האישום, כשדיבר על הלבנת הון באופן כללי, הוא התפאר שהלבין יותר מ‑ 400 מיליון דולר בשלוש השנים שקדמו לדבריו.
כל אלו טענות. משרד המשפטים מציין שכל עובדה בכתב האישום היא טענה בלבד. לנאשמים עומדת חזקת החפות עד שתוכח אשמתם. עורכי דינו של שטרית מסרו ל‑ CyberScoop שלמרשם "אין שום קשר לפרשה" ושהוא עומד על חפותו המלאה. לדבריהם הוא איש עסקים שמייעץ בתחומי הסייבר והטכנולוגיה. לטענתם, תחום העיסוק הזה אינו ראיה למעורבות בפרשה. במקורות לא מופיעה תגובה מטעם סואל או חזן. לפי AP, ביום חמישי בערב היה התיק עדיין רשום כחסוי ברשומות המקוונות של בית המשפט.
הסיכון האמיתי לארגון שלכם
כתב האישום אינו מתאר חדירה למערכות, נוזקה או גניבת סיסמאות. הוא גם אינו מפרט איך זוהו העובדים שאליהם פנו. מה שהוא מתאר הוא פגיעה בתהליך אישור התשלום. לכן מעבר לשאלה אם לזהות זיופים של קול ווידאו, כדאי לבדוק מה קורה בארגון ברגע שעובד מקבל הוראת תשלום חריגה. שלוש נקודות בולטות, שתיים מהן רלוונטיות במיוחד בישראל:
מי משחרר כסף בלי שלב נוסף. לפי כתב האישום, הנאשמים כיוונו בדרך כלל לעובדים עם סמכות לאשר העברה גדולה. בארגון שבו אישור כזה הוא גם השלב האחרון, אדם אחד שהשתכנע מספיק. בבנק בניו יורק, לפי כתב האישום, הכסף נעצר אחרי האישור.
הסיפור יישמע מוכר. לא מעט חברות ישראליות מנהלות עסקאות רכישה, עובדות מול חברות נסחרות ומתכתבות באנגלית עם משרדי עורכי דין באירופה. עבור עובד כספים בחברה כזו, רכישה חסויה של חברה נסחרת בליווי עורך דין אירופי לא בהכרח תישמע חריגה. אין במקורות מידע אם חברות ישראליות היו בין אלפי המטרות.
קול ופנים אינם הוכחה. לא מעט מנכ"לים ישראלים מופיעים בראיונות, בכנסים ובסרטונים ברשתות. כתב האישום אינו מפרט על מה התבסס חיקוי הקול, אך הופעות פומביות הן חומר זמין לכל מי שמחפש.
השיטה עצמה אינה חדשה. בפברואר 2024 פרסמנו מבזק על איש כספים בהונג קונג שהעביר כ‑ 25 מיליון דולר אחרי שיחת וידאו מזויפת, מקרה שאין לו קשר מוכח לכתב האישום הנוכחי. החידוש כאן הוא ההיקף: כתב האישום מתאר פעילות שיטתית של יותר משנה וחצי שכוונה לאלפי חברות.
010 הגנה על מידע
כדאי לומר זאת מראש: לפי כתב האישום, את ההעברה בניו יורק עצר הבק‑אופיס של הבנק, אחרי שהעובד כבר אישר אותה. אין שירות של 010 אשר מחליף נוהל תשלומים. בצד של אבטחת המידע אפשר לבדוק שהנוהל קיים, ללמד את העובדים לזהות את התסריט ולהוסיף סימני אזהרה כבר בפנייה הראשונה.
סקר סיכונים. מומלץ שסקר הסיכונים יכלול גם את תהליך אישור התשלומים ולא רק את המערכות. מי יכול לשחרר העברה בלי שלב נוסף? האם יש אימות בערוץ נפרד, כלומר שיחה חוזרת למספר שמוכר מראש? בהודעה שמצוטטת בכתב האישום, המספר של "עורך הדין" הגיע בתוך ההודעה עצמה. מה קורה כשבקשה מגיעה "מלמעלה" עם דרישה לסודיות? אלו התנאים שכתב האישום מתאר.
מודעות עובדים לסייבר. התסריט שמתואר בכתב האישום נשען על סימנים שאפשר ללמד את עובדי הכספים לזהות: בקשה חסויה בשם המנכ"ל, הפניה לעורך דין חיצוני (בהודעה שמצוטטת בכתב האישום: דרך מספר שהופיע בה ועם "עוד היום") ודרישה להסתיר את העניין מעמיתים. הכלל שכדאי להטמיע: דרישה לסודיות מול עמיתים היא סיבה לעצור ולבדוק. עם זאת, לפי כתב האישום, גם עובד בבנק השקעות גדול השתכנע. לכן הדרכה היא שכבה אחת ולא תחליף לנוהל.
סינון דוא"ל. לפי כתב האישום, הפנייה הראשונה הגיעה בדרך כלל דרך שירות חתימה לגיטימי. לכן בדיקת מוניטין של השולח לא בהכרח תעצור אותה. כתב האישום אינו מפרט איזה שם או כתובת הופיעו כשולח. אם שם המנכ"ל הופיע על הודעה מחוץ לארגון, יש מערכות סינון שאפשר להגדיר כך שיסמנו הודעה כזו. כדאי לבדוק אם זה מוגדר אצלכם.
SIEM/SOC, הגנה אקטיבית מכופרה, גיבוי והמשכיות עסקית, מניעת דלף מידע, עדכוני תוכנה ואבטחה ומודיעין סייבר אינם נוגעים ישירות לאירוע כפי שהוא מתואר, כי כתב האישום אינו מתאר חדירה למערכות, הצפנה, דלף מידע או חולשה טכנית. גם אימות זהות בשיחות וידאו ובדיקת חשבונות יעד הן בקרות ש‑ 010 אינה מציעה.
למקור הידיעה ולקריאה נוספת לחצו כאן