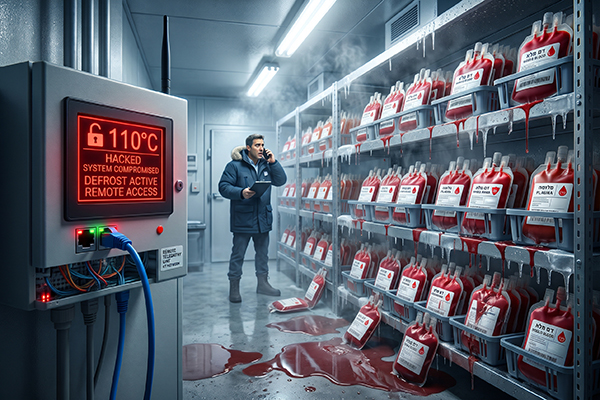
שירות הדם הלאומי של צרפת – Établissement français du sang (EFS) – אישר שחדרים קרים בשלושה מאתריו נפגעו במתקפת סייבר. לפי הודעת הארגון הועלו ספי הטמפרטורה וספי ההפשרה לערכים גבוהים במיוחד. בחדרים אלו מאוחסנות שקיות פלזמה לעירויים ולייצור תרופות, לצד דגימות הנשמרות לאוספים הביולוגיים של הארגון.
EFS מסר שלא היה המטרה הישירה של המתקפה. מה שנפגע היו יחידות אחסון בקור המופעלות על ידי ספקים חיצוניים, לרבות מערכות הניטור והבקרה שמנהלות בהן את הטמפרטורה ואת ההפשרה. בקר קירור פועל לפי ערך יעד שמוזן לו, כך שהעלאת הערך עוצרת את הקירור. מחזור ההפשרה מחמם את התא באופן יזום. פעולה כזאת אינה דורשת נוזקה או הצפנה: די בכך שמי שמגיע אל ממשק הבקרה יזין מספרים אחרים. נקודה אחת חוזרת בכל הדיווחים: בשום אחד מהם אין ייחוס של הזיהוי להתראת SOC, לחוקיות ב‑ SIEM או לכלי אבטחת מידע כלשהו.
מה פורסם על האירוע
ב‑ 3 בנובמבר דיווח השבועון הצרפתי Le Canard enchaîné שתוקפים השתלטו על חלק מבקרי הקירור בחדרים הקרים של EFS בלילה שבין 1 ל‑ 2 בנובמבר, בין היתר במתקנים באזור בורגון‑פרנש קונטה. דיווחים אחרים מתארכים את התקרית ליום שני, 2 בנובמבר.
חלק מהציוד הוחזר לשליטת הצוותים, יחידות אחרות כובו. שקיות פלזמה לעירויים ולייצור תרופות הועברו למתקנים אחרים כצעד מונע. דובר EFS מסר ל‑ Infosecurity Magazine שלא אבדו מוצרי דם. לדבריו, מערכות הבטיחות והנהלים אפשרו תגובה מהירה ופינוי של כל המוצרים מהחדרים שנפגעו. נשיא EFS, פרדריק פאקו (Frédéric Pacoud), אמר לערוץ BFMTV שהארגון היה עלול לאבד דגימות או שקיות פלזמה המיועדות לטיפול בחולים, אך לא נפגעה בטיחותם של מוצרי הדם. לפי EFS נמשכו איסוף הדם והאספקה לבתי החולים כסדרם. הארגון הודיע על התקרית לסוכנות הסייבר הלאומית הצרפתית, ANSSI. אין בשלב זה אינדיקציה לפגיעה במערכות המידע של EFS עצמו.
שלוש חוליות — השלישית נשענת על הודעת הספק
לפי הדיווחים מתוחזקות מערכות הבקרה של חדרי הקירור שנפגעו על ידי Coolworld, חברת השכרה הולנדית בתחום בקרת טמפרטורה הפועלת בחמש מדינות באירופה. EFS מצדו לא נקב בשם הספק. Coolworld פירסמה ב‑ 4 בנובמבר הודעה משל עצמה. לפי ההודעה החברה מודעת לתקרית סייבר הנוגעת לתוכנת ניטור מרחוק המשמשת במערכות קירור. לדבריה היא הגיבה במהירות ונקטה "את הצעדים המתאימים". עוד נמסר שנפגע אצלה מספר מוגבל בלבד של יחידות. הפגיעות "המדווחת בתקשורת" נוגעת לרכיב שסופק לה על ידי ספק צד שלישי שאינו בשליטתה הישירה.
מכאן מבנה של שלוש חוליות. בראשונה הארגון שמחזיק בנכס הפיזי. בשנייה הספק שמתחזק את הציוד ושבמוצריו משמשת תוכנת ניטור מרחוק. בשלישית רכיב שסופק לספק על ידי גוף רביעי. חלוקת האחריות על הניטור בין EFS לספק לא פורסמה, אף לא זהות הבעלים של הציוד. החוליה השלישית נשענת על הודעת Coolworld בלבד, המתייחסת לפגיעות "המדווחת בתקשורת" שאף גוף חוקר לא אישר בפומבי כי נוצלה כאן.
באזהרת CERT-FR מ‑ 12 באוקטובר, שפורסמה בעקבות הגל שבו האקרים חיממו את המקררים בסופרמרקטים בצרפת, נקבו בשמות משפחות בקרים: Danfoss מסדרות AK-SC ו‑ AK-SM, לצד מערכות XWEB של Copeland ושל Dixell. באירוע ב‑ EFS לא זוהו בפומבי דגם בקר, פגיעות שנוצלה או חשבון תחזוקה שנגנב. מכיוון שדגם הציוד אינו ידוע, בדיקה שמתמקדת בשמות הדגמים מאוקטובר אינה יכולה לקבוע אם היא נוגעת לאירוע הזה. דמיון בהתנהגות התוקפים בין הגלים אף אינו מוכיח שמדובר באותם תוקפים או באותה דרך כניסה.
מי תפס את החריגה — הדיווחים חלוקים
כאן אין הדיווחים מתלכדים. EFS מסר ל‑ Infosecurity Magazine שטכנאי כונן הבחין בעלייה חריגה בטמפרטורה בחדרים הקרים במהלך הלילה. הבחנה זו איפשרה לזהות את התקרית בטרם היה בה כדי להשפיע על הפעילות. מנגד, The Connexion, CNBC, AP ו‑ The Next Web מייחסים את הזיהוי המהיר למערכות הניטור וההתראה של המתקנים, כשהצוות פעל לאחר שההתראות נשמעו. משרד הבריאות הצרפתי ביקש להרגיע את הציבור ומסר שבטיחות מוצרי הדם נשמרה הודות למערכות הניטור וההתראה. שתי הגרסאות מתיישבות אם ההתראה היא שהגיעה אל אדם בכונן, אך אף מקור אינו אומר זאת.
בכל מקרה, נוהל הוא שקובע מי מבחין בחריגה, למי היא מדווחת ומי מוסמך לפעול לפיה. כיצד נראו הנהלים בפועל ב‑ EFS לא פורסם.
מה לא ידוע ומה אסור להסיק
הנתון של 110 מעלות צלזיוס, בחדרים שנשמרים לפי הדיווחים ב‑ 30 מעלות מתחת לאפס, מיוחס ל‑ Le Canard enchaîné. Infosecurity Magazine מציין במפורש שאין בכך משמעות שהציוד או דגימות הדם הגיעו לטמפרטורות אלו. אתר Cyber Security News מתאר את הנתון כערך יעד, כלומר הטמפרטורה שנדרשה דרך מערכת הבקרה, ללא ביסוס לכך שהדגימות או שקיות הפלזמה אכן הגיעו אליה. לשכת העיתונות של EFS מסרה לעיתון The Connexion שאינה יכולה לאשר נתונים מדויקים, אלא רק שהטמפרטורות הגיעו לסף גבוה.
מהכיוון השני, גורם ב‑ EFS מסר לרשת הרדיו המקומית ICI שהקריאות הגיעו ל‑ 110 מעלות ואף ל‑ 150 מעלות. עוד מסר שאף דגימה לא נפגעה. ניסוח זה מתאר מדידה ולא ערך יעד, כך שהדיווחים אינם עולים זה עם זה. המספר אינו מאושר רשמית.
אין ייחוס: אף גורם לא נטל אחריות, מסלול החדירה לא נקבע ומספר היחידות שנפגעו לא פורסם. מועד ההודעה הרשמית של EFS מדווח בשני אופנים, ב‑ 3 או ב‑ 4 בנובמבר. לא דווח על פגיעה במידע אישי של תורמי דם או של מטופלים.
הסיכון האמיתי לארגון שלכם
ב‑ 2 בנובמבר פירסם מערך הסייבר הלאומי אזהרה לרשתות קמעונאות, לחברות מזון ולמרכזים לוגיסטיים בישראל, בעקבות גל מתקפות הקירור באירופה. לפי הדיווח נקרא לרשתות הקמעונאות לעבור על מערכות הקירור והבקרה שברשותן. בראש סדר העדיפויות הועמדו המערכות שיש בהן חיבור מרחוק לטכנאים ולספקי שירות. על הגל ההוא פורסם כאן מבזק על מתקפות הקירור שחזרו בתשע מדינות.
זהו אותו מבנה שהגיע אל שירות הדם הצרפתי, אף שמסלול החדירה עצמו לא פורסם. אך בית חולים, מעבדה, מפעל תרופות או שירות דם אינם רשת קמעונאות, חברת מזון או מרכז לוגיסטי. ארגון כזה עלול לקרוא את האזהרה ולהסיק שהיא אינה מופנית אליו.
התרחיש הישראלי המקביל נשען על שלוש שאלות שראוי לבדוק. ראשית, מי מתחזק את שרשרת הקור בבית חולים, במעבדה או במפעל תרופות ואם לאותה חברה חיבור מרחוק אל המערכות. שנית, ציוד כזה מושכר במקרים רבים ואינו בבעלות הארגון. ראוי לבדוק אם הוא מופיע במצאי הנכסים ואם באגף המערכות מכירים את נתיב הרשת אליו. שלישית, אם מי שמחזיק בגישה מרחוק הוא טכנאי תחזוקה של ספק ולא משתמש IT, האם החשבון שלו נכלל בבקרות הזהות שהארגון מפעיל על עובדיו.
ההבדל מאירוע סייבר רגיל נעוץ בסוג הנזק. הנכס שהיה בסיכון כאן אינו מידע, אלא חומר ביולוגי. שקית פלזמה שניזוקה אינה משוחזרת מגיבוי. אוסף דגימות שאבד אינו נבנה מחדש. המקבילה הישראלית היא אצווה בייצור, מוצר בשרשרת קור או אוסף דגימות מחקרי. חלון הזמן לפעולה קצר. לא פעם הוא נפתח בלילה.
010 אבטחת מידע והמשכיות עסקית
סקר סיכונים. זוהי ההתאמה הישירה ביותר באירוע. הסקר עונה על שאלת המיפוי: אלו ספקים חיצוניים מחזיקים גישה מרחוק אל אלו מערכות, איזה ציוד בבעלות הארגון ואיזה מושכר ומה מתוכו אינו מופיע במצאי הנכסים. הודעתה של Coolworld מצביעה הלאה בשרשרת, אל רכיב של ספק צד שלישי שלה. על המיפוי לכלול גם את התלות של הספק הישיר בגורמים נוספים, במידה שהוא חושף אותה. הסקר אינו מבטיח מניעת מתקפה, אלא מייצר את הרשימה שבלעדיה הארגון אינו יודע מה יש לו.
מודיעין סייבר. אזהרת CERT-FR מאוקטובר נקבה בשמות משפחות בקרים. באירוע ב‑ EFS לא זוהה בפומבי דגם בקר כלל. התקרית נוגעת, לפי הודעת הספק, לתוכנת ניטור מרחוק של חברת השכרה. מודיעין המבוסס על שמות דגמי ציוד בלבד אינו מכסה אפוא מסלול מסוג זה. השירות עוקב גם אחר ספקים ואחר תבניות תקיפה. באירוע הזה לא פורסמה התראה מוקדמת על הספק או על הרכיב. אין בסיס לקבוע מה מודיעין היה מציג מראש.
SIEM/SOC. זוהי בעיית גבול. מרכז ניטור יכול לפעול רק על סיגנלים שמגיעים אליו. בצרפת דווח שמערכות הניטור וההתראה של המתקנים זיהו את החריגה במהירות, אך לא פורסם אלו התראות מציוד הספק מגיעות אל הארגון ולמי בתוכו. לכן השאלה הראשונה אינה טכנולוגית אלא הסכמית: אלו התראות מציוד של ספקים חייבות להגיע אל הארגון ולמי. סעיף ההתראות העצמאיות שבאזהרת מערך הסייבר אינו מגדיר היכן תמומש ההתראה. מקומה בפועל בשרשרת הקור ולא ב‑ SOC.
גיבוי והמשכיות עסקית. מחצית הגיבוי אינה רלוונטית: פלזמה אינה קובץ. מחצית ההמשכיות העסקית היא החלק הרלוונטי: אתר חלופי שניתן להעביר אליו מוצרים, יכולת פיזית לבצע את ההעברה בלילה וסמכות מוגדרת לפעול בשעה שבה היא נדרשת. בצרפת דווח שהמוצרים הועברו למתקנים אחרים כצעד מונע ושנהלי הבטיחות אפשרו תגובה מהירה. לא פורסם אם הדבר נשען על תוכנית המשכיות מתועדת.
מה שאינו מתאים לאירוע הזה: עדכוני תוכנה ואבטחה הם המלצה נכונה בכל ארגון, אך באירוע ב‑ EFS לא זוהו בפומבי פגיעות שנוצלה ולא דגם ציוד, כך שאין גשר עובדתי אל השירות הזה. סינון דוא"ל, הגנה אקטיבית מכופרה ומניעת דלף מידע אינם רלוונטיים: לא דווח על וקטור מבוסס דואר, לא דווח על כופרה או על דרישת כופר ולא דווח על הוצאת מידע. גם מודעות עובדים לסייבר אינה ההתאמה הנכונה. מה שדווח כמי שאיפשר את התגובה בזמן היה מכשור של שרשרת הקור וערנות תפעולית במשמרת לילה. אין בכך זיהוי של הודעת דואר או של ניסיון התחזות. הדבר שייך לנוהל, כלומר למי שמדווח על חריגה ולשעה שבה הוא מוסמך לפעול.
לבסוף, שלושה מסעיפי האזהרה של מערך הסייבר – החלפת סיסמאות ברירת מחדל, אימות רב‑גורמי על גישה מרחוק והימנעות מחשיפה ישירה של מערכות הבקרה לאינטרנט – הם בקרות הקשחה ורשת שאין להן שירות מקביל ברשימת השירותים של 010. סגירתם היא עבודה של הארגון מול ספק הקירור שלו.
הנמען של האירוע הזה אינו מנהל אבטחת המידע בלבד, אלא גם מי שחותם על חוזה התחזוקה של מערכת הקירור ומי שמחזיק את רשימת הטלפונים של משמרת הלילה.
למקור הידיעה ולקריאה נוספת לחצו כאן