Entra ID לא מגובה והכופרה יודעת את זה
רוב הארגונים חושבים ש״התאוששות מאירוע״ זה לשחזר קבצים. זו תפיסת עולם ישנה. בעולם של הענן, העבודה, ההרשאות והגישה למערכות יושבות על שכבה אחת שמנהלת את הכול: זהויות. אם שכבת הזהות נפגעה, כל שאר הגיבויים יכולים להיות מושלמים ועדיין תמצאו את עצמכם תקועים מול מסך כניסה. השכבה הזאת נקראת Microsoft Entra ID, מה שנקרא בעבר Azure […]
הענן שומר, אבל מי מגבה? מדריך מעשי ל־Microsoft 365 ו Google Workspace
בואו נדבר באמת. Microsoft 365 ו Google Workspace מצוינים לעבודה, אבל הם לא פוליסת ביטוח לנתונים שלכם. מי שמסתמך על סל המיחזור ועל שמירת גרסאות מגלה מהר מדי שזו לא אסטרטגיית התאוששות, זו תקווה. ב 010 אנחנו לא מתווכחים על תיאוריה. ביום של טעות אנוש, משתמש פנימי או כופרה, מה שקובע הוא דבר אחד: האם […]
נחשפו שני תוספי כרום אשר גונבים צ'אטים של ChatGPT ו- DeepSeek
חוקרי אבטחת סייבר גילו שתי הרחבות זדוניות חדשות בחנות האינטרנט של כרום, שנועדו לגנוב שיחות OpenAI ChatGPT ו- DeepSeek לצד נתוני גלישה נוספים – מידע אישי הנשלח לשרתים הנמצאים תחת שליטת פושעי סייבר. שמות ההרחבות, אשר יחדיו מונות למעלה מ- 900,000 משתמשים הינן: Chat GPT for Chrome with GPT-5, Claude Sonnet & DeepSeek AI AI […]
בעקבות מתקפת סייבר – דלף מידע משמעותי בחברה המפעילה 150 תחנות דלק
חברת Gulshan Management Services, Inc בטקסס המפעילה למעלה מ- 150 תחנות דלק וחנויות נוחות תחת המותגים Handi Plus ו- Handi Stop ברחבי ארצות הברית, אישרה דלף מידע עצום אשר חשף מידע אישי הקשור ליותר מ- 377,000 אנשים. האירוע נחשף באמצעות הגשת תצהיר לתובע הכללי של מיין – צעד נדרש כאשר תושבי מדינה זו מושפעים מדלף […]
ההאקרים כבר בפנים: 6 סימנים שקטים שהעסק שלך מתעלם מהם
אם אתם מחכים לראות קבצים מוצפנים כדי להבין שהותקפתם, אתם משחקים במשחק של אתמול. רוב האירועים מתחילים בשקט: פרטי גישה שנגנבים, תיבת דוא״ל שמסיטה התכתבויות, עדכון אבטחה שנדחה, ואז תוקף שנכנס כמו משתמש לגיטימי. בסוף הדרך יכולה להיות כופרה, אבל לא פעם תראו קודם סחיטת מידע או הונאת תשלום. העלות לא תיאורטית. דו״ח Cost […]
מתקפת סייבר על ענקית ייצור זהב באוסטרליה
חברת Regis Resources שבמערב אוסטרליה היא אחת מיצרניות הזהב הגדולות במדינה. חברת הבת שלה – McPhillamys Gold, נרשמה באתר הדלפת המידע של קבוצת הכופרה Lynx ברשת האינטרנט האפלה ביום שני 5 בינואר. בעוד שפושעי הסייבר סיפקו מעט מאד פרטים אודות מתקפת הסייבר שביצעו, הם ציינו את שמותיהם של מנהלים מרכזיים בחברה ואת תפקידיהם. בתגובה לאתר […]
מתקפת נוזקה של האקרים רוסיים על תעשיית האירוח באירופה
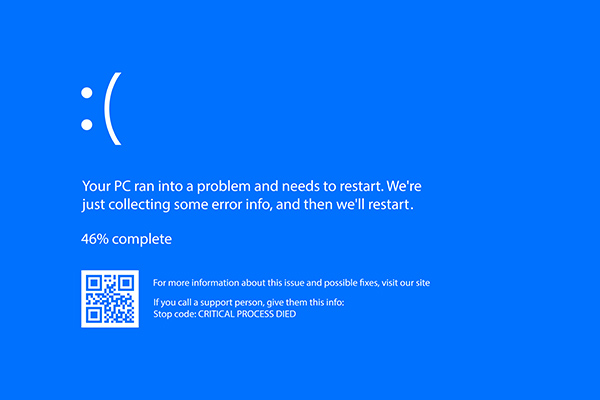
פושעי סייבר רוסים משתמשים בדף מזויף של "מסך המוות הכחול" כדי למקד מתקפות סייבר על בתי המלון וחברות מלונאות אירופיות באמצעות נוזקות. חוקרי סייבר מ- Securonix אמרו כי הם עוקבים אחר מתקפת נוזקות מתמשכת אותה הם מכנים PHALT#BLYX. מתקפת הסייבר מתחילה בדרך כלל בפיתוי המתמקד במנועי חיפוש בתחום המלונאות. מתקפת הסייבר מתחילה בביטול הזמנה מזויף […]
מידע אישי ורפואי של מטופלים נגנב ממרפאת רפואה דחופה בקליפורניה בעקבות מתקפת כופרה
מרכז הרפואה הדחופה Pulse ברדינג קליפורניה הודיע למספר לא ידוע של מטופלים אודות דלף מידע אשר אירע במרץ 2025 – כך עולה מגילוי שפורסם על ידי התובע הכללי של קליפורניה. דלף המידע פגע במידע האישי הבא: שמות, מספרי ביטוח לאומי, מספרי רישיון נהיגה, מידע רפואי, מידע על ביטוח בריאות. קבוצת הכופרה Medusa לקחה אחריות על […]
מתקפת סייבר פוגעת בחזרת סטודנטים ללימודים במכללה
מכללת אורורה בקנדה השעתה את כל השיעורים המתוכננים בכל הקמפוסים ובאינטרנט במהלך השבוע שבין ה- 5 ל- 9 בינואר עקב מתקפת סייבר. מתקפת הסייבר על המכללה התרחשה במהלך חופשת חג המולד והצוות פועל מאז לתיקון ושיקום מערכות המחשוב וכן, לניקוי כל קוד זדוני, הצהירה מנהלת התקשורת ג'יין מאריי בהודעה שפורסמה בערב יום ראשון. לדבריה: "העבודה […]
פושעי סייבר מנצלים את תכונת הדוא"ל של גוגל בענן למתקפת דיוג רבת שלבים
חוקרי אבטחת סייבר של חברת צ'ק פוינט חשפו פרטים על מתקפת דיוג שבה מתחזים פושעי הסייבר לשולחי הודעות לגיטימיות שנוצרו על ידי גוגל, על ידי ניצול לרעה של שירות שילוב היישומים של גוגל קלאוד כדי להפיץ מיילים. מתקפת דיוג זו, מסרה צ'ק פוינט, מנצלת את האמון הקשור לתשתית גוגל קלאוד כדי לשלוח את ההודעות מכתובת דוא"ל […]