מתקפת כופרה על יצרנית רטבים חריפים מטקסס
קבוצת הכופרה Play פרסמה את חברת Garner Foods בבלוג הדלפת המידע שלה ברשת האינטרנט האפלה והקציבה ליצרנית הרטבים החריפים המובילה חמישה ימים בלבד ליצור קשר ולשלם את דרישת הכופר. החברה, שבסיסה בווינסטון-סיילם צפון קרוליינה, מייצרת רטבים מאז 1929 ומוכרת את מוצריה בעשרות אלפי סופרמרקטים, בסיסים צבאיים וחנויות נוחות ברחבי הארץ. Garner Foods ידועה בייצור קווי […]
פושעי סייבר טוענים שבידיהם מידע למכירה על תשתיות של חברות אנרגיה גדולות בארה"ב
פושעי סייבר טוענים שפרצו ל- Pickett and Associates – חברת הנדסה בפלורידה, שבין לקוחותיה נמנים חברות חשמל גדולות בארה"ב. לטענת פושעי הסייבר כ- 139 ג'יגה-בייט של מידע הנדסי אודות חברת החשמל טמפה, חברת דיוק אנרג'י פלורידה וחברת החשמל האמריקאית. מחיר המידע שהם מציעים למכירה הינו 6.5 ביטקוין, שהם כ- 585,000 דולר. Pickett USA מספקת שירותי […]
במתקפת כופרה על אוניברסיטת פיניקס נגנב מידע של 3.4 מיליון אנשים
אוניברסיטת פיניקס אישרה כי מתקפת סייבר חשפה את המידע האישי והפיננסי של כ- 3.49 מיליון אנשים, כולל סטודנטים נוכחיים ובעבר, סגל, צוות וספקים. מתקפת הסייבר יוחסה לקבוצת הכופרה Clop, אשר השתמשה בנקודת תורפה שלא הייתה מוכרת קודם לכן ב- E-Business Suite של Oracle כדי להשיג גישה בלתי מורשית למערכות המחשוב של האוניברסיטה. למרות שהאירוע התרחש […]
מתקפת שרשרת אספקה על ספק הקייטרינג והדיוטי פרי של Korean Air גרמה לדלף מידע
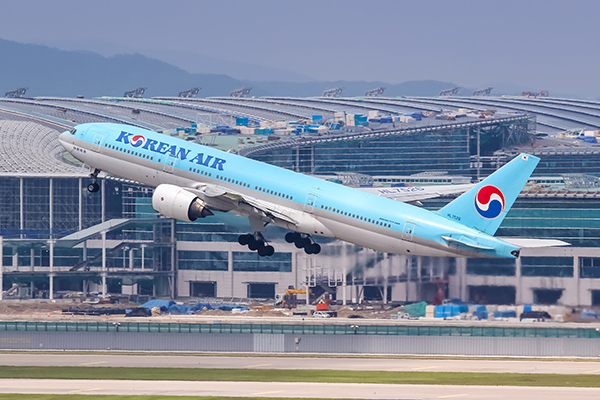
חברת התעופה קוריאן אייר סבלה מפרצת אבטחה לאחר שספקית הקייטרינג שלה Korean Air Catering & Duty-Free (KC&D) הותקפה וכתוצאה, נגנבו נתונים אישיים של כ- 30,000 עובדים של קוריאן אייר. קוריאן אייר היא חברת התעופה של דרום קוריאה ואחת מחברות התעופה הגדולות באסיה, המפעילה שירותי נוסעים ומטען ברחבי העולם. היא מעסיקה כ- 18,000-20,000 איש ברחבי העולם […]
מתקפת סייבר השביתה את שירות הדואר של צרפת ואת זרוע הבנקאות שלה
מפעילת הדואר הלאומית של צרפת וחטיבת הבנקאות שלה חוו מתקפת סייבר אשר שיבשה משלוחי חבילות ותשלומים מקוונים במהלך השיא של תקופת חג המולד. לה פוסט מסרה בהצהרתה כי מתקפת מניעת שירות מבוזרת (DDoS) גרמה לשירותים המקוונים שלה להיות בלתי זמינים. שירות הדואר מסר כי נתוני הלקוחות נותרו מאובטחים, אך נפגעו משלוחי חבילות ודואר. בסניף דואר […]
האקרים איראנים טוענים שפרצו למכשיר הטלפון של צחי ברוורמן
קבוצת האקרים איראנית בשם Handala פרסמה רשימות אנשי קשר, תמונות והתכתבויות – אותם היא טוענת שגנבה מתוך הסמארטפון של צחי ברוורמן – ראש מטהו של ראש הממשלה בנימין נתניהו. הקבוצה הכריזה כי פרצה למכשירו של ברוורמן והשיגה גישה להודעות, אימיילים וחומרים אחרים המכילים לכאורה ראיות ל“מעשים מוסריים וכלכליים דוחים” כמו סחיטה, שימוש לרעה בכוח ושוחד. […]
מייל אחד וסיסמה דולפת: כך נופלים עסקים בתוך יום
בואו נשים את זה על השולחן: רוב העסקים לא נפרצים כי אין להם אנטי וירוס. הם נפרצים כי הם מאפשרים לתוקף להיכנס כמו משתמש לגיטימי, ואז מגלים את זה רק כשהכול כבר נעול. כופרה היא לא ההתחלה של האירוע. היא הסוף. והסוף הזה כמעט תמיד מתחיל בשילוב קטלני של שני דברים: גישה זולה ומסלול קצר. […]
מ-Credential Leak לפריצה מלאה: מסלול התקיפה שארגונים מפספסים
למה דליפת סיסמה היא אירוע סייבר, לא תקלה תפעולית דליפה של זהויות היא לא רק “עוד משתמש שצריך להחליף לו סיסמה”. היא יכולה להיות התחלה של שרשרת. באותו DBIR מופיע נתון שמנהל צריך לקרוא פעמיים: בניתוח שהצליב לוגים של נוזקות גונבות מידע עם קורבנות כופרה, 54% מהקורבנות הופיעו עם דומיין ארגוני בתוך מאגרי ה infostealer, […]
פורנהאב נפרץ – דלף מידע של היסטוריית הצפיות והחיפוש של חברי פרימיום
האם את/ה חבר/ה ב- Pornhub Premium? ייתכן שתרצה/י לשים לב יותר להתראה על דלף מידע המתוארת כ"קבוצה מוגבלת של אירועי סייבר". ניסוח זה מסתיר את הסיפור האמיתי: היסטוריית הצפייה והחיפוש שלך עשויה להיות כעת בידי האקרים והאם היא תפורסם? זה תלוי אם Pornhub תשלם את הכופר שנדרש ממנה על ידי פושעי הסייבר. כפי שדווח על […]
גוגל מפסיקה את פעילות כלי ניטור הרשת האפלה
גוגל הודיעה כי היא מפסיקה את פעילות כלי הדיווח שלה על רשת האינטרנט האפלה בפברואר 2026, פחות משנתיים לאחר שהושק כדרך למשתמשים לנטר אם המידע האישי שלהם נמצא ברשת האפלה. סריקות לאיתור פרצות חדשות ברשת האפלה יופסקו ב- 15 בינואר 2026 והכלי יחדל מלהתקיים החל מ- 16 בפברואר 2026. "בעוד שהדוח הציע מידע כללי, המשוב […]