"ההאקרים הלבנים שלנו הצביעו על נקודות לשיפור בפני הצוות." כך כתב מנכ"ל קבוצת GMO היפנית, מסאטושי קומגאי, ברשומה שפרסם בשבוע שעבר ושעליה דיווח The Register. הצוות, לדבריו, אכן לקח את הדברים לתשומת ליבו והחל לעבוד על צעדי מיגון. מה שקרה אחר כך הינו הסיפור האמיתי כאן: החברה התקדמה בזהירות, שקלה את ההשפעה על זמינות השירות ותעדפה נושאים אחרים. התגובה, בלשונו, הייתה חסרה בעומק ובמהירות — מה שאפשר לתוקפים לנצל את הפגיעות.
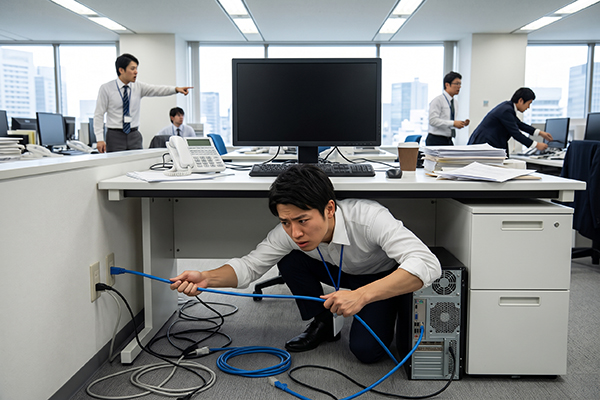
המחיר של אותו איחור הגיע ללקוחות בצורה של הנחיה חריגה: לגבות את המידע, לנתק את הרשת, לכבות את המחשב ולשלוף את הכבל המחובר אליו, הכול עד הצהריים.
מה קרה?
Onamae.com Desktop Cloud הינו שירות שולחנות עבודה וירטואליים בענן שמפעילה GMO Internet, חלק מקבוצת GMO Internet ואחת מרשמות הדומיינים הגדולות ביפן.
את החדירה זיהתה החברה בעצמה. ב‑ 20 באוקטובר אישרה שצד שלישי בלתי מורשה התקין תוכנות זדוניות בסביבות השרתים של חלק מהלקוחות. למחרת, בשעה 04:00 שעון מקומי, החלה לכבות בהדרגה את שרתי הלקוחות. ההשבתה חלה על כל תוכניות השירות, בלי מועד יעד לחידוש. היקף החשיפה שפורסם: עד 26,739 שרתי לקוחות שייתכן שהותקנה בהם נוזקה. פרטי התשלום, לרבות פרטי כרטיסי אשראי, נשמרים לפי החברה בתשתית נפרדת ולא נפגעו. לקוחות ששמרו סודות על השרתים, כמו סיסמאות, הונחו להחליף אותם מיד.
מכאן והלאה הכתיב התוקף את הקצב. ב‑ 21 באוקטובר הגיע דואר אלקטרוני עם דרישה של כ‑ 8 מיליארד ין, כ‑ 50 מיליון דולר. ב‑ 22 באוקטובר דיווחה החברה למשטרה היפנית. ב‑ 24 באוקטובר הציגה פיצוי של 5,000 ין (כ‑ 30 דולר) לכל לקוח, הציעה סביבה חלופית ופנתה לעזרת גופי ממשל. את הדרישה לכסף דחתה, בנימוק שתשלום אינו מבטיח שהמידע יימחק או שלא ייעשה בו שימוש לרעה. ב‑ 25 וב‑ 26 באוקטובר החלה לאסוף מכשירים מלקוחות כדי לבדוק אם נותרה בהם נוזקה. ב‑ 26 באוקטובר הזהירה שהתוקפים מתכננים להדליף את מידע הלקוחות ולהפעיל מטען כופרה שהושתל בשרתי הלקוחות בשלב מוקדם של המתקפה. למחרת הגיעה הנחיית הכיבוי. באותו יום אישרה החברה שהתוקף פרסם מידע שנראה קשור אליה וללקוחותיה.
לפי BleepingComputer, נראה שהתוקף לא מימש בפועל את האיום, שכן לא הופעלה כופרה על מכונות הלקוחות. החברה עבדה עם Trend Micro על ההתאוששות, סרקה מערכות של לקוחות כדי לבדוק אם נותרה בהן נוזקה והציעה מחשבים חלופיים שווי ערך ללקוחות שנזק מכופרה אצלם אומת. את הציבור ואת התקשורת הזהירה לא להפיץ את המידע שנחשף, תחת איום בצעדים משפטיים.
למה דווקא השירות הזה?
השירות הזה אינו ענן כללי בלבד. GMO משווקת אותו כסביבה אידיאלית למסחר אוטומטי במטבע חוץ, לרבות הפעלה רצופה של MetaTrader 4. כלומר, על השרתים האלו רצות אפליקציות מסחר של לקוחות, עם פרטי התחברות לחשבונות מסחר אמיתיים.
בעדכונים שפרסמה החברה בהמשך דיווחו לקוחות על פעולות בלתי מורשות בחשבונות המסחר שלהם. מה זיהתה הפלטפורמה עצמה לא פורסם. החברה העריכה שצדדים שלישיים ראו קרוב לוודאי את סיסמאות המשתמשים לשירותי המסחר. למחרת הנחתה להחליף אותן מיד — דווקא ממכשיר שאינו המכשיר שבו מבצעים מסחר. מעבר לכך פנתה לשירותי המסחר הגדולים וביקשה מהם שלושה דברים: לכפות ניתוק של כל ההפעלות הפעילות, לנטר פעולות בלתי מורשות ולחסום בקשות מסחר שמגיעות מ‑ Onamae.com Desktop Cloud.
כאן מופיע פרט תפעולי שכדאי לזכור הרבה מעבר למקרה הזה. לפי אזהרת GMO, יש אפליקציות מסחר שעשויות להמשיך להחזיק הפעלה פעילה גם לאחר החלפת הסיסמה. החלפת סיסמה אינה ניתוק גישה.
במה הודה המנכ"ל?
החברה אישרה שבמערכות השירות היו פגיעויות אבטחה, שבוצעה גישה לסביבה ללא הרשאה ושמידע לקוחות דלף מהחברה. ברשומה של קומגאי נוספה הודאה חשובה יותר, הנוגעת למה שקרה עוד לפני המתקפה. השיקולים שהאטו את הטיפול, לדבריו, היו ההשפעה על זמינות השירות ותעדוף של נושאים אחרים. בניסוח שלו, החברה נכשלה בתרגום המקצועיות של אנשיה להגנה אפקטיבית ברמת הארגון.
שימו לב למה שנאמר כאן. לא נטען שלא היה מי שיזהה בעיות. נטען שנקודות לשיפור הוצבעו בתוך הבית, על ידי מקצוענים שהחברה מעסיקה, אך הטיפול בהן התקדם לאט. השיקול שהאט אותו היה החשש לפגוע בזמינות השירות. המחיר שבסוף שולם היה השבתה של כל תוכניות השירות, בלי תאריך חידוש.
קומגאי הצהיר על סביבה חלופית בחינם לשישה חודשים, על שדרוג יסודי של תשתית המערכות ועל חקירת עומק בעזרת מומחים חיצוניים. את תשלום ה‑ 5,000 ין תיאר כאות ראשוני של כוונה טובה כלפי לקוחות שחוו אי נוחות. במקביל התחייבה החברה לכסות הפסדי מסחר שנגרמו ממתקפת הסייבר.
ההמשך של דבריו חורג מהחברה שלו. לטענתו, הקלות שבה אפשר לחבר מודלים בעלי משקלים פתוחים ולהפוך אותם לכלי תקיפה הפכה מתקפות סייבר שדרשו בעבר מיומנות גבוהה לכאלו שכל אחד יכול לבצע. יחידת הסייבר של הקבוצה, לדבריו, אימתה שמקור מתקפה על כ‑ 20 חברות ביפן היה שימוש לרעה ב‑ ARTEX – כלי בדיקות חדירה אוטונומי שנועד במקור להגנה. לפי החברה, לא נקבע קשר פומבי בין ARTEX לבין הפריצה ל‑ Onamae. חשוב לא למתוח את החוט הזה מעבר לכך. המסקנה שהוא עצמו הסיק הייתה לאומית: חברה אינה יכולה להתגונן לבד. בעקבות כך הגיש לממשלת יפן הצעה להגנת סייבר יזומה ברמה הלאומית, בטענה שבלי הגנות ברמת המדינה, אירועים כאלו בלתי נמנעים.
ההקשר הזה מלמד גם בכיוון ההפוך. לפי דיווח CrowdStrike שפורסם מוקדם יותר החודש, אותו כלי שימש בספטמבר נגד מוסדות פיננסיים בדרום קוריאה. מתקפות הסייבר שם הסתמכו בעיקר על ניצול בקרות אבטחה חלשות, כמו היעדר אימות רב שלבי. כלומר, גם כשהכלי ההתקפי משתכלל, מה שהוא מנצל נותר הבסיס שלא טופל.
הסיכון האמיתי לארגון שלכם
ראשית, תשתית שאולה. ארגון שמריץ את עבודתו על שולחן עבודה וירטואלי אצל ספק, אינו שולט בעיתוי ההשבתה שלו. כאן ההשבתה לא נבעה מהחלטה של הלקוח, אלא מהחלטה של הספק. ההנחיה שהגיעה בסופה הייתה לכבות גם את המחשב שבבית או במשרד. תוכנית המשכיות שמניחה שהעובד ימשיך לעבוד מהמחשב שלו אינה מכסה תרחיש שבו הספק מבקש לנתק את אותו מחשב מהחשמל.
שנית, קצב הטיפול בממצא. זהו הלקח החד ביותר כאן. הוא נשען על מה שתיאר המנכ"ל עצמו, גם אם הניסוח להלן אינו שלו: ממצא אבטחה בלי תאריך סיום, בלי אחראי ובלי החלטה מתועדת מי מקבל על עצמו את הסיכון בזמן ההמתנה הינו ממצא שמתועד, לא ממצא שמנוהל. רשות הפיקוח הפיננסי ביפן, למשל, פרסמה במאי הנחיה למוסדות פיננסיים להיערך לגידול בפגיעויות. בהנחיה נדרש חיזוק של היסודות: ניהול פגיעויות, הגנה לעומק ומוכנות לאירועי סייבר.
שלישית, הפעלה שנשארת פתוחה. החלפת סיסמאות היא הצעד הראשון שכל ארגון עושה אחרי אירוע. לעיתים קרובות היא גם הצעד היחיד. האירוע הזה מראה את הפער: הפעלה שנשארה פתוחה עשויה להמשיך לתת גישה אחרי שהסיסמה הוחלפה. ניתוק כל ההפעלות הפעילות צריך להופיע בנוהל התגובה כשלב נפרד.
רביעית, פיצוי אינו שחזור. 5,000 ין ללקוח אינם מכסים את העבודה של בנייה מחדש של סביבת עבודה, אימות של כל חשבון חיצוני ובדיקה של כל מכשיר. ארגון שמסתמך על התחייבות הספק לפיצוי צריך לדעת שהפער בין הפיצוי לעלות האמיתית נופל עליו.
חמישית, המטען שממתין. לפי החברה, מטען הכופרה הושתל בשרתי הלקוחות בשלב מוקדם של מתקפת הסייבר. הפעלה שלו לא אושרה עד כה, בעוד הבדיקות טרם הושלמו. פירוש הדבר שבין הפריצה לאיום עברה תקופה שבה הנוזקה כבר ישבה על שרתי הלקוחות. את החדירה עצמה זיהתה החברה ב‑ 20 באוקטובר, אך את טיב המטען חשפה דווקא הודעת התוקף.
010 הגנה על מידע
שירות סקר סיכונים ממפה את החשיפה בצורה תקופתית. במקרה כזה הערך שלו אינו בגילוי עצמו. GMO גילתה בעצמה, דרך צוות פנימי. מה שסקר מסודר מוסיף הינו המסגרת סביב הממצא: דירוג, אחראי, תאריך יעד, החלטה מתועדת מי מקבל על עצמו את הסיכון עד שהממצא נסגר. בלי המסגרת הזאת, גם ממצא שזוהה נכון יכול להמתין.
שירות עדכוני תוכנה ואבטחה הוא מה שהופך ממצא להחלטה שמתבצעת בפועל, גם כשהעדכון מצריך חלון תחזוקה שפוגע בזמינות. דווקא כאן נמצא אחד השיקולים שהחברה הודתה בהם. זהו אם כן המקום שבו תהליך מסודר של חלונות עדכון ובדיקה מקצר את משך הזמן שבו ממצא נשאר פתוח. מה בדיוק נוצל כאן לא פורסם. גם פגיעות או CVE לא נמסרו.
שירות הגנה אקטיבית מכופרה מכוון לתרחיש של מטען ממתין. היעד הוא לזהות ולחסום את ההפעלה בשלב ההרצה, לפני ההצפנה, במקום להסתמך על כך שהתוקף יבחר לא ללחוץ על ההדק. לצידו, שירות גיבוי והמשכיות עסקית הוא זה שעונה על ההנחיה שהחברה שלחה ללקוחותיה: לגבות ואז לכבות. הנחיה כזאת שווה משהו רק בשני תנאים. הראשון, קיומו של גיבוי מופרד שניתן לשחזר ממנו. השני, תרגול של השחזור לפני יום האירוע.
שירות SIEM/SOC נוגע בפער שהאירוע חושף. על הפעולות הבלתי מורשות בחשבונות המסחר דיווחו לקוחות. מה שזיהתה הפלטפורמה עצמה לא פורסם. ניטור מרוכז עם תגובה מנוהלת מקצר בדיוק את הפרק הזה, שבין הפעולה החריגה הראשונה לרגע שבו מישהו שם לב. שירות מודיעין סייבר משלים אותו מהצד החוץ ארגוני, שכן פרסום מידע גנוב והודעות התוקף מופיעים בזירות שאפשר לנטר, מוקדם יותר מהרגע שבו הלקוח מגלה את עצמו ברשימה.
שירות מניעת דלף מידע (DLP) מצמצם מראש את כמות המידע הרגיש שיכול לצאת מהארגון, בייחוד סודות ופרטי התחברות ששמורים על עמדות ושרתים — בדיוק מה שהחברה ביקשה מלקוחותיה להחליף. שירות סינון דוא"ל רלוונטי לשלב שבא אחרי האירוע: GMO הזהירה מפני גידול בדואר פישינג שינצל את האירוע. בנוסף הבהירה שלא תבקש סיסמה או פרטי אשראי בדואר אלקטרוני או בטלפון. גל כזה מגיע לכל לקוח של ספק שנפרץ.
שורה תחתונה
החברה הזאת לא חסרה מומחים. היו לה האקרים לבנים משלה, הם הצביעו על נקודות לשיפור, הצוות אף התחיל לעבוד על מיגון. מה שחסר היה הכרעה בשתי שאלות. הראשונה, מי מחליט שחלון תחזוקה שפוגע בזמינות עדיף על הסיכון. השנייה, עד מתי מותר להשאיר ממצא פתוח.
המנכ"ל עצמו הסיק שהפתרון חורג מגבולות החברה ודורש הגנה לאומית. ייתכן שהוא צודק. עם זאת, הפער שהאירוע הזה חושף ברמת הארגון אינו טכנולוגי. הוא גם אינו נפתר ברכש של עוד כלי. הוא נפתר בתהליך שמחייב תאריך סיום לכל ממצא, לצד החלטה מתועדת מי מקבל על עצמו את הסיכון עד אז.
למקור הידיעה ולקריאה נוספת לחצו כאן