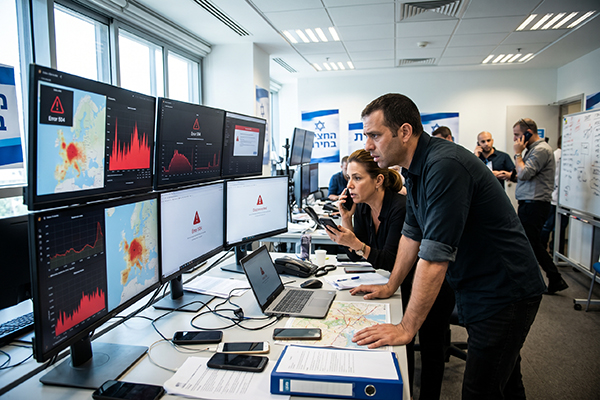
ערב הבחירות לכנסת ה‑ 26 מצאו כמה ממועמדי מפלגת "עמך ישראל" ומבכירי מטה הבחירות שלה את עצמם חסומים מוואטסאפ. לפי הודעת המפלגה, שפורסמה ב‑ 26 באוקטובר ודווחה ב‑ Times of Israel, מדובר במתקפה מתואמת על מספרי הטלפון הפרטיים שלהם, שבוצעה לכאורה באמצעות מספרי טלפון זרים כחלק מניסיון רחב יותר לשבש את עבודת המטה ביום הבחירות. המפלגה פנתה לרשויות, הגדירה את המעשים כעבירות פליליות ומסרה שהפעילות חזרה לתקינות הודות להיערכות מוקדמת שכללה רכישת מכשירים חלופיים. אלו טענות של המפלגה עצמה, ללא אימות עצמאי.
שימו לב למה שלא קרה כאן. שום מערכת ארגונית לא נפרצה, שום מסד נתונים לא נגנב, שום נוזקה לא הורצה. בכל זאת, כמה מהאנשים המרכזיים בארגון איבדו את ערוץ העבודה העיקרי שלהם בשעה הגרועה ביותר. זהו הדפוס שראוי לקחת מהשבוע הזה, יותר מכל מספר.
מה שקרה סביב הבחירות, במספרים
ב‑ 25 באוקטובר, יומיים לפני יום הבחירות, פרסמה צ'ק פוינט נתונים על היקף התקיפה בישראל. בשבועות הראשונים של אוקטובר ספגו ארגונים בישראל ממוצע של כ‑ 2,700 מתקפות סייבר בשבוע, עלייה של 55% בהשוואה לאותה תקופה ב‑ 2025. מגזר הממשלה רשם כ‑ 2,300 מתקפות בשבוע, עלייה של 82%. הזינוק החד ביותר נרשם בתחום האנרגיה והתשתיות, שבו הנפח הוכפל עם עלייה של 107% לממוצע של כ‑ 3,900 מתקפות בשבוע.
צ'ק פוינט אימתה כ‑ 87 מתקפות סייבר על ישראל מתחילת החודש. רוב המתקפות שאומתו לא כוונו לגניבת מידע, אלא להפלת אתרים או לשינוי תוכנם. במקביל עלה השיח על ישראל ועל הבחירות בקרב קבוצות תקיפה ברשת האפלה ב‑ 110% בהשוואה לספטמבר.
הפילוח הזה מלמד יותר מהסכום. אירוע לאומי הינו חלון תקיפה שתאריכו ידוע מראש. מי שהתכונן אליו לא השתמש בכלים יקרים, אלא בשלושה כלים זולים שכל ארגון ישראלי פוגש גם בשבוע רגיל.
הכלי הראשון: זמינות
השבתת אתר הינה ההישג הזול ביותר שאפשר להציג לציבור. היא אינה דורשת גישה למידע ואינה דורשת שהייה ממושכת ברשת הארגונית. התוצאה שלה נראית לעין מיד, גם לקהל שאינו מבין דבר בסייבר.
ברשת האפלה נדונו מתקפות מניעת שירות (DoS) שתוכננו ליום הבחירות עצמו. בין האתרים שהוזכרו: משרד ראש הממשלה, הכנסת, משטרת ישראל, משרד החוץ ובנק ישראל. בנוסף פורסמה קריאה לתקוף את אתר מפלגת "ישר".
מבחינת ארגון עסקי המשמעות אינה פוליטית. דווקא בשעה שבה הקהל מרוכז — מועד דיווח, השקה, אירוע תקשורתי, או יום שבו הארגון עצמו נמצא בכותרות — עולה גם התמריץ להפיל את החלון שדרכו אתם מדברים עם הלקוחות.
הכלי השני: התחזות
במהלך ספטמבר ואוקטובר נרשמו יותר מ‑ 1,200 אתרים הקשורים לבחירות. לפי צ'ק פוינט, כאחד מכל 47 מהם חשוד כזדוני. אחת ההודעות שזוהו התחזתה ל"מערכת מידע לבוחר" וביקשה מהנמענים לאמת את פרטיהם. הכפתור שהוביל כביכול לאימות הפרטים הוביל בפועל לאתר שנבנה כדי לגנוב את מה שהוקלד בו: מספר תעודת זהות, שם, כתובת מגורים וכתובת דואר אלקטרוני.
הודעה שמתחזה לגוף רשמי עובדת טוב יותר דווקא כשהציבור מצפה לקבל הודעה מגוף רשמי. בשבוע בחירות זה מגיע כביכול מוועדת הבחירות המרכזית. בעונת הדיווחים זה מגיע כביכול מרשות המסים. בסוף החודש זה מגיע מספק שמבקש לעדכן פרטי חשבון בנק. התשתית זהה בשלושת המקרים. מה שמשתנה הוא רק הסיפור שהדביקו לתשתית.
לנתון אחד בדיווח יש משקל מיוחד בהקשר הזה. לפי צ'ק פוינט, מסד נתונים שלכאורה מכיל רשומות על 6.5 מיליון בוחרים ישראלים הוצע שוב למכירה ברשת האפלה, אחרי שדלף בעבר. חלק מההאקרים טוענים שרכשו אותו. מידע כזה יכול להפוך הודעת פישינג כללית להודעה שכבר יודעת את פרטי הנמען. מודעות שנשענת על הכלל "אם ההודעה יודעת עליי דברים, היא אמיתית" מפסיקה להגן ברגע כזה.
הכלי השלישי: אנשים
כאן חוזר הסיפור שבו נפתח המאמר. חשבון הוואטסאפ הפרטי של מנהל, של איש מכירות או של בעל שליטה הפך מזמן לכלי עבודה ארגוני: דרכו מאושרות העברות, מסוכמות עסקאות ומועברים מסמכים. חסימה שלו משביתה אדם מרכזי בלי לגעת באף מערכת שבבעלות הארגון. משמע: גם בלי להדליק נורה באף בקרה ארגונית, בלי לייצר רשומה באף יומן, בלי שיהיה למי לפנות בארגון כדי לשחזר את הגישה.
בימים שקדמו לבחירות דווח גם על פעולות מהצד הממשלתי, כפי שדיווח The Jerusalem Post. שב"כ הודיע ב‑ 22 באוקטובר על הסרת חשבונות רבים מרשתות חברתיות, שפעילותם עלולה הייתה לאפשר השפעה זרה על הליך הבחירות. ב‑ 25 באוקטובר הודיעה משטרת ישראל על חשיפת מערך חשבונות ב‑ X שנחשדו בניסיון להשפיע על תוצאות הבחירות, בניטור משותף עם פרקליטות המדינה. חלק מהחשבונות הוסרו.
הפעולות האלו עוסקות בהשפעה על דעת הקהל. אין בהן איום הישיר על עסק מסחרי. הדיווח של המפלגה — כן.
מי שעומד מאחורי הפרסומים
לפי ניתוח צ'ק פוינט, 53% מהאירועים יוחסו להאקטיביסטים פרו‑פלסטינים, 18% להאקטיביסטים אינדונזים ו‑ 10% לגורמים פליליים. מתוך אלו הצביעה צ'ק פוינט במיוחד על הקבוצה האיראנית Handala, שהגדילה משמעותית את תדירות הפרסומים שלה וקישרה אותם במפורש לבחירות בישראל. בעשרת הימים שקדמו לדיווח נרשמה עלייה בפעילות הפומבית של קבוצות תקיפה עוינות לישראל, שפרסמו חומרים שלטענתן הושגו במתקפות סייבר: סרטונים, תמונות וקבצים הנוגעים לאנשים בישראל, לבסיסי צבא, להתכתבויות של נושאי תפקידים ולמסדי נתונים עם מידע אישי.
כאן נמצא הקישור של הסיפור הזה לעסק ממוצע. מחקר נפרד של צ'ק פוינט על הקבוצה, שפורסם במרץ 2026, מתאר את Handala כפרסונה מקוונת שמופעלת על ידי שחקן המכונה Void Manticore ומקושר למשרד המודיעין והביטחון של איראן (MOIS). אותו מחקר מתעד את דרך הכניסה האופיינית של הקבוצה: תקיפת ספקי IT וספקי שירות כדי להשיג פרטי התחברות — בעיקר דרך חשבונות VPN שנפרצו. באותו מחקר תועדו מאות ניסיונות התחברות וניסיונות פריצה בכוח גס אל תשתיות VPN ארגוניות, שנקשרו לתשתית של הקבוצה, לרוב ממוקדי VPN מסחריים וממכונות עם שמות ברירת המחדל של מערכת ההפעלה Windows. התנועה הרוחבית ברשת הקורבן, לפי אותו מחקר, מתבצעת בעיקר דרך RDP.
כלומר, הקבוצות שמפרסמות את החומרים האלו אינן מגיעות דרך הפוליטיקה. לפי המחקר ממרץ 2026, דרך הכניסה האופיינית היא ספקי IT וחשבונות גישה מרחוק. לא נמסר כיצד הושגו החומרים שפורסמו באוקטובר.
הסיכון האמיתי לארגון שלכם
ראשית, חלון מרוכז. נתוני צ'ק פוינט מראים שאירוע לאומי מוסיף עשרות אחוזים לנפח התקיפה בהשוואה לאותה תקופה בשנה שעברה. במגזר האנרגיה והתשתיות הנפח אף הוכפל. ארגון שבונה את ההיערכות שלו על הממוצע השנתי מתכונן לעומס הלא נכון. כל ארגון יודע מראש מתי הוא עצמו נמצא בחלון כזה.
שנית, התלות בתשתית של אחרים. העלייה החדה במתקפות על אנרגיה ותשתיות אינה נתון מופשט עבור עסק. אלו הגופים שמספקים לכם חשמל ותשתית תקשורת. השבתה אצלם הינה השבתה אצלכם. אותו היגיון חל על ספק ה‑ IT, שלפי מחקר צ'ק פוינט ממרץ 2026 על Handala נתקף באופן עקבי כדי להשיג דרכו פרטי התחברות של לקוחותיו.
שלישית, המידע שכבר דלף. מסד בוחרים שהוצע שוב למכירה, לצד קבצים ומסדים שקבוצות תקיפה מפרסמות, יוצרים מצב שבו פותח התוקף את השיחה כשהוא כבר מחזיק פרטים נכונים. ההודעה הראשונה שתגיע לעובד שלכם לא תיראה כמו הודעה מחשידה.
רביעית, ההיקף שאינו מופיע באף מסמך. מספר הטלפון הפרטי של מנהל, חשבון הוואטסאפ שלו וחשבון הלינקדאין של סמנכ"ל אינם רשומים כנכסי הארגון. בפועל הם נכסי הארגון. אין עליהם בקרה, אין עליהם ניטור, אין נוהל לשחזור הגישה אליהם.
010 הגנה על מידע
שירות מודיעין סייבר נוגע בשני ממצאים מהדיווח הזה. ניטור שיח של קבוצות תקיפה בזירות הסגורות נותן התראה מוקדמת כשהשיח על המגזר שלכם או על שמכם עולה, באותן זירות שבהן נמדדה כאן עלייה של 110% בשיח על ישראל ועל הבחירות. במקביל, איתור דומיינים הדומים לשמכם יכול להעלות את ההתחזות כבר בשלב רישום הדומיין, לעיתים לפני שנשלחת ההודעה הראשונה. זהו אותו שלב שבו נרשמו, לפי צ'ק פוינט, יותר מ‑ 1,200 אתרים הקשורים לבחירות.
שירות סינון דוא"ל נועד לצמצם את מספר ההודעות המתחזות לגוף רשמי ומגיעות לתיבת העובד. הדיווח אינו מציין באיזה ערוץ נשלחה ההודעה שזוהתה. מכאן שהמענה המלא לכלי השני אינו טכני בלבד. לצידו, שירות מודעות עובדים לסייבר בונה את הרפלקס שחסר: הודעה שמבקשת לאמת פרטים אישיים אינה מאומתת דרך הקישור שבה, אלא דרך ערוץ שהעובד יוזם בעצמו.
שירות SIEM/SOC הינו המקום שבו מתקפת הזמינות וניסיונות ההתחברות החריגים לחשבונות הארגון מקבלים עיניים. ניסיונות ההתחברות בכוח גס אל תשתית VPN, שמחקר צ'ק פוינט ממרץ 2026 מתעד במאות מול ארגונים, מייצרים חתימה ברורה ביומנים — אך רק אם מישהו צופה בהם בזמן אמת ויודע להגיב. אותו מחקר ממליץ במפורש לנטר התחברויות ממדינות שלא נראו קודם בארגון. בנוסף הוא ממליץ על חיפוש יזום של גישת RDP ממכונות עם שמות ברירת המחדל של חלונות.
שירות עדכוני תוכנה ואבטחה מצמצם את שטח החשיפה של רכיבי הגישה מרחוק עצמם. ההמלצות באותו מחקר כוללות גם אימות רב שלבי לגישה מרחוק ולחשבונות מורשים, הגבלת גישת RDP והשבתתה היכן שאינה נדרשת תפעולית.
שירות סקר סיכונים הינו המקום להכריע בשתי שאלות שאין להן תשובה טכנית. הראשונה: אילו מהשירותים הפומביים שלכם אמורים לשרוד זינוק עומס. השנייה: מי האנשים שחשבונותיהם הפרטיים הפכו לכלי עבודה ארגוני. ממנה נגררת שאלה שלישית: איזה נוהל קיים כשאחד מהם נחסם. שירות גיבוי והמשכיות עסקית הוא זה שקובע מה קורה בפועל כשאתר או ממשק מרכזי יוצאים משירות בשעה הגרועה ביותר. שירות מניעת דלף מידע (DLP) מצמצם את כמות המידע שיכול לצאת מהארגון ולהצטרף למסדים שמוצעים למכירה ברשת האפלה.
שורה תחתונה
לפי סיוון דרור, מתחום מחקר ניהול החשיפה בצ'ק פוינט, הימים סביב הבחירות הם תקופה קריטית שבה גורמי איום יכולים לנצל את תשומת הלב הציבורית. בחברה הצביעו על כך שתשומת הלב הציבורית היא עצמה מה שהופך את התקופה לאטרקטיבית לתוקפים. ההמלצה שלהם לארגונים הייתה להגן על האתרים ועל החשבונות הרשמיים שלהם ולהיערך לתגובה מהירה.
זהו הלקח שכדאי לקחת, גם אחרי שהקולות נספרו. תשומת לב ציבורית הינה משאב שהתוקפים סופרים. כל ארגון עובר בשנה כמה חלונות כאלו. את תאריכיהם הוא יודע מראש. ההבדל בין ארגון שנערך לחלון כזה לארגון שמופתע ממנו אינו נמצא בכלים שהתוקף הביא, אלא בשאלה מה הוכן מראש: אימות רב שלבי על חשבונות הניהול, ערוץ תקשורת חלופי לאנשי המפתח, בדיקה שהשירותים הפומביים שורדים זינוק עומס.
למקור הידיעה ולקריאה נוספת לחצו כאן