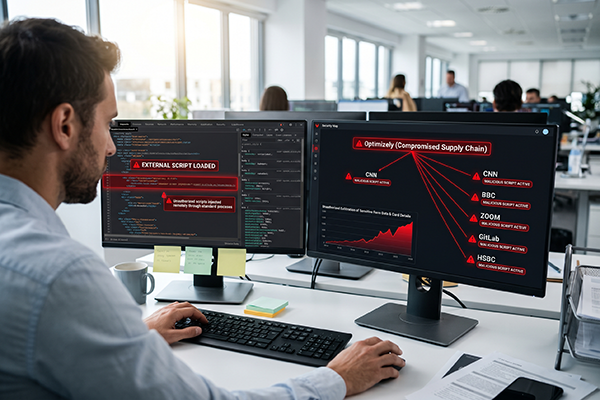
שדה קוד אחד בחשבונות הלקוחות של ספק חיצוני, הספיק כדי שקוד זדוני ירוץ ביום שני, 16 בנובמבר, בדפדפנים של מבקרים באתרי CNN, BBC, Zoom, GitLab ו‑ HSBC. הספק הוא Optimizely – פלטפורמה שבה אתרים בודקים גרסאות שונות של עמודים ומתאימים אותם למבקר. הקוד שהתוקף הוסיף נועד להחליף כתובות של ארנקי קריפטו בכתובות שלו. מאמצע אחר הצהריים נוסף לו גם רכיב שנועד לאסוף פרטי כרטיסי אשראי שמוזנים בטפסים של האתרים עצמם.
לפי הניתוח של Report URI – שירות שאוסף עבור אתרים דיווחים על קוד שנטען בדפים שלהם – הקוד נמצא ב‑ 188 קבצים של 178 ארגונים, מתוך 1,611 קבצים של Optimizely שנבדקו. ברשימה מופיעים גם Equifax, Air France-KLM ו‑ Peacock. לפי Report URI, המספר האמיתי כנראה גבוה יותר.
Optimizely מסרה ל‑ BleepingComputer שגורם בלתי מורשה ניצל פרצה בתהליך פתיחת חשבון בשירות הניסויים שלה. דרכה הוסיף קוד זדוני לחלק מהפרויקטים של לקוחותיה. לדברי החברה, הפרצה תוקנה, הקוד הוסר, אסימוני גישה בוטלו והגישה של חשבונות שנפגעו אופסה. לפי Report URI, הקובץ של Smartsheet נוקה ביום שני ואחר כך הודבק שוב. באותה שעה, לפחות, לתוקף עדיין הייתה גישה. הודעת האירוע הפומבית של Optimizely, שפורסמה ביום שלישי ב‑ 03:02 לפנות בוקר, מסומנת נכון לכתיבת השורות "במעקב". את הסיבה היא מתארת רק כ"פרצה בשירות הניסויים". איך פרצה בתהליך פתיחת החשבון הובילה לשינוי פרויקטים של לקוחות, החברה לא פירטה באף אחת מההודעות.
ציר הזמן, בשעון ישראל
לפי Report URI, כל רכיב נוסף בשעה אחרת:
- 06:21 – שינוי ראשון נצפה בקובץ של BBC. הקובץ טען כלי הזרקה מ‑ webshell.lol, דומיין של אותו גורם.
- 07:23 – נרשם הדומיין 1688360.cc, שממנו נטען בהמשך הקוד העיקרי, track.js.
- 10:28 – track.js נצפה לראשונה ב‑ bbc.com.
- 15:43 – נוסף רכיב שאוסף פרטי כרטיסי אשראי.
- 19:13 עד 19:57 – נוספה מסגרת נסתרת לכל ביקור ממכשיר עם iOS 18.6 ומטה.
- 22:40 בערך – החל ניקוי המוני. ב‑ 23:52 נותר הקוד בקובץ אחד מתוך 188, של TalkTalk.
איך שינוי אצל הספק הגיע לדפדפן
צוות של אתר שמריץ ניסויים ב‑ Optimizely Web יכול לכתוב קוד בתיבה בלוח הבקרה. הספק אורז את הקוד הזה בתוך קובץ ה‑ JavaScript שהוא מרכיב לכל לקוח. האתר טוען את הקובץ בכל עמוד, כך שכל מה שנכתב בתיבה רץ אצל כל מבקר (בממשק של Optimizely התיבה נקראת Project JavaScript).
לפי Report URI, בתיבה הזו הוסיף התוקף, בפרויקטים של לקוחות רבים, שורה שמורה לדפדפן למשוך קובץ נוסף מהשרת שלו.
שורת הטעינה הופיעה בכמה גרסאות. שתיים מהן עקפו בדיקות פשוטות. חיפוש המחרוזת 1688360.cc מפספס גרסה שבה הכתובת מקודדת ב‑ base64. חסימת הדומיין אינה מספיקה מול גרסה שבה הקוד כולו מוטמע בקובץ עצמו: לפי Report URI, העותק הזה רץ דרך eval כשהדומיין חסום, אם מדיניות האתר מתירה זאת.
מה הקוד עשה, לפי מה שהמבקר עשה
- מבקר ששלח פרטי כרטיס בטופס של האתר עצמו: החל מ‑ 15:43, הקוד ניסה ללכוד את מספר הכרטיס, תאריך התפוגה וקוד ה‑ CVV ולהעביר אותם לתוקף.
- מבקר שראה או העתיק כתובת ארנק: לפי Report URI, הקוד מחליף כל כתובת ארנק תקינה בעמוד בכתובת של התוקף. גם כתובת שהועתקה ממקום אחר בזמן שהלשונית הנגועה פתוחה עלולה להיות מוחלפת כשמדביקים אותה. לפי StepSecurity, לעומת זאת, ההחלפה מתבצעת רק ליד מילים כמו wallet, deposit או send. להחלפה ליד מילים של תשלום יש גם תוצאה שנייה: הקוד שולח לתוקף צילום של העמוד ואת עוגיות האתר שאינן מסומנות HttpOnly, כלומר אלו שסקריפטים מסוגלים לקרוא.
- מבקר עם iPhone או iPad: לפי Report URI, מ‑ 19:13 בערך עמוד שנפתח ב‑ iOS 18.6 ומטה נטען מחדש בכל דקה, בניסיון חוזר להפעיל ערכת ניצול במסגרת נסתרת. הערכות שזוהו הן Coruna ו‑ DarkSword, שתוקפות את iOS.
על החלק של iOS המקורות חלוקים. Report URI כותבת שהקוד הפיץ את ערכות הניצול, אך גם לפיה, ב‑ iOS 26 נטענה שרשרת נפרדת שלעת עתה רק אוספת פרטים על המכשיר. Cynet הישראלית הגיעה לשלב השני רק דרך דפדפן מדומה של iPhone. לדבריה מדובר ב"הפצה מותנית", לא בפריצה מוכחת למכשיר אמיתי. StepSecurity לא הורידה את קבצי השלב הזה. אף מקור אינו מדווח על מכשיר שנפרץ בפועל.
Report URI מבהירה שאין לה דרך לדעת כמה כרטיסים ועוגיות הגיעו לשרת התוקף. בקריפטו ההערכות נעות בין כ‑ 6,600 דולר (הניתוח של StepSecurity) לכ‑ 7,040 דולר שהתקבלו ביום שני (Report URI, נכון ל‑ 21:25 בערב). לפי StepSecurity, רוב הסכום בביטקוין הגיע בעסקה אחת, ב‑ 15:18: כ‑ 4,970 דולר. היא מציינת גם שחלק מהארנקים היו פעילים עוד לפני יום שני, כך שלא ברור איזה חלק מהסכום שלה הגיע מקורבנות.
הסיכון לארגון שלכם: שני צדדים של אותה מתקפה
הצד הראשון הוא האתר שלכם. סקריפט שאתר טוען ישירות לעמוד מספק חיצוני, לניסויים, לאנליטיקה, לצ'אט או לפרסום, רץ בדפדפן של המבקר באותן הרשאות של קוד האתר עצמו. הדוח של Cynet מקפיד להפריד בין אתר שהגיש את הקוד לבין ארגון שמערכותיו נפרצו. ללקוח שהזין פרטי כרטיס, ההפרדה הזו אינה מנחמת במיוחד: הקוד הגיע מהאתר שבו בחר לקנות. Report URI ממליצה לארגונים שנפגעו לשקול הודעה ללקוחות שהוגש להם קוד זדוני. גם חברות אבטחה לא היו מחוסנות: ברשימה מופיע האתר של Imperva, חברת אבטחת יישומים שנוסדה בישראל ושייכת כיום ל‑ Thales.
את השינוי אי אפשר היה למצוא בקוד שהארגון עצמו כתב, כי הוא נעשה אצל הספק. את האירוע חשף מבט על מה שהדפדפן טוען בפועל ולאן הוא מתחבר.
הבקרה שעצרה את הקוד באתרים מסוימים היא CSP (Content Security Policy), מדיניות שהאתר מעביר לדפדפן: מאילו כתובות מותר לעמוד לטעון קוד ולאילו כתובות מותר לו לשלוח נתונים. מאחר שהקובץ הנגוע הגיע מכתובת שהאתר כבר אישר, השאלה המכריעה הייתה אם העמוד רשאי למשוך קוד מכתובת אחרת ולשלוח אליה נתונים. לפי הניתוח של Report URI, מתוך 159 ארגונים שהמדיניות שלהם נבדקה, ל‑ 68 לא הייתה מדיניות כלל. אצל 50 היא לא עצרה דבר. אצל 24, כ‑ 15%, המדיניות חסמה את הקוד הזדוני. אצל 17 הקוד רץ, אך היעדים היו חסומים: הנתונים לא יצאו. החלפת הכתובות, שמתרחשת בתוך העמוד ואינה שולחת דבר לתוקף, המשיכה לפעול. ב‑ HSBC הדרך לשרת התוקף הייתה חסומה, אבל הקוד לא נזקק לה כדי לרוץ: ההיתר ל‑ unsafe-eval הספיק להפעלת העותק המוטמע בקובץ.
בדפי תשלום יש שכבת הגנה נוספת. כשספק הסליקה מציג את שדות הכרטיס בתוך מסגרת (iframe) שמגיעה מהדומיין שלו, הדפדפן אינו מאפשר לסקריפטים של הדף המארח לקרוא מה שמוקלד בה. לפי החוקרים, הקוד הזה לא יכול היה לגעת בכרטיסים שהוזנו כך. StepSecurity ממליצה גם להוציא סקריפטים של צד שלישי מדפי התשלום ככל האפשר.
הצד השני הוא העובדים שלכם. יום שני היה יום עבודה רגיל בישראל. track.js נצפה מ‑ 10:28 בבוקר. הניקוי ההמוני החל רק בסביבות 22:40. עובדים שגלשו באותן שעות, במחשב העבודה או בטלפון, לאתרי חדשות כמו CNN ו‑ BBC או לאתרים של Zoom ו‑ GitLab, עלולים היו לקבל את הקוד. מכאן שני חששות מעשיים. הראשון: כרטיס חברה שנשלח אחרי 15:43 בטופס של אחד האתרים. השני: iPhone או iPad עם גרסת iOS ישנה, שלפי Report URI העמוד ניסה להפעיל עליהם שרשרת ניצול.
בדומה לאירוע ScreenConnect שעליו פורסם כאן מבזק ביום חמישי שעבר, גם כאן ערוץ שארגונים סמכו עליו הפך לערוץ ההפצה של התוקף.
010 הגנת סייבר
ההגנות שלפי החוקרים עצרו את הקוד או חלקים ממנו, CSP ושדות התשלום של ספק הסליקה, הן החלטות של צוות הפיתוח. השירותים של 010 עוסקים במיפוי מראש ובבירור החשיפה בדיעבד:
- סקר סיכונים: איתור העמודים שבהם פרטי כרטיס מוזנים בשדות של האתר עצמו לצד סקריפטים חיצוניים – בדיוק התנאי שהקוד הזה ניצל. לצד זה, רשימה של כל סקריפט חיצוני שנטען בעמודים האלו ובדיקה אם מדיניות ה‑ CSP מגבילה מקורות קוד ויעדי נתונים. לארגונים שמשתמשים ב‑ Optimizely, Report URI ממליצה גם למפות כל משתמש, אסימון API ואינטגרציה עם הרשאת כתיבה לחשבון ולהחליף את פרטי הגישה שלהם.
- SIEM/SOC: חיפוש בדיעבד ביומני DNS, proxy ותחנות קצה, החל מ‑ 13 בנובמבר, אחר חיבורים ל‑ webshell.lol, ל‑ 1688360.cc ולדומיינים של שלב ה‑ iOS, תוך בדיקה אם כל חיבור נחסם או הושלם. Cynet הגיעה למתקפה דרך התראות של מערכת ה‑ EDR שלה על חיבורים מדפדפנים ל‑ 1688360.cc. התראה כזו מופיעה רק אחרי שהדומיין סווג כזדוני. Cynet אינה מציינת מתי זה קרה ביחס לתחילת ההזרקה. בלי סיווג כזה, הדרך לגלות חשיפה היא חיפוש ביומנים שנאספו.
- עדכוני תוכנה ואבטחה: אכיפת עדכון של מכשירי iPhone ו‑ iPad ארגוניים. לפי Report URI, ההערות בקוד של ערכת הניצול מציינות ש‑ iOS 18.7.3 ומעלה בענף 18, או iOS 26.3 ומעלה, מוגנים. גרסאות 18.7 עד 18.7.2 אינן ברשימת הגרסאות המוגנות. StepSecurity ממליצה להתייחס למכשירים עם iOS 18.6 ומטה שגלשו באתרים שנפגעו כמועמדים לבדיקה פורנזית.
- מודיעין סייבר: דוחות המחקר עם הרשימות המלאות של הדומיינים, כתובות ה‑ IP וחתימות הקבצים פורסמו כשהניקוי ההמוני כבר החל. באירוע הזה הם משמשים בעיקר לחיפוש בדיעבד. הערך שלהם בהמשך הוא מול הגל הבא של אותו גורם. לפי Report URI, כלי ההזרקה שלו נצפה באתרים בטורקיה כבר ב‑ 17 בספטמבר. מ‑ 13 בנובמבר הוא הופץ גם דרך סקריפטים של Kissmetrics, StorifyMe ו‑ Minute Media. track.js עצמו נבנה מחדש 26 פעמים במהלך יום שני, כך שחתימה של גרסה אחת לא תזהה את האחרות; הדומיינים הם מזהה יציב יותר. Cynet מזהירה מפני חסימה גורפת של אתרי החדשות עצמם או של פלטפורמת ההפצה.
- מודעות עובדים לסייבר: עובד ששלח ביום שני, אחרי 15:43, פרטי כרטיס חברה בטופס של אחד האתרים צריך לדווח, כדי שהכרטיס ינוטר או יוחלף. מי שמטפל בתשלומי קריפטו צריך להשוות כתובת יעד לכתובת שהתקבלה מהנמען בערוץ נפרד. כדאי לשאול משתמשי iPhone ו‑ iPad עם iOS 18.6 ומטה אם ביום שני בערב אחד האתרים שנפגעו נטען אצלם מחדש שוב ושוב.
למקור הידיעה ולקריאה נוספת לחצו כאן