
גם MFA לא עצר אותם: גל מתקפות כופרה של INC דרך חולשות ב- VPN של SonicWall

קבוצת הכופרה INC הפכה בשבועות האחרונים לגורם תקיפה דומיננטי המנצל שתי חולשות בהתקני SonicWall SMA 1000 — שרתי VPN ארגוניים המשמשים עובדים לגישה מאובטחת מרחוק לרשת הארגון. על פי דיווח שפורסם ב- The Hacker News ב- 3 באוגוסט, בין ה- 17 ביולי ל- 1 באוגוסט 2026 הוסיפה הקבוצה לאתר ההדלפות שלה גל של קורבנות חדשים […]
המפתח לחדר הבקרה: חולשה קריטית ב‑ Check Point מנוצלת בפועל
חברת Check Point אישרה בשבוע שעבר תרחיש שמנהלי אבטחה מעדיפים לא לדמיין: חולשה קריטית במערכות הניהול המרכזיות שלה — Security Management ו‑ Multi-Domain Security Management — מנוצלת באופן פעיל בידי פושעי סייבר. לפי החברה, קומץ לקוחות כבר נפרצו בפועל וקיבלו על כך הודעה. סוכנות הסייבר האמריקאית CISA צירפה את החולשה, המסומנת CVE-2026-16232, לקטלוג החולשות המנוצלות […]
שיחת טלפון אחת, פריצה מלאה: כך נחטף חשבון ה‑ SSO של Abbott
ענקית הבריאות והדיאגנוסטיקה Abbott מדווחת כי היא חוקרת אירוע סייבר שבו בוצעה גישה בלתי מורשית למספר מערכות מחשוב פנימיות — בעסקי אבחון הסרטן שלה בלבד (מערכות מדור קודם של Exact Sciences). מאחורי המתקפה, על פי הפרסומים, עומדת קבוצת הסחיטה ShinyHunters. מה שהופך את המקרה למלמד הוא נקודת הכניסה: לא מדובר בפגיעות יום אפס או בניצול חולשה […]
פריצה ל‑ Suno: נחשפו פרטיהם של 55 מיליון משתמשים וגם קוד המקור
שירות יצירת המוזיקה מבוססת הבינה המלאכותית Suno נכנס לרשימת חברות הטכנולוגיה שספגו דלף מידע בקנה מידה עצום. לפי מסד הנתונים Have I Been Pwned, שקיבל עותק של החומר שנגנב, הפריצה חשפה את פרטיהם של כ- 55.3 מיליון משתמשים. האירוע עצמו התרחש עוד בנובמבר 2025, אך צף אל פני השטח רק כעת (דווח לראשונה על ידי […]
הפריצה לא התחילה במשתמש. היא התחילה בשער
שרשרת התקיפה שמתאר דוח חדש של חברת האבטחה Huntress, שעליו דיווח אתר Cybersecurity Dive, אינה מתחילה במשתמש שלחץ על קישור ולא בסיסמה שדלפה. היא מתחילה צעד אחד קודם — בהתקן שבקצה הרשת, זה שאמור להיות שער הכניסה המאובטח של הארגון. הפגיעות מכונה CitrixBleed 2 ויושבת ברכיבי Citrix NetScaler ADC ו- NetScaler Gateway — התקנים שכל תפקידם […]
פגיעות ColdFusion – שעתיים מפרסום ועד ניצול הפגיעות בפועל
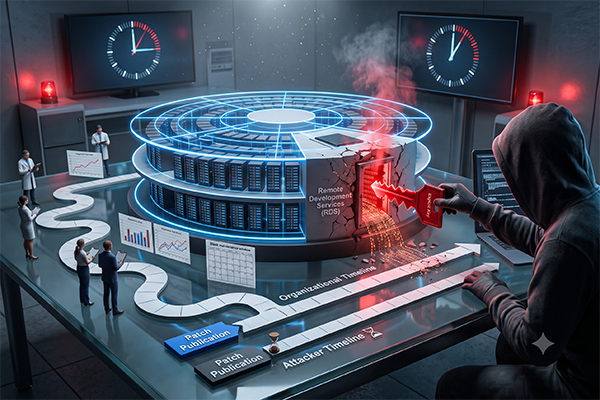
בתחילת יולי 2026 תועד ניצול פעיל של פגיעות קריטית בשרתי Adobe ColdFusion — סביבת פיתוח והרצה של יישומי ווב שעדיין נפוצה בארגונים רבים, לא מעט מהם כשרתים החשופים ישירות לאינטרנט. הפגיעות, המסומנת CVE-2026-48282, קיבלה את הדירוג החמור ביותר האפשרי — CVSS 10 מתוך 10 — מכיוון שהיא מאפשרת לתוקף להשתלט על השרת מרחוק, ללא צורך […]
פשע-כשירות במובייל: RedWing הופכת גניבת בנקאות למנוי חודשי בטלגרם
עולם פשעי הסייבר ממשיך לצעוד בכיוון מדאיג של "הנגשה": לא עוד תוקפים מתוחכמים שכותבים נוזקות בעצמם, אלא מודל של תוכנה-כשירות (MaaS) המאפשר לכל אדם, גם ללא ידע טכני, לשכור כלי תקיפה מוכן ומלוטש. נוזקת האנדרואיד RedWing שנחשפה על ידי חוקרי Zimperium zLabs, היא דוגמה מובהקת: מבצע שבו בוט טלגרם בונה עבור הלקוח קובץ APK זדוני […]
כשאיש התמיכה הוא התוקף: מתחזים ל‑ IT ב‑ Microsoft Teams ושותלים נוזקה
חוקרי Unit 42 של חברת Palo Alto Networks חשפו מתקפת סייבר חדשה המנצלת את פלטפורמת Microsoft Teams. במתקפה זו, שעליה דיווח החוקר Brian Janower, מתחזים פושעי הסייבר לצוות תמיכה טכנית (helpdesk) ומשכנעים עובדים בארגון למסור להם שליטה מרחוק על עמדת העבודה — ובסופו של דבר להתקין את הנוזקה EtherRAT. המקרה בולט משום שהוא אינו נשען […]
כשעדכון תוכנה הופך לנשק: מתקפה איראנית נגד ספקי IT ישראליים
חוקרי Check Point Research חשפו מתקפת סייבר חדשה נגד ארגונים ישראליים, המכונה "Operation Epic Fury" ומיוחסת לקבוצת APT איראנית בשם Cavern Manticore (המזוהה גם בשם Cav3rn). הקבוצה קשורה למשרד המודיעין והביטחון של איראן ומציגה חפיפות טכניות עם קבוצות סייבר איראניות אחרות מוכרות דוגמת MuddyWater ו- Lyceum. הפעילות, המנוטרת בידי Check Point מאז תחילת 2026, מכוונת […]
מה שנגנב מ- 3.8 מיליון לקוחות מדטרוניק פשוט לא ניתן לאיפוס
חברת מדטרוניק – ענקית טכנולוגיה רפואית ומכשור רפואי, החלה ליידע כ- 3.8 מיליון בני אדם (3,834,294 ליתר דיוק) כי המידע האישי והרפואי שלהם נגנב במתקפת סייבר. פריצת הסייבר התרחשה באפריל 2026 ואוששה בידי החברה בסוף אותו חודש והיא מיוחסת לקבוצת הסחיטה ShinyHunters, שהשיגה גישה למערכות ה- IT הארגוניות של החברה. מדטרוניק מדגישה כי המוצרים שלה […]