
הדפדפן הפך למשטח תקיפה מוביל ומרכזי בארגונים
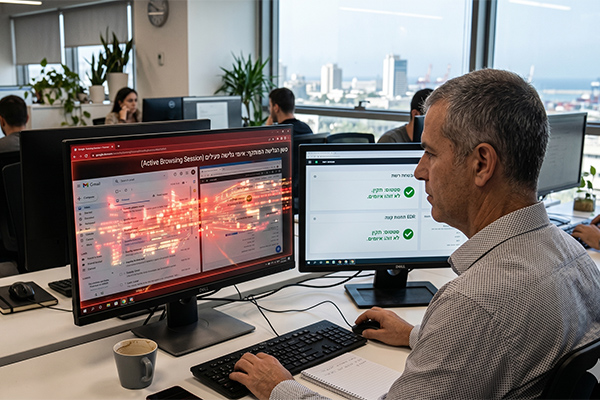
ניתוח מעמיק של דוח חקירת פרצות המידע השנתי של ורייזון לשנת 2026 (Verizon Data Breach Investigations Report – DBIR), שנערך דרך עדשת האבטחה של שכבת הדפדפן, מציג תמונה ברורה ומדאיגה במיוחד: הדפדפן הפך למשטח התקיפה המוביל והמרכזי בארגונים. איומי הסייבר החדשים מצאו מקום בתוך סשן הגלישה עצמו, כשהם מותירים את כלי האבטחה המסורתיים ברמת הרשת […]
דלף מידע אצל מפעילת קווי השייט הגדולה בעולם פוגע ב- 6 מיליון אנשים
תאגיד Carnival – מפעילת קווי השייט הגדולה בעולם, אישרה דלף מידע אשר פגע בכ- 6 מיליון איש. את מתקפת הסייבר אשר הביאה לדלף המידע ביצעה באפריל השנה קבוצת הסייבר ShinyHunters. ענקית קווי השייט מעסיקה למעלה מ- 160,000 עובדים ושירתה כ- 13.5 מיליון נוסעים בשנת 2024 באמצעות צי של למעלה מ- 90 ספינות. Carnival מפעילה תשעה […]
דלף מידע בחברת פינטק בעקבות מתקפת דיוג על אחד העובדים
חברת הפינטק Figure דיווחה על דלף מידע לאחר שהאקרים השתמשו בהנדסה חברתית כדי להערים על אחד מעובדי החברה ולגנוב מספר קבצים. חברת ההלוואות מבוססת הבלוקצ'יין Figure אישרה את דלף המידע לאחר שעובד נפל קורבן למתקפת הנדסה חברתית. לדברי דובר החברה, האירוע איפשר להאקרים גישה למספר קבצים ולגניבתם. החברה חשפה את דלף המידע לאחר בירורים והיא […]
במתקפת הנדסה חברתית מותקנת נוזקה במסווה של הזמנה למסיבה
זה נשמע ידידותי, מוכר ולא מזיק, אבל בהונאת סייבר חדשה מה שנראה כהזמנה למסיבה מוביל להתקנה שקטה של ScreenConnect במחשבי Windows של הקורבנות – כלי תמיכה מרחוק לגיטימי המותקן בשקט ברקע, מנוצל לרעה על ידי פושעי סייבר ומעניק להם שליטה מלאה על מערכת המחשוב. כך פועלת התרמית, מדוע היא יעילה וכיצד תגנו על עצמכם. קורבנות […]
מתקפת נוזקה של האקרים רוסיים על תעשיית האירוח באירופה
פושעי סייבר רוסים משתמשים בדף מזויף של "מסך המוות הכחול" כדי למקד מתקפות סייבר על בתי המלון וחברות מלונאות אירופיות באמצעות נוזקות. חוקרי סייבר מ- Securonix אמרו כי הם עוקבים אחר מתקפת נוזקות מתמשכת אותה הם מכנים PHALT#BLYX. מתקפת הסייבר מתחילה בדרך כלל בפיתוי המתמקד במנועי חיפוש בתחום המלונאות. מתקפת הסייבר מתחילה בביטול הזמנה מזויף […]
פורנהאב נפרץ – דלף מידע של היסטוריית הצפיות והחיפוש של חברי פרימיום
האם את/ה חבר/ה ב- Pornhub Premium? ייתכן שתרצה/י לשים לב יותר להתראה על דלף מידע המתוארת כ"קבוצה מוגבלת של אירועי סייבר". ניסוח זה מסתיר את הסיפור האמיתי: היסטוריית הצפייה והחיפוש שלך עשויה להיות כעת בידי האקרים והאם היא תפורסם? זה תלוי אם Pornhub תשלם את הכופר שנדרש ממנה על ידי פושעי הסייבר. כפי שדווח על […]
האקרים של חמאס משתמשים בנוזקות לתקיפות סייבר של דיפלומטים במזרח התיכון
פושעי סייבר המזוהים עם חמאס מבצעים ריגול סייבר ברחבי המזרח התיכון. קבוצת Wirte מרגלת אחר גופי ממשל אזוריים וישויות דיפלומטיות מאז 2018. לאחרונה, היא מרחיבה את תחומי העניין שלה למדינות פחות קשורות ישירות לסכסוך הישראלי-פלסטיני, כמו עומאן ומרוקו. כדי להתאים את היקפה המתרחב פיתחה Wirte חבילת נוזקות חדשה בעלת מגוון תכונות שימושיות להתחמקות מתוכנות אבטחת […]
פושעי סייבר משתמשים בכלי IT אמיתיים כדי להשתלט על המחשב שלך
גל חדש של מתקפות סייבר מנצל כלי ניטור וניהול מרחוק (RMM) לגיטימיים כמו LogMeIn Resolve (לשעבר GoToResolve) ו- PDQ Connect כדי לשלוט מרחוק במערכות המחשוב של הקורבנות. במקום לגרום לקורבנות להוריד נוזקות מסורתיות, מרמים פושעי סייבר את הקורבנות להתקין את תוכנות תמיכת ה- IT המהימנות הללו בתואנות שווא – תוך שהם מסווים אותן לכלי עזר […]
מתקפת כופרה על חברת Under Armour – האקרים טוענים שגנבו מיליוני נתונים אישיים
קבוצת הכופרה Everest טוענת כי הצליחה לפרוץ לחברת Under Armour – מותג בגדי הספורט וההנעלה הבינלאומי וכן, כי גנבה מיליוני נתונים אישיים השייכים ללקוחות וגם 343 גיגה-בייט של מסמכים פנימיים של החברה. נתוני הלקוחות שנגנבו מכילים מידע אישי מזהה, היסטוריית רכישות מפורטת ונתוני עובדים במספר מדינות. נזכיר כי בין הקורבנות הבולטים של קבוצת הכופרה Everest […]
במתקפת סייבר נגנב מידע מאוניברסיטת פנסילבניה
אוניברסיטת פנסילבניה אישרה כי במתקפת סייבר פרצו האקרים וגנבו מידע ממערכות מחשוב פנימיות רבות הקשורות לפיתוח ולפעילויות הבוגרים של האוניברסיטה. בהצהרת האוניברסיטה נאמר כי ההאקרים הפעילו מתקפת הנדסה חברתית והשיגו אישורי גישה (שמות משתמשים וסיסמאות) אשר שימשו אותם בפריצה למערכות המחשוב של האוניברסיטה: "ב- 31 באוקטובר גילתה אוניברסיטת פנסילבניה כי נפרצה ונפגעה קבוצה נבחרת של […]