האיום כבר לא רק על הקבצים: כשדרישת הכופר מופנית אל האדם, לא אל המערכת
בשבוע שעבר פרסמה Semperis – חברה אשר מוכרת הגנה ושחזור של מערכות זהות, את דוח הכופרה השנתי שלה (Ransomware Risk Report 2026). הדוח נשען על סקר של 1,200 אנשי IT ואבטחת מידע בארגונים שחטפו לפחות מתקפת כופרה מוצלחת אחת בשנה שחלפה, בתשע מדינות – ארצות הברית, בריטניה, צרפת, גרמניה, איטליה, ספרד, סינגפור, קנדה ואוסטרליה. הדוח מוביל […]
חשבון אחד, ארבעה חודשים עד הזיהוי: הדליפה שחשפה מיליוני תלמידים
משרד החינוך של קליפורניה והעמותה שמפעילה עבורו את מערך הבחינות המדינתי פרסמו בסוף השבוע שעבר הודעת דלף מידע שנוגעת כמעט לכל תלמיד במערכת החינוך הציבורית במדינה. בשנת הלימודים 2025/26 למדו שם למעלה מ‑ 5.7 מיליון תלמידים בכ‑ 1,000 מחוזות. ההודעה הרשמית מנסחת את ההיקף בלשון רחבה אף יותר: המידע שהועתק כולל, בין היתר, את כל […]
אין על מה ללחוץ: כך הפכה פרסומת למסלול הדבקה בנוזקת ריגול
כל תוכנית מודעות עובדים לאיומי סייבר בנויה על אותה הנחה: יש רגע שבו העובד מחליט. הוא לוחץ על קישור, הוא פותח צרופה, הוא מאשר בקשה. דוח שפרסמה Citizen Lab באוניברסיטת טורונטו ב‑ 15 באוקטובר מתאר מתקפה שבה הרגע הזה אינו קיים. המכשיר נדבק בנוזקת ריגול בזמן שפרסומת נטענה על המסך, בלי לחיצה ובלי הודעה. במקרים […]
אירוע סייבר בכלמוביל: מרכזי השירות עובדים במתכונת מצומצמת
לקוח שיגיע הבוקר למוסך מורשה של כלמוביל עלול למצוא מצב מוזר: הרכב מתקבל, אך העבודה אינה מתקדמת כרגיל. ברקע עומד אירוע אבטחת מידע שהחברה דיווחה עליו ללקוחותיה ביום רביעי בערב. לפי הדיווח ב‑ CTech, נראה כי יבואנית הרכב הגדולה בישראל נפגעה ממתקפת סייבר ששיבשה את פעילותה. ההודעה שנשלחה ללקוחות מנוסחת בזהירות: צוות הטכנולוגיות זיהה את […]
הרכב השכור הקליט את התרגיל: הפרשה בנורבגיה וההחלטה שצה"ל כבר קיבל
בספטמבר, בתרגיל של המשמר הלאומי הנורבגי (Heimevernet) באזור אוסלו, גילו חיילים שברכבים השכורים שבהם נסעו פועלת פונקציית הקלטה שאיש לא ביקש ושלא סיפרו להם עליה דבר. בתוך הרכבים נשמר וידאו של פעילות התרגיל עצמה. הסגן Fredrik Blanck, שהשתתף בתרגיל, תיאר לעיתון הכלכלי הנורבגי Dagens Næringsliv מה הכיל אותו חומר. לדבריו, מתוך ההקלטות אפשר לשחזר את […]
שבע דקות, 495 ארגונים: כשספק הענן מבקש שתבנו הכל מחדש
ב‑ 7 באוקטובר, בשעה 03:40 שעון מקומי, ספגה חברת IDC Frontier היפנית מתקפת כופרה. החברה, שהינה חברת בת של קונצרן SoftBank, מפעילה את פלטפורמת הענן IDCF Cloud — שירות תשתית כשירות שבו לקוחות שוכרים שרתים וירטואליים, אחסון ותקשורת להרצת אתרים, יישומים ומערכות עסקיות במרכזי נתונים ביפן. בהודעתה קבעה החברה כי "השיבוש ב‑ East Japan Region […]
המצלמה שהשקיפה על הלול — ועל גזרת הגבול
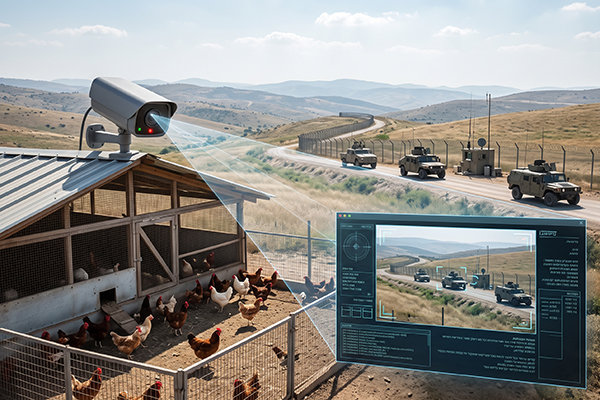
בעיצומה של המערכה האמריקנית‑ישראלית נגד איראן מוקדם יותר השנה, שם לב מגדל עופות בצפון הארץ לפרט מוזר במצלמה שמשקיפה על הלול שלו: הגדרות השפה התחלפו לערבית. הוא פנה למערך הסייבר הלאומי, שם נקבע כי המצלמה מתוצרת סין נפרצה. הבעיה לא הייתה בתרנגולות. זווית הצילום כיסתה גם פעילות ביטחונית ישראלית בגזרת הגבול עם לבנון, כך שהשתלטות […]
האקרים חיממו את המקררים ל‑ 50 מעלות: מאות סופרמרקטים בצרפת זרקו את כל המזון הטרי
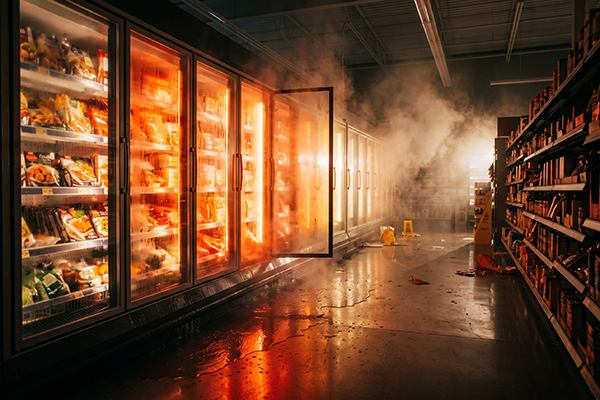
מאות סופרמרקטים בצרפת גילו ביום שני בבוקר שהמקררים שלהם הפכו במהלך הלילה למקור חום. לפי דיווח תחנת BFM TV הצליחו התוקפים להפעיל מרחוק הפשרה כפויה במערכות הקירור של סניפים רבים. הטמפרטורה הוגדרה לעלות עד 50 מעלות צלזיוס ונותרה כך שעות. רשת Intermarché מסרה ל‑ AFP כי הסניפים שנפגעו ייאלצו לזרוק את כל המוצרים הטריים והקפואים. […]
התוקף נכנס למשרד בעצמו: כ‑ 200 מיליון דולר דמי סחיטה בלי הצפנה
כמה כסף אפשר לסחוט בלי להצפין אף קובץ? לפי הרשומות הפנימיות של קבוצת Silent Ransom Group, המכונה גם Luna Moth ו‑ Chatty Spider, התשובה היא כ‑ 200 מיליון דולר. ארכיון של אלפי התכתבויות פנימיות של הקבוצה, מאוגוסט 2025 עד ספטמבר 2026, הועלה בתחילת החודש לאתר onion בידי גורם אנונימי. עיתונאי Recorded Future News שעברו עליו […]
"כל מי שמחזיק בקישור": כך דלף מידע רפואי על 21 אלף תלמידי חינוך מיוחד
הרשות להגנת הפרטיות שבמשרד המשפטים פרסמה בשבוע שעבר את ממצאי הפיקוח שלה על משרד החינוך. הקביעה: המשרד הפר את סעיף 17 לחוק הגנת הפרטיות ושורת הוראות בתקנות אבטחת המידע, לאחר שפרטים אישיים ורפואיים של כ‑ 21 אלף תלמידי חינוך מיוחד במחוז החרדי הגיעו לידיים בלתי מורשות. הרשות סיווגה את האירוע כאירוע אבטחה חמור. בהודעתה לא […]