הרשאות מנהל קבועות הן פצצה מתקתקת
הפריצה הבאה לא חייבת להתחיל במייל פישינג. היא יכולה להתחיל במשהו הרבה יותר משעמם והרבה יותר מסוכן: חשבון אדמין שנשאר פתוח כל הזמן. לא כי מישהו צריך אותו עכשיו. לא כי יש משימה קריטית. פשוט כי כך זה הוגדר לפני שנתיים ואף אחד לא חזר לבדוק. זו אחת האשליות הגדולות באבטחת ענן: ארגון מאמין שהוא […]
פשע-כשירות במובייל: RedWing הופכת גניבת בנקאות למנוי חודשי בטלגרם
עולם פשעי הסייבר ממשיך לצעוד בכיוון מדאיג של "הנגשה": לא עוד תוקפים מתוחכמים שכותבים נוזקות בעצמם, אלא מודל של תוכנה-כשירות (MaaS) המאפשר לכל אדם, גם ללא ידע טכני, לשכור כלי תקיפה מוכן ומלוטש. נוזקת האנדרואיד RedWing שנחשפה על ידי חוקרי Zimperium zLabs, היא דוגמה מובהקת: מבצע שבו בוט טלגרם בונה עבור הלקוח קובץ APK זדוני […]
כשאיש התמיכה הוא התוקף: מתחזים ל‑ IT ב‑ Microsoft Teams ושותלים נוזקה
חוקרי Unit 42 של חברת Palo Alto Networks חשפו מתקפת סייבר חדשה המנצלת את פלטפורמת Microsoft Teams. במתקפה זו, שעליה דיווח החוקר Brian Janower, מתחזים פושעי הסייבר לצוות תמיכה טכנית (helpdesk) ומשכנעים עובדים בארגון למסור להם שליטה מרחוק על עמדת העבודה — ובסופו של דבר להתקין את הנוזקה EtherRAT. המקרה בולט משום שהוא אינו נשען […]
כשעדכון תוכנה הופך לנשק: מתקפה איראנית נגד ספקי IT ישראליים
חוקרי Check Point Research חשפו מתקפת סייבר חדשה נגד ארגונים ישראליים, המכונה "Operation Epic Fury" ומיוחסת לקבוצת APT איראנית בשם Cavern Manticore (המזוהה גם בשם Cav3rn). הקבוצה קשורה למשרד המודיעין והביטחון של איראן ומציגה חפיפות טכניות עם קבוצות סייבר איראניות אחרות מוכרות דוגמת MuddyWater ו- Lyceum. הפעילות, המנוטרת בידי Check Point מאז תחילת 2026, מכוונת […]
מה שנגנב מ- 3.8 מיליון לקוחות מדטרוניק פשוט לא ניתן לאיפוס
חברת מדטרוניק – ענקית טכנולוגיה רפואית ומכשור רפואי, החלה ליידע כ- 3.8 מיליון בני אדם (3,834,294 ליתר דיוק) כי המידע האישי והרפואי שלהם נגנב במתקפת סייבר. פריצת הסייבר התרחשה באפריל 2026 ואוששה בידי החברה בסוף אותו חודש והיא מיוחסת לקבוצת הסחיטה ShinyHunters, שהשיגה גישה למערכות ה- IT הארגוניות של החברה. מדטרוניק מדגישה כי המוצרים שלה […]
הזהויות שלא עוזבות לעולם
התקיפה הבאה לא חייבת להתחיל בעובד שלחץ על קישור. היא יכולה להתחיל בחשבון שירות שפתחו לפני שנתיים בשביל אינטגרציה קטנה, בטוקן של מערכת אוטומציה, ביישום ענן שקיבל הרשאה לקרוא דואר, או בבוט שהמשיך לעבוד גם אחרי שהפרויקט נסגר. זה לא נשמע דרמטי, וזו בדיוק הבעיה. זהויות לא אנושיות לא מתלוננות, לא יוצאות לחופשה, לא מקבלות […]
הכופרה הראשונה שבן-אדם מעולם לא נגע בה: כשהתוקף הוא סוכן AI
בכל היסטוריית הכופרה עמד תמיד אדם מאחורי המקלדת — כתב את הקוד, לפחות הפעיל את הסקריפט. חוקרי Sysdig תיעדו לראשונה מתקפת כופרה שאדם מעולם לא נגע בה: מתחילתה ועד סופה היא בוצעה על ידי סוכן בינה מלאכותית אוטונומי. המתקפה, שכונתה JADEPUFFER, מסמנת נקודת מפנה: מודל שפה (LLM) קיבל החלטות, כתב קוד, נכשל, אבחן את הכשל […]
הם לא שברו את ה- MFA. הם פשוט עקפו אותו
במתקפות האישורים הבולטות של השנה האחרונה, המונח "פריצה" כמעט מטעה. לא נוצלה חולשה חדשה בקוד, לא הופעלה נוזקה מתוחכמת ולא נשבר שום מנגנון הצפנה. פושעי הסייבר פשוט התחברו, עם שמות משתמש וסיסמאות אמיתיים. אחת התובנות המטרידות ביותר היא שגם חשבונות שהיו מוגנים באימות דו-שלבי (MFA) נפרצו. במבט ראשון זו סתירה: הרי בדיוק בשביל זה נועד […]
כשכלי התמיכה מרחוק הופך לדלת אחורית לכל המערכות המנוהלות
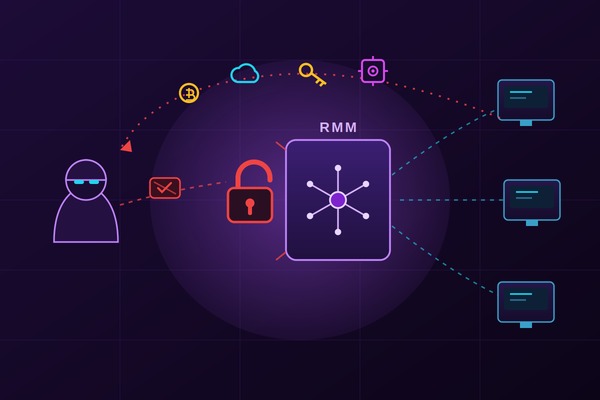
כלי ניהול ותמיכה מרחוק (RMM) הוא מפתח‑אב: מנקודה אחת הוא שולט בעשרות ומאות מערכות דרך ערוץ ניהולי מהימן. משום כך, פגיעות חמורה בכלי כזה אינה תקלה נקודתית אלא דלת אחורית לכל הרשת המנוהלת. חולשת CVE‑2026‑48558 בתוכנת SimpleHelp, שדורגה בחומרה המרבית (CVSS 10), ממחישה זאת במלואו — ולפי חברת Blackpoint היא כבר נוצלה בפועל להפצת נוזקות. […]
RustDuck — כשנתב ביתי הופך לכלי נשק: הבוטנט שנכתב מחדש ב‑ Rust
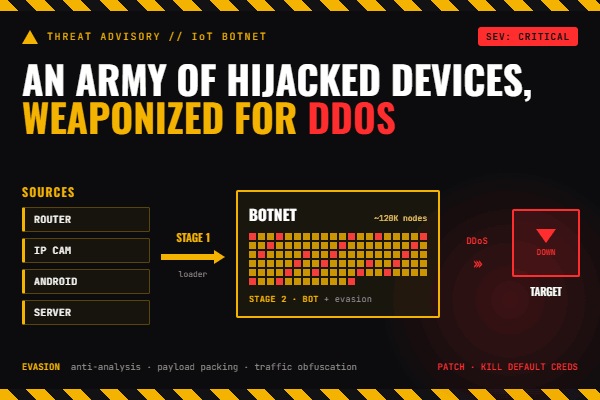
נתב ביתי, מצלמת IP או ממיר טלוויזיה נראים כמו ציוד שולי ובלתי מזיק — וזו בדיוק הטעות שעליה נשען דור חדש של בוטנטים. משפחת נוזקה חדשה בשם RustDuck, שחוקרי XLab של QiAnXin עוקבים אחריה מאז פברואר 2026, משתלטת על נתבים ביתיים, מצלמות IP, מכשירי אנדרואיד ושרתים מוגנים בצורה רופפת ומחברת אותם לרשת אחת שנועדה למטרה […]