
כשמתקפת כופרה עוצרת את פס הייצור — הלקח מ- Fairlife (קוקה-קולה)
ב- 16 ביולי 2026 עדכנה חברת קוקה-קולה כי חברת הבת שלה, Fairlife, נפלה קורבן למתקפת כופרה. Fairlife מייצרת חלב מסונן במיוחד (ultra-filtered) ומשקאות חלבון (בהם סדרת Core Power) עבור השוק האמריקאי, והתוצאה הישירה של המתקפה הייתה דרמטית במונחים תפעוליים: הייצור במתקני החברה בארה"ב הושבת זמנית. במקביל, הפעילות בקנדה לא נפגעה נכון לשלב זה — ואילו […]
הפריצה לא התחילה במשתמש. היא התחילה בשער
שרשרת התקיפה שמתאר דוח חדש של חברת האבטחה Huntress, שעליו דיווח אתר Cybersecurity Dive, אינה מתחילה במשתמש שלחץ על קישור ולא בסיסמה שדלפה. היא מתחילה צעד אחד קודם — בהתקן שבקצה הרשת, זה שאמור להיות שער הכניסה המאובטח של הארגון. הפגיעות מכונה CitrixBleed 2 ויושבת ברכיבי Citrix NetScaler ADC ו- NetScaler Gateway — התקנים שכל תפקידם […]
כשאפל חותמת על הנוזקה: CrashStealer עובר את Gatekeeper בלי אזהרה אחת
חוקרי Jamf Threat Labs חשפו נוזקת גניבת מידע חדשה ל- macOS בשם CrashStealer — ומה שהופך אותה למעניינת הוא לא מה שהיא גונבת, אלא איך היא נכנסת. הנוזקה אינה מנצלת אף פגיעות, אינה דורשת הרשאות root ואינה שוברת שום מנגנון הגנה של אפל. היא פשוט עוברת בדלת הראשית — כשהיא מחזיקה ביד אישור כניסה חתום […]
פגיעות ColdFusion – שעתיים מפרסום ועד ניצול הפגיעות בפועל
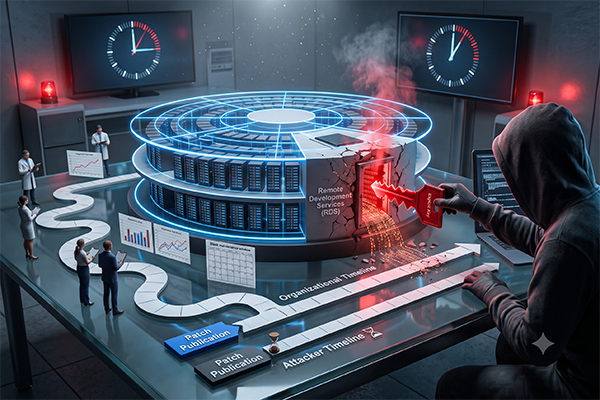
בתחילת יולי 2026 תועד ניצול פעיל של פגיעות קריטית בשרתי Adobe ColdFusion — סביבת פיתוח והרצה של יישומי ווב שעדיין נפוצה בארגונים רבים, לא מעט מהם כשרתים החשופים ישירות לאינטרנט. הפגיעות, המסומנת CVE-2026-48282, קיבלה את הדירוג החמור ביותר האפשרי — CVSS 10 מתוך 10 — מכיוון שהיא מאפשרת לתוקף להשתלט על השרת מרחוק, ללא צורך […]
פשע-כשירות במובייל: RedWing הופכת גניבת בנקאות למנוי חודשי בטלגרם
עולם פשעי הסייבר ממשיך לצעוד בכיוון מדאיג של "הנגשה": לא עוד תוקפים מתוחכמים שכותבים נוזקות בעצמם, אלא מודל של תוכנה-כשירות (MaaS) המאפשר לכל אדם, גם ללא ידע טכני, לשכור כלי תקיפה מוכן ומלוטש. נוזקת האנדרואיד RedWing שנחשפה על ידי חוקרי Zimperium zLabs, היא דוגמה מובהקת: מבצע שבו בוט טלגרם בונה עבור הלקוח קובץ APK זדוני […]
כשאיש התמיכה הוא התוקף: מתחזים ל‑ IT ב‑ Microsoft Teams ושותלים נוזקה
חוקרי Unit 42 של חברת Palo Alto Networks חשפו מתקפת סייבר חדשה המנצלת את פלטפורמת Microsoft Teams. במתקפה זו, שעליה דיווח החוקר Brian Janower, מתחזים פושעי הסייבר לצוות תמיכה טכנית (helpdesk) ומשכנעים עובדים בארגון למסור להם שליטה מרחוק על עמדת העבודה — ובסופו של דבר להתקין את הנוזקה EtherRAT. המקרה בולט משום שהוא אינו נשען […]
כשעדכון תוכנה הופך לנשק: מתקפה איראנית נגד ספקי IT ישראליים
חוקרי Check Point Research חשפו מתקפת סייבר חדשה נגד ארגונים ישראליים, המכונה "Operation Epic Fury" ומיוחסת לקבוצת APT איראנית בשם Cavern Manticore (המזוהה גם בשם Cav3rn). הקבוצה קשורה למשרד המודיעין והביטחון של איראן ומציגה חפיפות טכניות עם קבוצות סייבר איראניות אחרות מוכרות דוגמת MuddyWater ו- Lyceum. הפעילות, המנוטרת בידי Check Point מאז תחילת 2026, מכוונת […]
מה שנגנב מ- 3.8 מיליון לקוחות מדטרוניק פשוט לא ניתן לאיפוס
חברת מדטרוניק – ענקית טכנולוגיה רפואית ומכשור רפואי, החלה ליידע כ- 3.8 מיליון בני אדם (3,834,294 ליתר דיוק) כי המידע האישי והרפואי שלהם נגנב במתקפת סייבר. פריצת הסייבר התרחשה באפריל 2026 ואוששה בידי החברה בסוף אותו חודש והיא מיוחסת לקבוצת הסחיטה ShinyHunters, שהשיגה גישה למערכות ה- IT הארגוניות של החברה. מדטרוניק מדגישה כי המוצרים שלה […]
הזהויות שלא עוזבות לעולם
התקיפה הבאה לא חייבת להתחיל בעובד שלחץ על קישור. היא יכולה להתחיל בחשבון שירות שפתחו לפני שנתיים בשביל אינטגרציה קטנה, בטוקן של מערכת אוטומציה, ביישום ענן שקיבל הרשאה לקרוא דואר, או בבוט שהמשיך לעבוד גם אחרי שהפרויקט נסגר. זה לא נשמע דרמטי, וזו בדיוק הבעיה. זהויות לא אנושיות לא מתלוננות, לא יוצאות לחופשה, לא מקבלות […]
הם לא שברו את ה- MFA. הם פשוט עקפו אותו
במתקפות האישורים הבולטות של השנה האחרונה, המונח "פריצה" כמעט מטעה. לא נוצלה חולשה חדשה בקוד, לא הופעלה נוזקה מתוחכמת ולא נשבר שום מנגנון הצפנה. פושעי הסייבר פשוט התחברו, עם שמות משתמש וסיסמאות אמיתיים. אחת התובנות המטרידות ביותר היא שגם חשבונות שהיו מוגנים באימות דו-שלבי (MFA) נפרצו. במבט ראשון זו סתירה: הרי בדיוק בשביל זה נועד […]