
כשכלי התמיכה מרחוק הופך לדלת אחורית לכל המערכות המנוהלות
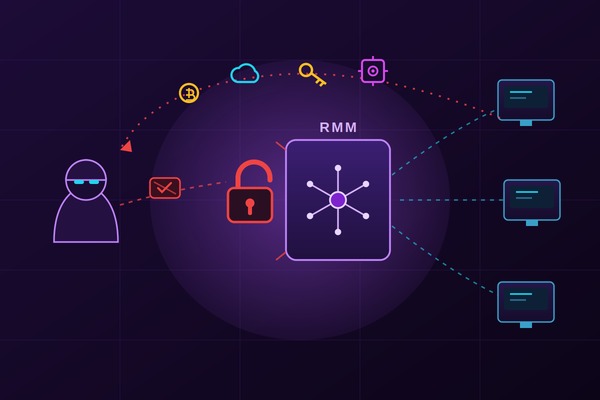
כלי ניהול ותמיכה מרחוק (RMM) הוא מפתח‑אב: מנקודה אחת הוא שולט בעשרות ומאות מערכות דרך ערוץ ניהולי מהימן. משום כך, פגיעות חמורה בכלי כזה אינה תקלה נקודתית אלא דלת אחורית לכל הרשת המנוהלת. חולשת CVE‑2026‑48558 בתוכנת SimpleHelp, שדורגה בחומרה המרבית (CVSS 10), ממחישה זאת במלואו — ולפי חברת Blackpoint היא כבר נוצלה בפועל להפצת נוזקות. […]
פגיעות אחת, שישה ספקים: דליפת KDDI וסכנת התשתית המשותפת
ארכיטקטורת תשתית משותפת חוסכת עלויות — ומרכזת סיכון. כשחברת התקשורת היפנית KDDI הפעילה מערכת דוא"ל אחת עבור שישה ספקי אינטרנט, היא יצרה גם נקודת כשל יחידה: פגיעות בודדת בתוכנת צד-שלישי הגיעה בו-זמנית לשישה בסיסי מידע של לקוחות שונים. KDDI גילתה את החדירה ב- 17/06/2026, חסמה מיד את התוקף והפעילה אמצעי הגנה, אך הזהירה כי ייתכן […]
שרשרת האספקה כחוליה החלשה: פריצת טאטא אלקטרוניקס וחשיפת סודות אפל וטסלה
כשתאגיד מוסר את תכניות הייצור שלו לספק חיצוני, הוא מוסר גם את גבולות ההגנה שלו. הפריצה לטאטא אלקטרוניקס — יצרנית אלקטרוניקה ומוליכים-למחצה הודית המספקת לאפל, טסלה, אינטל וקוואלקום — ממחישה זאת באופן ברור. קבוצת הכופרה World Leaks פרסמה מעל 204,300 קבצים במשקל כ- 630GB וביניהם נמצאו מפרטי ספקים של אפל ומסמכי ייצור של טסלה, חלקם […]
האפליקציה שאישרתם הרגע פתחה לתוקף את הענן
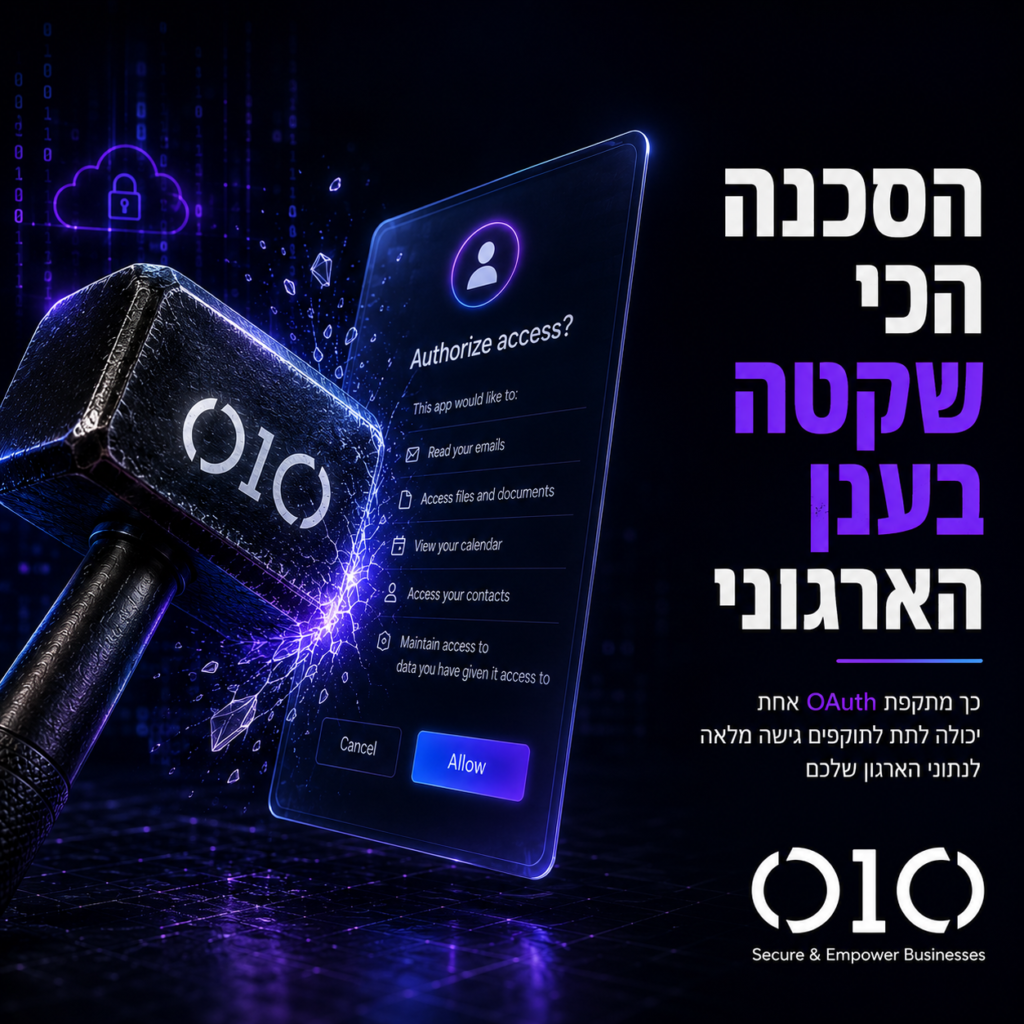
הסכנה הכי שקטה בענן הארגוני לא תמיד נראית כמו פריצה. לפעמים היא נראית כמו כפתור כחול ותמים: התחבר עם Microsoft, התחבר עם Google, אשר גישה. העובד לא נתן סיסמה לתוקף. הוא לא הוריד קובץ נגוע. הוא פשוט אישר לאפליקציה לגשת למיילים, לקבצים, ליומן, לאנשי קשר או לנתוני CRM. מבחינת התוקף, זה מספיק. כאן נמצאת […]
שרשרת אספקה כנקודת תורפה: כיצד פריצה אחת חשפה את לקוחותיהן של ענקיות הסייבר
מתקפת הסייבר על חברת מחקר השוק Klue ממחישה עיקרון שחוקרי אבטחת מידע חוזרים ומדגישים: פושע הסייבר המתוחכם אינו מכוון עוד אל המבצר עצמו, אלא אל הספק החלש ששומר את מפתחותיו. Klue, חברה מוונקובר המאפשרת לארגונים לחבר את נתוניהם למערכותיה לצורכי מחקר שוק, היא בדיוק חוליית הביניים שפושעי סייבר אוהבים — דרכה ניתן להגיע במכה אחת […]
מחוז בארה"ב שילם 200 אלף דולר דמי כופר לפושעי סייבר
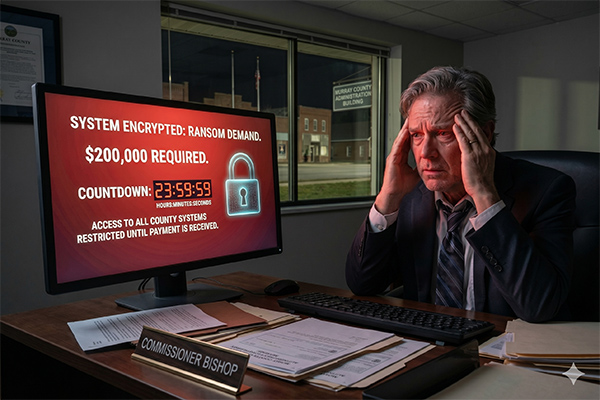
מחוז מארי שילם לפושעי סייבר 200,000 דולר בעקבות מתקפת סייבר אשר שיבשה מספר מערכות מחשוב במחוז. נציב המחוז – נח בישופ, שלח הודעה למערכת החדשות וציין כי ההחלטה התקבלה בהנחיית צוות יועצים חיצוניים לביטחון סייבר ופורנזיקה דיגיטלית: "קיבלנו את ההחלטה הקשה לשלם כופר של 200,000 דולר, כיוון שהאמנו שזו הגישה ההכרחית לשרת בצורה הטובה ביותר את […]
דלף מידע ב- Infinite Campus פגע ב- 137,000 חשבונות של אנשי סגל בבתי ספר
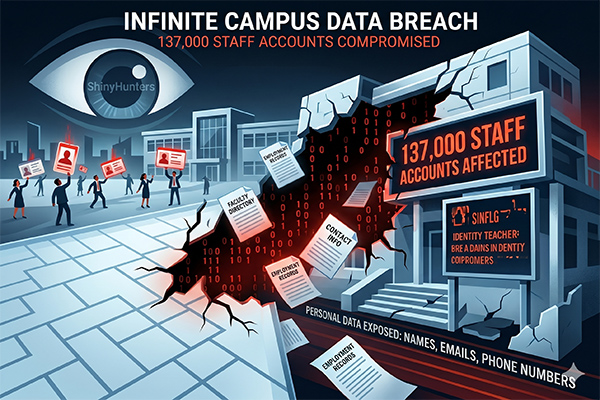
כנופיית הכופרה ShinyHunters גנבה מידע אישי של 137,000 חשבונות אנשי סגל בבתי ספר, במסגרת מתקפת גניבת מידע מ- Salesforce. המתקפה, שהתרחשה בחודש מרץ, כוונה נגד המערכת הנפוצה לניהול נתוני תלמידים (K-12) של חברת Infinite Campus. חברת הטכנולוגיה החינוכית (EdTech) Infinite Campus מספקת מערכות לניהול נתוני תלמידים ליותר מ- 3,200 מחוזות חינוך ברחבי ארצות הברית ומנהלת נתונים […]
חברת נובו נורדיסק נפגעה מאירוע סייבר וחוקרת דלף מידע
חברת נובו נורדיסק (Novo Nordisk) הודיעה כי זיהתה אירוע אבטחה הכולל גישה בלתי מורשית למספר מצומצם של מערכות מחשוב פנימיות. החברה מסרה כי פתחה בחקירה מקיפה בעזרתם של מומחי אבטחת סייבר חיצוניים וכי היא נמצאת בקשר רציף עם הרשויות הרלוונטיות. כצעד מניעה ובלימה, החברה השביתה זמנית מערכות מחשוב פנימיות מסוימות והיא פועלת כעת להחזרת מערכות […]
בכיר לשעבר בתחום הסייבר שהפך לחושף שחיתויות מאשים את IBM בטיוח של מספר פריצות מידע
בכיר לשעבר באבטחת מידע בחברת IBM האשים את החברה בכך שנפרצה שלוש פעמים בעשור הקודם על ידי ממשלות זרות ולאחר מכן טייחה את הפריצות. בתביעה שהותרה לפרסום השבוע אך הוגשה כבר ב- 2020, טוען וויליאם בארלו, ששימש כסגן נשיא למודיעין איומים ב- IBM עד אוגוסט 2019, כי IBM הגיעה למסקנה שהאקרים סינים פרצו לרשת הליבה […]
הדפדפן הפך למשטח תקיפה מוביל ומרכזי בארגונים
ניתוח מעמיק של דוח חקירת פרצות המידע השנתי של ורייזון לשנת 2026 (Verizon Data Breach Investigations Report – DBIR), שנערך דרך עדשת האבטחה של שכבת הדפדפן, מציג תמונה ברורה ומדאיגה במיוחד: הדפדפן הפך למשטח התקיפה המוביל והמרכזי בארגונים. איומי הסייבר החדשים מצאו מקום בתוך סשן הגלישה עצמו, כשהם מותירים את כלי האבטחה המסורתיים ברמת הרשת […]