העברה אוטומטית במייל: הדליפה שאף אחד לא בודק
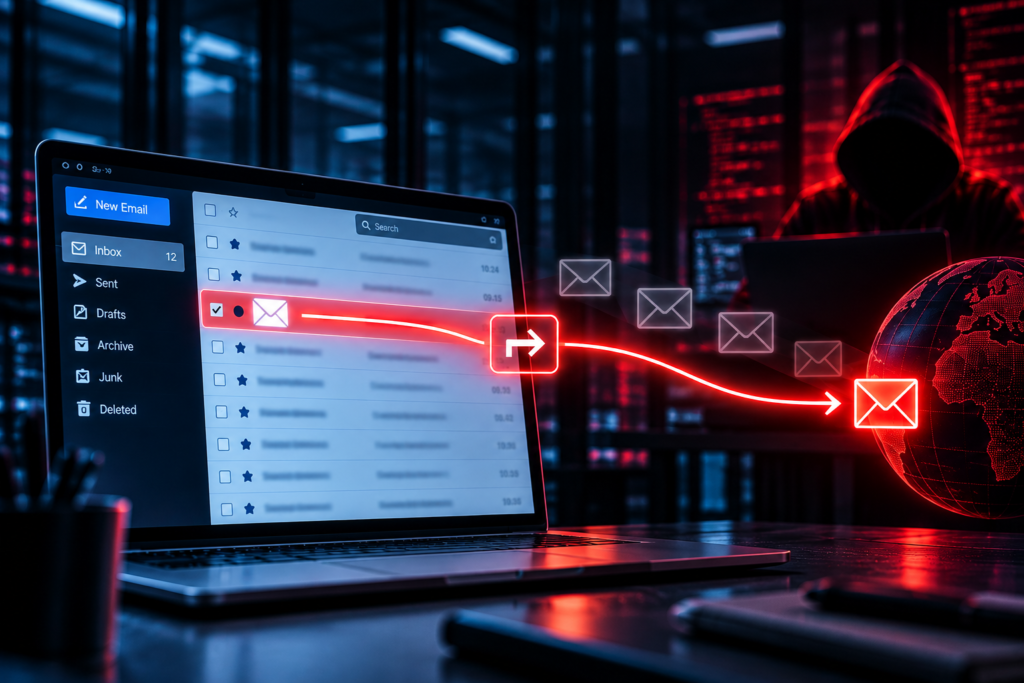
העברה אוטומטית במייל היא אפשרות שקיימת כמעט בכל שירות דואר אלקטרוני. היא מאפשרת להגדיר שכל הודעה שמגיעה לתיבת הדואר, או רק הודעות שעונות לתנאים מסוימים, תישלח אוטומטית גם לכתובת אחרת, בלי שבעל החשבון יצטרך לבצע פעולה כלשהי. כאשר תוקף משתלט על חשבון דואר ארגוני, הוא יכול לנצל את האפשרות הזו כדי להעביר עותקים מהודעות נכנסות […]
החיבור השקט שפותח ל AI את הארגון

יש חיבורים שנראים קטנים מדי כדי להגיע לדיון הנהלה. MCP הוא בדיוק כזה. הוא לא עוד תקן טכני למפתחים, לא עוד צעצוע של צוות החדשנות, ולא עוד דרך נוחה לחבר מודל למסד נתונים. MCP הוא הרגע שבו סוכן AI מפסיק רק לקרוא ומתחיל לפעול בתוך הארגון. וכאן צריך להגיד את האמת בלי לעטוף אותה: ארגון […]
התוקף לא צריך נוזקה. הוא צריך רק הרשאה אחת.
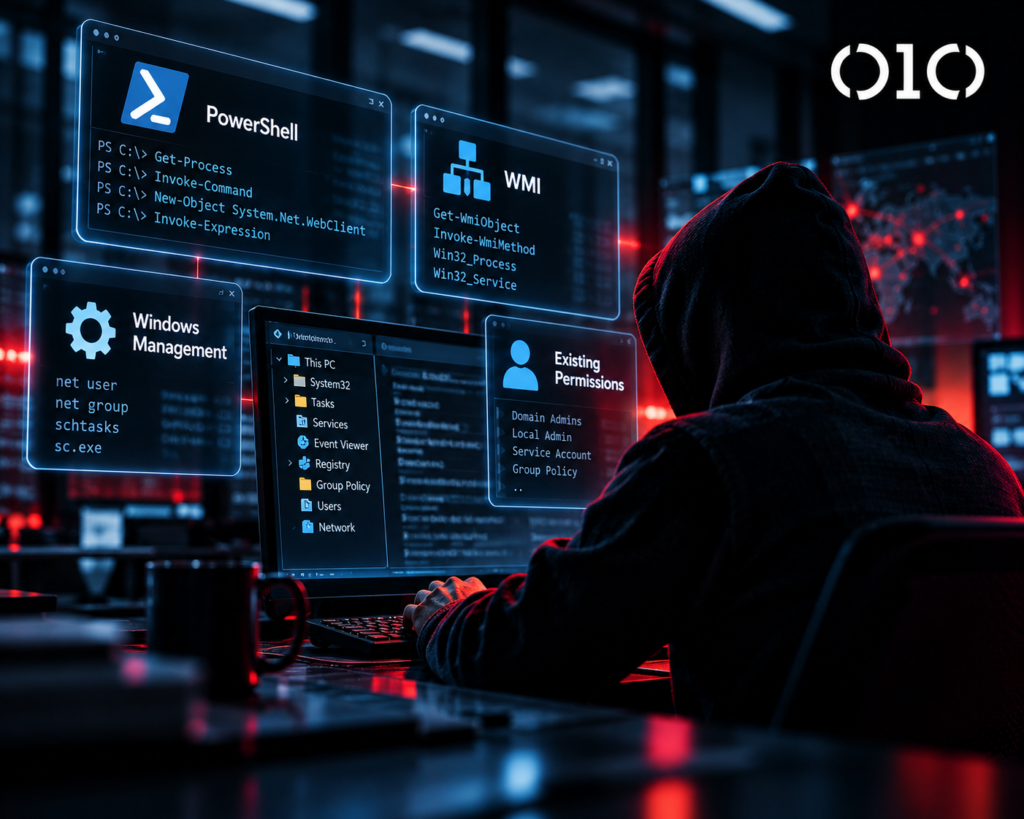
הפריצה המסוכנת ביותר היא לא תמיד קובץ זדוני שמערכת האבטחה מזהה מיד. לפעמים אין קובץ. אין חתימה. אין תוכנה חדשה. אין אפילו פעולה שנראית חריגה לעין לא מיומנת. התוקף נכנס, פותח את ארגז הכלים שכבר קיים אצלכם במערכת, ומשתמש בו נגדכם. זו בדיוק הסכנה של מתקפות Living off the Land. במקום להביא כלי תקיפה מבחוץ, […]
הפרצה שכמעט כל ארגון מפספס
אחד הסיכונין הכי משמעותיים בארגון הוא לא תמיד השרת עם המידע הרגיש. לפעמים הוא הקופסה שנמצאת בקצה הרשת, זו שכולם מניחים שהיא מגנה על הארגון, ולכן אף אחד לא מתייחס אליה כמו אל יעד תקיפה. VPN. חומת אש. שער דואר. נתב. רכיב WAF. מערכת גישה מרחוק. ממשק ניהול של ציוד תקשורת. אלה לא רק רכיבי […]
לפני שאתם נותנים הרשאה לסוכן AI, תקראו את זה
העובד לא הדביק סיסמה בצ׳אט. הוא לא הוריד קובץ נגוע. הוא לא אישר תשלום חשוד. הוא רק ביקש מסוכן AI לסכם מיילים, לפתוח משימות, לבדוק קבצים, לשלוח תשובה ללקוח ולעדכן מערכת. מבחינת העסק זו אוטומציה. מבחינת תוקף זו זהות חדשה עם ידיים, עיניים והרשאות. כאן מתחילה הבעיה שאסור לטשטש: סוכני AI בארגון אינם עוד חלון […]
SOC בלי תגובה הוא רק מסך יפה
ההתראה נדלקה. עכשיו מתחיל המבחן האמיתי בשעה שתיים בלילה נוצר משתמש חדש עם הרשאות ניהול. דקה אחר כך נכנסת התחברות ממדינה שלא הופיעה אצלכם אף פעם. אחרי עוד שלוש דקות מתחילה גישה לתיקיות כספים, ואז ניסיון לכבות שירות אבטחה. כל מערכת בנפרד יכולה להגיד שזה חריג. השאלה היחידה שמעניינת את העסק היא מי עוצר את […]
הדומיין ששכחתם יכול להפיל אתכם
דומיין לא נעלם כשהקמפיין נגמר. הוא לא מפסיק להיות מסוכן כשמוצר נסגר. הוא לא הופך חסר ערך רק כי מחלקת השיווק עברה הלאה, החברה רכשה מותג חדש, הספק הוחלף או מישהו החליט שאין טעם לחדש עוד כתובת ישנה. להפך. ברגע שדומיין נשכח, הוא עובר מאזור הנכסים של הארגון לאזור ההזדמנויות של התוקף. זו נקודה שמנהלים […]
הספק שלכם יכול להיות הפרצה הבאה
הפריצה הבאה לא תמיד תגיע דרך עובד שלחץ על קישור. היא יכולה להגיע דרך ספק אמין, יועץ מוכר, חברת תוכנה, איש תמיכה חיצוני או שותף עסקי שקיבל גישה לפני שנתיים ואף אחד לא סגר אותה. זו האמת הלא נוחה: ברגע שספק מקבל הרשאה למערכות שלכם, הוא הופך לחלק ממשטח התקיפה שלכם. לא ברמה תאורטית. ברמה […]
תוסף אחד בדפדפן יכול לחשוף את כל הארגון
יש החלטות אבטחה שנראות קטנות מדי בשביל ישיבת הנהלה. תוסף דפדפן הוא בדיוק אחת מהן. עובד רוצה לצלם מסך, לתרגם טקסט, לחסום פרסומות, לחתום מסמך, לנהל סיסמאות, לסכם מייל, לשפר חיפוש או להשתמש בכלי AI שמבטיח לחסוך לו זמן. הוא לוחץ על התקנה. הדפדפן מבקש הרשאה. הוא מאשר. העבודה ממשיכה. ובאותו רגע, לפעמים, הארגון הכניס […]
הכפתור שגורם לעובד לפרוץ לעצמו למחשב
מתקפת ClickFix הופכת את הרצון של העובד לפתור בעיה לרגע שבו התוקף מקבל ביצוע קוד. זו לא חולשה במערכת. זו חולשה בתהליך. יש מתקפות שנראות כמו פריצה. יש מתקפות שנראות כמו מייל חשוד. ויש מתקפות מסוכנות יותר, כי הן נראות כמו עזרה טכנית. המשתמש רואה הודעת שגיאה. אולי בדיקת אנושיות. אולי מסמך שלא נטען. אולי […]