
כשאיש התמיכה הוא התוקף: מתחזים ל‑ IT ב‑ Microsoft Teams ושותלים נוזקה
חוקרי Unit 42 של חברת Palo Alto Networks חשפו מתקפת סייבר חדשה המנצלת את פלטפורמת Microsoft Teams. במתקפה זו, שעליה דיווח החוקר Brian Janower, מתחזים פושעי הסייבר לצוות תמיכה טכנית (helpdesk) ומשכנעים עובדים בארגון למסור להם שליטה מרחוק על עמדת העבודה — ובסופו של דבר להתקין את הנוזקה EtherRAT. המקרה בולט משום שהוא אינו נשען […]
חברת נובו נורדיסק נפגעה מאירוע סייבר וחוקרת דלף מידע
חברת נובו נורדיסק (Novo Nordisk) הודיעה כי זיהתה אירוע אבטחה הכולל גישה בלתי מורשית למספר מצומצם של מערכות מחשוב פנימיות. החברה מסרה כי פתחה בחקירה מקיפה בעזרתם של מומחי אבטחת סייבר חיצוניים וכי היא נמצאת בקשר רציף עם הרשויות הרלוונטיות. כצעד מניעה ובלימה, החברה השביתה זמנית מערכות מחשוב פנימיות מסוימות והיא פועלת כעת להחזרת מערכות […]
הדפדפן הפך למשטח תקיפה מוביל ומרכזי בארגונים
ניתוח מעמיק של דוח חקירת פרצות המידע השנתי של ורייזון לשנת 2026 (Verizon Data Breach Investigations Report – DBIR), שנערך דרך עדשת האבטחה של שכבת הדפדפן, מציג תמונה ברורה ומדאיגה במיוחד: הדפדפן הפך למשטח התקיפה המוביל והמרכזי בארגונים. איומי הסייבר החדשים מצאו מקום בתוך סשן הגלישה עצמו, כשהם מותירים את כלי האבטחה המסורתיים ברמת הרשת […]
מידע אישי של לקוחות חברת אספקת מים נגנב ופורסם ברשת האינטרנט האפלה
המידע האישי של 633,887 אנשים נגנב ופורסם ברשת האפלה, לאחר מתקפת סייבר ודלף מידע בחברת אספקת המים South Staffs Water בספטמבר 2020. לקוחות סיפרו כי התמודדו עם מבול של מיילים הונאה וזהויותיהם נגנבו כדי שניתן יהיה להוציא טלפונים ניידים על שמם. התאגיד אמר אז כי הוא ממוקד בלמידה מהאירוע הזה ומקפיד על אמצעי הגנת סייבר […]
אורולוגיה אקדמית באריזונה הזהירה 73,000 איש מפני דלף מידע של מספרי זהות, מידע רפואי ופיננסי
אורולוגיה אקדמית מפעילה 13 מרפאות ברחבי אריזונה המתמחות בבעיות הערמונית, שלפוחית השתן והכליות. אורולוגיה אקדמית אישרה בסוף השבוע כי הודיעה ל- 73,281 איש על דלף מידע אשר פגע במידע האישי הבא: שמות, מספרי ביטוח לאומי, פרטי כרטיס אשראי, מספרי זיהוי של משלם מסים, כתובות, תאריכי לידה, מספר זיהוי ממשלתי (למשל רישיון נהיגה), חתימות דיגיטליות, מספרי […]
דלף מידע בחברת פינטק בעקבות מתקפת דיוג על אחד העובדים
חברת הפינטק Figure דיווחה על דלף מידע לאחר שהאקרים השתמשו בהנדסה חברתית כדי להערים על אחד מעובדי החברה ולגנוב מספר קבצים. חברת ההלוואות מבוססת הבלוקצ'יין Figure אישרה את דלף המידע לאחר שעובד נפל קורבן למתקפת הנדסה חברתית. לדברי דובר החברה, האירוע איפשר להאקרים גישה למספר קבצים ולגניבתם. החברה חשפה את דלף המידע לאחר בירורים והיא […]
מתקפת סייבר פגעה במוזיאון אופיצי שבפירנצה
מתקפת סייבר על גלריית אופיצי בפירנצה שיבשה את שרתי המנהלה ואת מערכות הדוא"ל של הצוות, אך הותירה את שירותי הכרטיסים, המעקב והמבקרים פעילים – מה שאיפשר למוזיאון להישאר פתוח לציבור. בין שבת 31 בינואר לראשון 1 בפברואר, זיהו אנשי ה- IT באופיצי נוזקות במערכות המחשוב הפנימיות, מה שאילץ כיבוי מחשבי הצוות והשעיה זמנית של חשבונות […]
במתקפת הנדסה חברתית מותקנת נוזקה במסווה של הזמנה למסיבה
זה נשמע ידידותי, מוכר ולא מזיק, אבל בהונאת סייבר חדשה מה שנראה כהזמנה למסיבה מוביל להתקנה שקטה של ScreenConnect במחשבי Windows של הקורבנות – כלי תמיכה מרחוק לגיטימי המותקן בשקט ברקע, מנוצל לרעה על ידי פושעי סייבר ומעניק להם שליטה מלאה על מערכת המחשוב. כך פועלת התרמית, מדוע היא יעילה וכיצד תגנו על עצמכם. קורבנות […]
מתקפת נוזקה של האקרים רוסיים על תעשיית האירוח באירופה
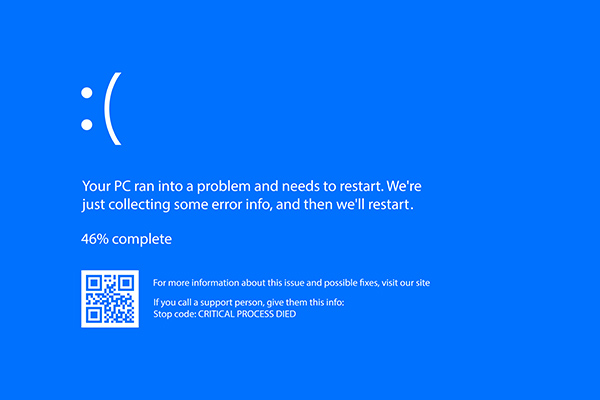
פושעי סייבר רוסים משתמשים בדף מזויף של "מסך המוות הכחול" כדי למקד מתקפות סייבר על בתי המלון וחברות מלונאות אירופיות באמצעות נוזקות. חוקרי סייבר מ- Securonix אמרו כי הם עוקבים אחר מתקפת נוזקות מתמשכת אותה הם מכנים PHALT#BLYX. מתקפת הסייבר מתחילה בדרך כלל בפיתוי המתמקד במנועי חיפוש בתחום המלונאות. מתקפת הסייבר מתחילה בביטול הזמנה מזויף […]
פושעי סייבר מנצלים את תכונת הדוא"ל של גוגל בענן למתקפת דיוג רבת שלבים
חוקרי אבטחת סייבר של חברת צ'ק פוינט חשפו פרטים על מתקפת דיוג שבה מתחזים פושעי הסייבר לשולחי הודעות לגיטימיות שנוצרו על ידי גוגל, על ידי ניצול לרעה של שירות שילוב היישומים של גוגל קלאוד כדי להפיץ מיילים. מתקפת דיוג זו, מסרה צ'ק פוינט, מנצלת את האמון הקשור לתשתית גוגל קלאוד כדי לשלוח את ההודעות מכתובת דוא"ל […]