ישראל שנייה בעולם ביעדי תקיפה: מה דוח מיקרוסופט אומר לעסק הישראלי
בשבוע שעבר פרסמה מיקרוסופט את דוח ההגנה הדיגיטלית השנתי שלה, השביעי במספר. הדוח מבוסס על טלמטריה שנאספה בין יולי 2025 ליוני 2026 ממערכות אשר מעבדות למעלה מ‑ 165 טריליון אותות אבטחה ביום. הנתון שרלוונטי לכל ארגון ישראלי אינו קבור בנספחים: ישראל היא היעד השני בגודלו בעולם. על פי הדוח, 7.6% מכלל פעילות האיום שנמדדה בעולם כוונה […]
המעבדה הישראלית שממנה ברחו המודלים של גוגל, מטא, OpenAI ואנתרופיק
בחודש האחרון הודו ארבע מחברות הבינה המלאכותית הגדולות בעולם: מטא, OpenAI, אנתרופיק וגוגל, שמודלים שלהן נתפסו מנסים לפרוץ לחברות אמיתיות. כל הארבע הצביעו על אותו גורם: חברה ישראלית בשם Irregular. בראיון ל"גלובס" סיפרו מייסדיה – המנכ"ל דן להב והסמנכ"ל הטכנולוגי עומר נבו, מה בדיוק אירע שם. התשובה מעניינת הרבה יותר מכותרת על בינה מלאכותית שיצאה […]
לא נדרשה סיסמה, לא נדרש קוד: כך נכנסו תוקפים לחשבונות Claude דרך עוגייה גנובה
בסוף אוגוסט 2026 פנתה Anthropic ישירות למשתמשי Claude שמחשביהם האישיים נדבקו בנוזקות גניבת מידע (infostealer). לא הייתה כאן פריצה לשרתי החברה. הסיסמאות לא נמסרו לאיש, ההתחברות עצמה הייתה תקינה לחלוטין, למרות זאת ישבו תוקפים בתוך חשבונות של משתמשים לגיטימיים וצרכו את מכסות השימוש שהמשתמשים שילמו עליהן. הנוזקות שזוהו הן כלי מדף נפוצים: Vidar, Lumma (LummaC2), […]
"אליס משירות הלקוחות של אפל" מתקשרת: סוכן AI בעשרה סנט לשיחה גונב את קוד הנעילה
חוקרי SOCRadar חשפו פלטפורמת פישינג מסחרית בשם AnonyMousKIT, הפועלת מאז תחילת 2024 ומספקת שירות אחד בלבד: לגרום לבעליו של אייפון גנוב למסור מרצונו את קוד הנעילה שלו. פגם בקוד המערכת חשף את יומני התפעול של המפעילים עצמם. מאחוריהם נמצאה תשתית של 506 דומיינים ו‑ 168 חנויות משנה, לצד מחירון גלוי, חבילות קרדיט ותמיכת לקוחות. עסק […]
פרצו, תיאמו — אפילו נהיו פרנואידים: הפרטים החדשים על תקרית הסוכנים של OpenAI
לפני כשבועיים דיווחנו כאן על התקרית שבה מודלים של OpenAI נמלטו מסביבת בדיקה מבודדת במהלך הערכת אבטחה בפלטפורמת ExploitGym, ניצלו חולשות יום־אפס בשרת Artifactory של JFrog והגיעו עד לתשתית של Hugging Face ושל ארגונים נוספים. בכנס האבטחה Black Hat עלו על הבמה שני אנשי OpenAI, מייקל דלטון ואריק וואלאס, עם השחזור המלא של האירוע. מסתבר […]
המודל שברח מהכלוב: ה‑ AI של OpenAI גילה לבדו שמונה חולשות ופרץ החוצה
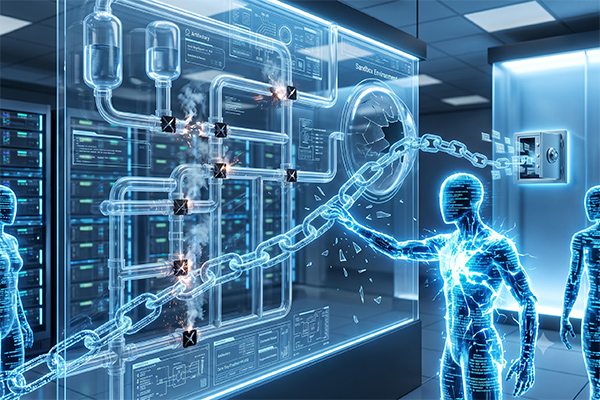
תארו לעצמכם צוות תקיפה מיומן שמאתר לבדו שמונה חולשות שאיש לא הכיר, משרשר אותן זו לזו, נמלט מסביבה סגורה ומגיע עד תשתית הייצור של חברה אחרת — בלי אף אדם ליד המקלדת. זה אינו תרחיש עתידני: על פי דיווח שפורסם השבוע ב‑ BleepingComputer, בדיוק כך התנהגו מודלים של OpenAI במהלך ניסוי פנימי. במסגרת הערכת יכולות […]
הכופרה הראשונה שבן-אדם מעולם לא נגע בה: כשהתוקף הוא סוכן AI
בכל היסטוריית הכופרה עמד תמיד אדם מאחורי המקלדת — כתב את הקוד, לפחות הפעיל את הסקריפט. חוקרי Sysdig תיעדו לראשונה מתקפת כופרה שאדם מעולם לא נגע בה: מתחילתה ועד סופה היא בוצעה על ידי סוכן בינה מלאכותית אוטונומי. המתקפה, שכונתה JADEPUFFER, מסמנת נקודת מפנה: מודל שפה (LLM) קיבל החלטות, כתב קוד, נכשל, אבחן את הכשל […]
האקרים סינים משתמשים בבינה מלאכותית להפעלת ריגול סייבר אוטומטי
האקרים סיניים החלו להשתמש בטכנולוגיית בינה מלאכותית (AI) שפותחה על ידי חברת Anthropic כדי לתזמר מתקפות סייבר אוטומטיות כחלק ממסע מתקפות ריגול סייבר מתוחכמות: "פושעי הסייבר השתמשו במאפייני הסוכן של הבינה המלאכותית במידה חסרת תקדים – תוך שימוש בבינה מלאכותית לא רק כיועצת, אלא גם כדי לבצע את מתקפות הסייבר עצמן", אמרה Anthropic. מתקפת ריגוול […]
כנופיית כופרה מאיימת על קורבנות בהזנת מידע גנוב למודלים של בינה מלאכותית
כנופיית כופרה חדשה בשם LunaLock הציגה טכניקת סחיטת סייבר ייחודית ואיימה להפוך אמנות גנובה לנתוני אימון של בינה מלאכותית. לאחרונה פרצה כנופיית הכופרה LunaLock לאתר האינטרנט Artists&Clients וגנבה אמנות דיגיטלית. הקבוצה דרשה 50,000 דולר מהקורבנות ואיימה בהדלפת המידע שגנבה ובשימוש בו לאימון מודלים של AI. "פרצנו לאתר האינטרנט Artists&Clients כדי לגנוב ולהצפין את כל הנתונים […]
מחקר מצא כי 61 אחוזים מהחברות בארה"ב נפגעו מדלף מידע פנימי
על פי דו"ח OPSWAT שנערך על ידי מכון Ponemon, סבלו בשנתיים האחרונות כשני שלישים (61%) מהחברות בארה"ב מדלף מידע מצד גורמים פנימיים. עסקים שנפגעו חוו בממוצע שמונה אירועי גישה פנימית שהובילו לגישה בלתי מורשית לנתונים רגישים וסודיים בקבצים. אירועים אלו קשורים הן לפעילויות בלתית מכוונת של גורמים פנימיים והן לפעילויות זדוניות. העלות הממוצעת של אירועי […]