
מנהל אבטחת המידע היה התוקף: שבע שנות ריגול ב- 26 חברות ישראליות
מחלקת הסייבר בפרקליטות המדינה הגישה כתב אישום נגד מיכאל "מיקי" בר, בן 43 מאשקלון, ששימש מנהל אבטחת מידע (CISO) בקבוצת חמת. לפי כתב האישום הוא יצר, הפיץ והפעיל נוזקות באופן שיטתי משנת 2019 ועד מעצרו באוגוסט האחרון. ברשימה שצורפה לכתב האישום מופיעות 26 חברות, שני קיבוצים — גזית וכפר מנחם — לצד מחשבים של אנשים […]
לא נדרשה סיסמה, לא נדרש קוד: כך נכנסו תוקפים לחשבונות Claude דרך עוגייה גנובה
בסוף אוגוסט 2026 פנתה Anthropic ישירות למשתמשי Claude שמחשביהם האישיים נדבקו בנוזקות גניבת מידע (infostealer). לא הייתה כאן פריצה לשרתי החברה. הסיסמאות לא נמסרו לאיש, ההתחברות עצמה הייתה תקינה לחלוטין, למרות זאת ישבו תוקפים בתוך חשבונות של משתמשים לגיטימיים וצרכו את מכסות השימוש שהמשתמשים שילמו עליהן. הנוזקות שזוהו הן כלי מדף נפוצים: Vidar, Lumma (LummaC2), […]
קונים מוניטין במקום לפרוץ: 7 מיליון דולר על דומיינים שפג תוקפם

חברת מודיעין ה‑ DNS Infoblox פרסמה מחקר בן שלושה חלקים החושף שוק שלם אשר פועל מתחת לרדאר: רכישה שיטתית של דומיינים שפג תוקפם, במטרה לרשת את המוניטין שלהם ולהפוך אותו לתשתית תקיפה. השחקן המרכזי במחקר, שכונה Sable Squirrel, השקיע כמעט 7 מיליון דולר ומחזיק כיום מעל 10,000 דומיינים. איך עובד המנגנון כשארגון מפסיק לשלם על […]
737 תוספי VPN מזויפים ב- Chrome: מעל 500 מהם עדיין בחנות הרשמית

חוקרי חברת אבטחת האפליקציות Socket חשפו מתקפת סייבר רחבת היקף בחנות התוספים הרשמית של גוגל כרום — 737 תוספים זדוניים שהתחזו לשירותי VPN ופרוקסי מוכרים, בהם Proton VPN, NordVPN, Surfshark, ExpressVPN ושירות ה- DNS הציבורי של Cloudflare. סך ההורדות שנספרו עומד על כ- 75,000, רובן בקרב משתמשים ברוסיה שחיפשו דרך לעקוף חסימות שירותים. מה קורה […]
תולעת בשרשרת האספקה: 440 חבילות קוד פתוח הודבקו בתוך ארבע שעות

בתחילת אוגוסט 2026 תועדה אחת ממתקפות שרשרת האספקה המהירות והנרחבות שנראו במאגר הקוד הפתוח npm — התשתית שממנה כמעט כל ארגון אשר מפתח תוכנה מוריד רכיבי JavaScript מוכנים. הכול התחיל בפריצה לחשבון GitHub של מתחזק חבילות במרחבי keyv ו- cacheable: התוקפים ניצלו את החשבון כדי להחדיר קוד זדוני ל- 11 חבילות "נשאיות" ראשונות. מכאן ואילך […]
הפריצה לא התחילה במשתמש. היא התחילה בשער
שרשרת התקיפה שמתאר דוח חדש של חברת האבטחה Huntress, שעליו דיווח אתר Cybersecurity Dive, אינה מתחילה במשתמש שלחץ על קישור ולא בסיסמה שדלפה. היא מתחילה צעד אחד קודם — בהתקן שבקצה הרשת, זה שאמור להיות שער הכניסה המאובטח של הארגון. הפגיעות מכונה CitrixBleed 2 ויושבת ברכיבי Citrix NetScaler ADC ו- NetScaler Gateway — התקנים שכל תפקידם […]
כשאפל חותמת על הנוזקה: CrashStealer עובר את Gatekeeper בלי אזהרה אחת
חוקרי Jamf Threat Labs חשפו נוזקת גניבת מידע חדשה ל- macOS בשם CrashStealer — ומה שהופך אותה למעניינת הוא לא מה שהיא גונבת, אלא איך היא נכנסת. הנוזקה אינה מנצלת אף פגיעות, אינה דורשת הרשאות root ואינה שוברת שום מנגנון הגנה של אפל. היא פשוט עוברת בדלת הראשית — כשהיא מחזיקה ביד אישור כניסה חתום […]
פשע-כשירות במובייל: RedWing הופכת גניבת בנקאות למנוי חודשי בטלגרם
עולם פשעי הסייבר ממשיך לצעוד בכיוון מדאיג של "הנגשה": לא עוד תוקפים מתוחכמים שכותבים נוזקות בעצמם, אלא מודל של תוכנה-כשירות (MaaS) המאפשר לכל אדם, גם ללא ידע טכני, לשכור כלי תקיפה מוכן ומלוטש. נוזקת האנדרואיד RedWing שנחשפה על ידי חוקרי Zimperium zLabs, היא דוגמה מובהקת: מבצע שבו בוט טלגרם בונה עבור הלקוח קובץ APK זדוני […]
כשעדכון תוכנה הופך לנשק: מתקפה איראנית נגד ספקי IT ישראליים
חוקרי Check Point Research חשפו מתקפת סייבר חדשה נגד ארגונים ישראליים, המכונה "Operation Epic Fury" ומיוחסת לקבוצת APT איראנית בשם Cavern Manticore (המזוהה גם בשם Cav3rn). הקבוצה קשורה למשרד המודיעין והביטחון של איראן ומציגה חפיפות טכניות עם קבוצות סייבר איראניות אחרות מוכרות דוגמת MuddyWater ו- Lyceum. הפעילות, המנוטרת בידי Check Point מאז תחילת 2026, מכוונת […]
RustDuck — כשנתב ביתי הופך לכלי נשק: הבוטנט שנכתב מחדש ב‑ Rust
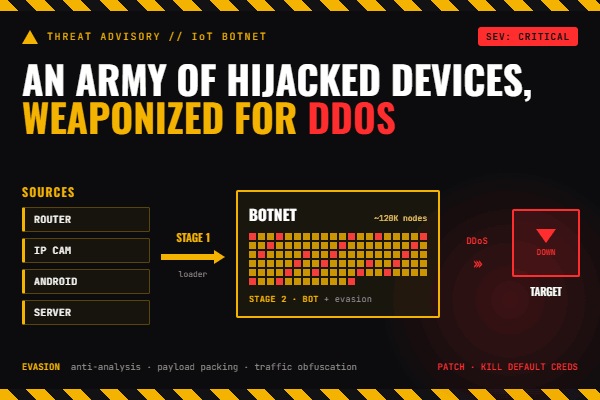
נתב ביתי, מצלמת IP או ממיר טלוויזיה נראים כמו ציוד שולי ובלתי מזיק — וזו בדיוק הטעות שעליה נשען דור חדש של בוטנטים. משפחת נוזקה חדשה בשם RustDuck, שחוקרי XLab של QiAnXin עוקבים אחריה מאז פברואר 2026, משתלטת על נתבים ביתיים, מצלמות IP, מכשירי אנדרואיד ושרתים מוגנים בצורה רופפת ומחברת אותם לרשת אחת שנועדה למטרה […]