
האקרים סינים חודרים לרשתות דיפלומטיות בדרום אמריקה
קבוצת ההאקרים הסינית DEV-0147 הפועלת ככל הנראה בחסות המדינה, זוהתה מכוונת מתקפות סייבר כלפי ישויות דיפלומטיות בדרום אמריקה באמצעות ShadowPad Trojan (RAT), הידוע גם בשם PoisonPlug. חברת מיקרוסופט שיתפה בתחילת
נוזקה חדשה משמשת האקרים לגניבת מידע מ- Windows
קבוצת ההאקרים APT37 הידועה גם בשם RedEyes או ScarCruft, היא קבוצת האקרים לריגול סייבר הנתמכת ככל הנראה על ידי הממשל בצפון קוריאה. הקבוצה משתמשת בנוזקה חדשה וחמקמקה בשם M2RAT ובסטגנוגרפיה,
האקרים פורצים למערכות פפסי וגונבים מידע עובדים
Pepsi Bottling Ventures דיווחה על פרצת נתונים במערכות המחשוב שלה. פרצת הנתונים גרמה לגניבת מידע אישי ופיננסי רגיש של עובדי החברה. באימייל בנושא שנשלח לצרכנים (ובהודעה שהוגשה לתובע הכללי של
אפליקציית המדיה החברתית ההודית Slick חשפה נתוני ילדים
אפליקציית המדיה החברתית ההודית המתפתחת Slick השאירה מסד נתונים פנימי חשוף באינטרנט למשך חודשים. מסד הנתונים הכיל מידע אישי של משתמשים כולל נתונים של ילדים בגיל בית ספר. מאז 11 בדצמבר
מתקפת כופרה מסיבית על העיר אוקלנד בארה"ב
העיר אוקלנד בארה"ב ספגה מתקפת כופרה אשר אילצה את הממשל המקומי להעביר חלק מהמערכות שלו למצב לא מקוון בזמן שהוא מעריך את הנזק ובונה תוכנית הבראה. בשרשור קצר בטוויטר מסרה
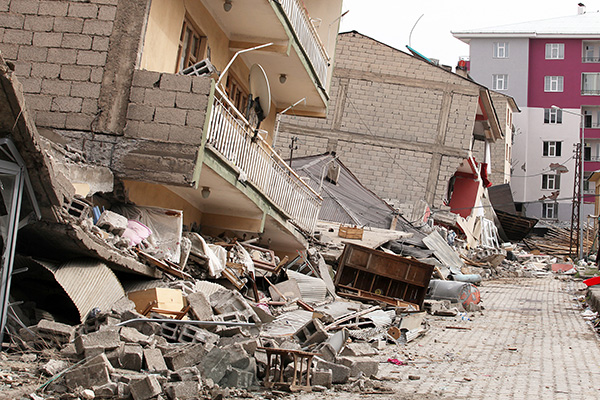
פושעי סייבר הופכים את המשבר ההומניטרי להזדמנויות רווחיות
ביום שני 6 בפברואר 2023 התעוררו טורקיה וסוריה לבוקר של אסון טבע. שתי רעידות אדמה הרסניות בעוצמה 7.7 ו- 7.6 פקדו את דרום מזרח טורקיה וסוריה, כשמיליוני בני אדם בעשרות
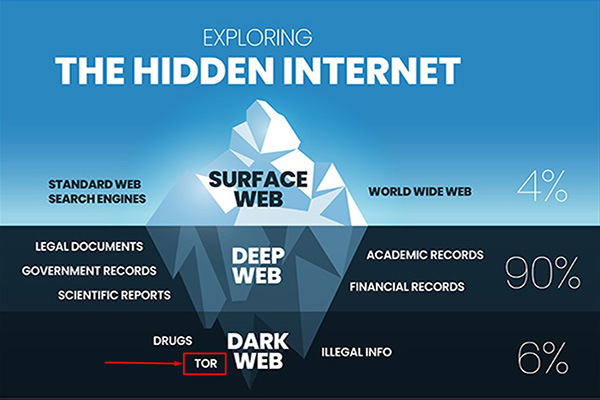
רשתות Tor נפגעו מגל מתקפות DDoS
בשבעת החודשים האחרונים חווה פלטפורמת התקשורת האנונימית Tor סוגים שונים של מתקפות מניעת שירות מבוזרות – DDoS הגורמות להפסקות והאטות למשתמשים, כך חשפה החברה. בפוסט בבלוג החברה אמרה מנכ"לית פרויקט Tor
פורטל הספקים של טויוטה נפרץ – נחשף מידע על 14,000 שותפים
מערכת ניהול המידע העולמית של ספקי חברת טויוטה (GSPIMS) נפרצה על ידי אנליסט אבטחה אשר גילה אחריות ודיווח על חולשת אבטחת המידע לחברה. GSPIMS היא אפליקציית האינטרנט של יצרנית הרכב
במתקפת דיוג על Reddit נגנב מידע על עובדים
Reddit אישרה כי האקרים השיגו גישה למסמכים פנימיים ולקוד מקור בעקבות מתקפת דיוג ממוקדת מאוד. ל- Reddit מעל 50 מיליון משתמשים יומיים. בפוסט של Christopher Slowe ה- CTO של Reddit,
הטכניון נדרש לתשלום כופר עצום לאחר מתקפת סייבר
קבוצת ההאקרים בשם Darkbit הוציאה לפועל מתקפת סייבר על המכון הטכנולוגי הישראלי – הטכניון בחיפה, מסיבות לאומניות. אתר האינטרנט של הטכניון הושבת והסטודנטים הנמצאים בעיצומה של תקופת המבחנים התבקשו להתנתק
מתקפת סייבר משפיעה על שווקים פיננסיים
מתקפת סייבר בשבוע שעבר הראתה כי חברות פיננסיות גדולות עלולות להיפגע גם מפרצות נתונים בטכנולוגיות הפיננסיות (פינטק) וכן, מפרצות נתונים אצל צדדים שלישיים אחרים המספקים אפילו חלקים קטנים מהמנגנון הטכני
מתקפת כופרה משביתה בית חולים בפלורידה
לפי דיווחים, Tallahassee Memorial Healthcare (TMH) – בית חולים מרכזי בצפון פלורידה חווה "בעיית אבטחת IT" אשר השפיעה על חלק ממערכות ה- IT שלו. TMH העביר כל מערכות ה- IT
ריגול תעשייתי של צפון קוריאה על ידי קבוצת הסייבר לזרוס
קבוצת הסייבר הצפון קוריאנית לזרוס מסווה ריגול של מדינת לאום כמתקפות כופרה למטרות איסוף מידע על חברות ייצור אנרגיה וחברות בתחום שירותי הבריאות. WithSecure – אנליסטים של מודיעין סייבר, גילו
דלף מידע מ- Vice Media כלל נתונים פיננסיים
Vice Media Group LLC היא חברת מדיה אמריקאית קנדית לשידור דיגיטלי. גישה בלתי מורשית לחשבון האימייל הפנימי של Vice חשף מידע אישי של משתמשים ומספרי כרטיסי אשראי. Vice שלחה מכתבים
מתקפת דוא"ל עסקי מחקה ספקים ומכוונת לשרשרת אספקה
מתקפה חדשה עושה שימוש בדוא"ל עסקי – Business Email Compromise (BEC). מתקפה זו מתרחקת ממיקוד במנהלים לטובת פגיעה בשרשראות אספקה. BEC עוקבת אחר כמה דפוסים שונים, אך בעיקר סובבת סביב
עיירה באוהיו פועלת לשיקום מערכות המשפט העירוניות לאחר מתקפת סייבר
העיירה סירקלוויל באוהיו חוקרת מתקפת סייבר שהפילה את מערכות המחשוב המשמשות את בית המשפט שלה וייתכן כי נחשפו נתונים רגישים. דובר העירייה לא אישר אם בתקרית הייתה מעורבת כופרה, אך

מתקפת סייבר על רשת בתי החולים One Brooklyn Health
רשת בתי החולים OBH – One Brooklyn Health פרסמה הודעה אודות מתקפת סייבר ודלף מידע ובכך סיפקה הסבר להשבתת הרשת בחודשים נובמבר ודצמבר 2022. OBH שמרה על שקט יחסי על

העוזר החכם שלכם מאזין ליותר ממה שאתם חושבים
רמקולים חכמים הינם הכרח לכל מי שרוצה לנהל בית מופעל קולי. מהאזנה למוזיקה ופודקאסטים ועד לשליטה בגאדג'טים, הפכו העוזרים החכמים למרכיב ביתי עד כדי כך שבשלושת החודשים הראשונים של 2022,
מתקפת סייבר לגניבת אישורים מכוונת לחברות במזרח התיכון
חוקרי אבטחת מידע זיהו מתקפת סייבר המכוונת לארגונים וחברות במזרח התיכון, המשתמשת בנוזקה המפעילה דלת האחורית. מתקפת הסייבר יוחסה על ידי חוקרי Trend Micro – מוחמד פהמי, שריף מגדי ומחמוד
חולשת אבטחה חמורה במערכת העברת הקבצים GoAnywhere
משתמשים בתוכנת העברת הקבצים המאובטחת GoAnywhere הוזהרו מפני ניצול חולשת אבטחה יום אפס (פגיעות במערכת או במכשיר שנחשפה אך עדיין לא תוקנה) על ידי האקרים, ישירות מהאינטרנט. תוכנת GoAnywhere מיוצרת
מתקפת כופרה מסיבית על שרתי VMware ESXi
מנהלי IT, ספקי אחסון וצוות תגובת החירום הצרפתי (CERT-FR) מזהירים מפני האקרים המכוונים מתקפות סייבר באופן פעיל לשרתי VMware ESXi ברחבי העולם. מתקפת הסייבר מנצלת פגיעות ביצוע קוד מרחוק ומפעילה