
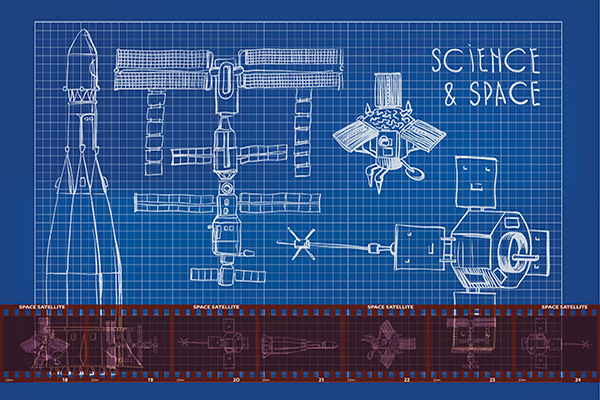
קבוצת הכופרה LockBit מאיימת להדליף אלפי שרטוטים של SpaceX
כנופיית הכופרה Lockbit טוענת שפרצה לחברת Maximum Industries המייצרת חלקים עבור SpaceX וגנבה 3,000 שרטוטים קנייניים שפותחו עבור הטילים של אילון מאסק. כנופיית הכופרה מאיימת להדליף או למכור את השרטוטים
גניבת מידע באמצעות סרטוני YouTube שנוצרו על ידי בינה מלאכותית
חוקרי אבטחת סייבר בחברת CloudSEK המתמחה במחקר מודיעין סייבר, הבחינו בגידול של 200-300% מחודש לחודש בסרטוני YouTube המכילים בתיאורים שלהם קישורים לנוזקות גניבת מידע (Infostealer). מספר הולך וגדל של סרטונים
מקבץ אירועי סייבר עדכניים בעולם הרפואה
DC Health Link מגיב לדלף מידע וטוען שהחקירה בעיצומה. חברת ביטוח הבריאות DC Health Link עדכנה למעלה מ- 56,000 מלקוחותיה אודות דלף מידע חמור של נתונים סודיים: מספרי תעודת זהות,
פושעי סייבר מתחזים ל- ChatGPT בהונאת דיוג חדשה
מאז השקתו בנובמבר 2022 התפרסם הצ'אטבוט מבוסס הבינה המלאכותית של OpenAI ChatGPT בכל העולם בשל יכולות יצירת הטקסט שלו. באופן טבעי יחפשו פושעי סייבר דרכים לנצל את הצ'אטבוט. הונאת דיוג
מתקפות סייבר ומוקדי תמיכה בלקוחות
מתקפות דיוג, מתקפות גניבת אישורים של משתמשים או גניבת נתונים רגישים באמצעות הנדסה חברתית – מהווים איום אבטחת מידע משמעותי מאז ימיו הראשונים של האינטרנט, איום אשר ממשיך להטריד ארגונים
כופרת IceFire משמשת למתקפות על רשתות לינוקס
גרסאות לינוקס חדשות של כופרת IceFire הופעלו בפברואר כנגד רשתות ארגוניות של מספר ארגוני מדיה ובידור ברחבי העולם. לפי חוקרי אבטחת סייבר בחברת SentinelOne, ניצלו מתקפות הכופרה פגיעות דה-סריאליזציה שתוקנה
דלף מידע בחברת אבטחת המידע Acronis
לפי פרסומים ברשת האפלה, חברת אבטחת הסייבר השוויצרית Acronis המעסיקה יותר מ- 2,000 עובדים נפרצה. Acronis אישרה כי נגנבו שמות משתמשים וסיסמאות של לקוחות, אך מתעקשת שאף אחד מהמוצרים שלה
לקוחות AT&T הוזהרו מפני דלף מידע עקב פרצת אבטחה אצל ספק
ענקית הטלקומוניקציה AT&T החלה לשלוח הודעות ללקוחותיה אודות דלף מידע עקב פרצת מידע אצל אחד מהספקים שלה: "לאחרונה נודע לנו שגורם בלתי מורשה פרץ למערכת של אחד הספקים שלנו והשיג
פגם במנהל הסיסמאות Bitwarden מאפשר גניבת סיסמאות
תכונת המילוי האוטומטית של Bitwarden – מערכת ניהול סיסמאות, מכילה התנהגות מסוכנת אשר יכולה לאפשר ל- iframes זדוניים המוטמעים באתרים מהימנים, לגנוב שמות משתמשים וסיסמאות ולשלוח אותם להאקרים. פגם האבטחה
ה- FBI חוקר דלף מידע בבית הנבחרים האמריקאי
ה- FBI חוקר דלף מידע אשר משפיע על חברי בית הנבחרים האמריקני ואנשי הצוות, לאחר שנגנב חשבונם ומידע אישי רגיש משרתי DC Health Link – הארגון המנהל את תוכניות שירותי
מתקפת כופרה פגעה קשות במידע רגיש של שירות המרשלים בארה"ב
שירות המרשלים האמריקני חוקר מתקפת כופרה אשר פגעה במידע רגיש שלה הכולל חומרי אכיפת חוק, מידע אישי של עובדים ויעדים פוטנציאליים של חקירות פדרליות. מתקפת הסייבר מוגדרת כמשמעותית מאד על
בית החולים קליניק דה ברצלונה נפגע קשות ממתקפת כופרה
בית החולים קליניק דה ברצלונה ספג השבוע מתקפת כופרה אשר שיבשה קשות את שירותי הבריאות הניתנים בו. בית החולים ממוקם בברצלונה ספרד ומשרת למעלה מחצי מיליון אנשים הזקוקים לטיפול רפואי
פגיעויות אבטחה קריטיות בממשק API של Booking.com
בדוח של חברת Salt Labs דווח על מספר פגיעויות אבטחה קריטיות ב- Booking.com. חוקרי סייבר בחברת Salt Labs זיהו נקודות תורפה העלולות לאפשר להאקרים להשתלט על חשבונות משתמשי Booking.com, לגנוב

מתקפות DDoS רבות מסוות מתקפות סייבר מתוחכמות יותר
פושעי סייבר משתמשים יותר ויותר במתקפות מניעת שירות מבוזרת (DDoS) כהסחה, בזמן שהם מנהלים פעולות גניבת נתונים במקביל. דו"ח של מומחי אבטחת סייבר מחברת StormWall מתאר כיצד מתקפות DDoS ששימשו
כמעט מחצית ממחשבי המגזר התעשייתי הושפעו מנוזקות בשנת 2022
שניים מכל חמישה (40.6%) מחשבי טכנולוגיה תפעולית (OT) המשמשים במסגרות תעשייתיות, הושפעו מנוזקות בשנת 2022. נתונים אלו מגיעים מדו"ח שפורסם על ידי חוקרי אבטחה בחברת האנטי וירוס קספרסקי. הנתונים מייצגים
תשתית טעינת רכבים חשמליים מהווה בסיס למתקפות סייבר
כשתשתית הטעינה של רכבים חשמליים (EV) ממהרת לעמוד בקצב העלייה הדרמטית במכירות כלי רכב חשמליים בארצות הברית, כבר החלו פושעי סייבר וחוקרי אבטחת סייבר כאחד להתמקד בחולשות האבטחה של התשתית.
קבצי OneNote עלולים להסוות נוזקות ל- Windows
הקובץ התמים לכאורה של Microsoft OneNote הפך לפורמט קובץ פופולרי המשמש האקרים להפצת נוזקות ופריצה לרשתות ארגוניות. האקרים ניצלו פקודות מאקרו במסמכי Microsoft Word ו- Excel במשך שנים כדי להתקין
דלף מידע מהקמעונאי הבריטי WHSmith חושף פרטי עובדים
הקמעונאי הבריטי WHSmith בן מאות שנים המתמחה בספרים ופרסומים אחרים, נפגע ממתקפת סייבר בה השיגו האקרים גישה לנתוני החברה. מהחברה נמסר כי היא חוקרת דלף מידע שהוביל לגישה בלתי מורשית
Lockbit Ransomware דורשים 2 מיליון דולר לנתוני חברת היסעים
תאגיד התחבורה הציבורית של מחוז פירס בוושינגטון (Pierce Transit) נפל קורבן למתקפת כופרה. המתקפה החלה ב- 14 בפברואר השנה וחייבה את פירס טרנזיט לפעול בדרכים עקיפות כדי לשמור על מערכת
140,000 נתוני לקוחות בנק Hatch נגנבו עקב פרצת מידע
בנק Hatch הינו החברה השנייה שסבלה מהשלכות פרצת המידע שהתרחשה ב- Goanywhere MFT ומדגים שוב עד כמה מסוכנות מתקפות שרשרת אספקה. Hatch – חברת טכנולוגיה פיננסית הגישה דו"ח למשרד היועץ

משרדי עורכי דין על הכוונת של פושעי סייבר
בינואר ופברואר 2023 עברו שישה משרדי עורכי דין שונים מתקפות סייבר בהן הופצו נוזקות GootLoader ו- FakeUpdates (המכונה גם SocGholish). נוזקת GootLoader פעילה מאז סוף 2020 והיא מסוגלת לספק מגוון רחב